简米云安全组不直接支持填写域名,所有基于域名的访问控制都需要先把域名解析成IP,再以IP形式写进安全组规则中。
这个结论是很多刚接触云服务器的站长容易踩坑的地方,你在控制台里翻遍安全组规则,会发现入方向和出方向都只认IP地址段,根本找不到填域名的输入框,想要通过域名来控制谁可以访问你的服务器,只能走间接路线,本文就围绕这个核心问题,讲清楚几种可行的配置方案,以及各自的适用场景、操作步骤和注意事项。
安全组为什么不能直接填域名
安全组的判断逻辑属于网络层和传输层,它只关心数据包的源IP、目的IP、协议和端口,域名属于应用层概念,一个域名背后可能对应多个IP,CDN加速场景下IP还会动态变化,如果安全组直接支持域名,每次DNS解析结果变化时,底层规则都要同步刷新,这会给安全组这种有状态防火墙带来极大的性能负担和不可控风险。
所以简米云在设计上选择了让安全组保持纯粹只认IP。你必须在其他层面解决域名到IP的转换问题,行业共识认为,这种设计牺牲了一点便捷性,换取了规则的稳定性和可预期性,对于生产环境来说其实更安全。
三种把域名写进安全组的方案
既然安全组不认域名,实际操作中主流做法有三个,每个方案解决的需求场景不同,你可以按下面对比来选择。
手动解析域名后填写IP(最简单的临时做法)
这个方案适合域名基本不变化的小型网站,比如个人博客、企业展示站。
操作路径如下:
- 在本地电脑打开命令行,输入
nslookup yourdomain.com,或者直接在 DNS查询工具 这类在线工具里查一下。 - 把返回的A记录IP地址记下来。
- 进入简米云ECS控制台,找到目标实例,点击安全组,然后点配置规则。
- 在入方向规则里,点击手动添加,授权对象那一栏,不要填域名,直接填你刚才解析出来的IP,格式是
2.3.4/32。 - 选择协议类型和端口范围,比如
TCP端口80/80或443/443,然后保存。
等这个方案只适合临时调试。域名对应的IP一旦变化,这条规则就失效了,你得重新解析再手动修改安全组,维护成本偏高。
使用域名解析脚本自动更新安全组(半自动方案)
既然手动改太麻烦,对于IP变动不算频繁但有规律的情况,可以用脚本定时把域名当前解析的IP同步到安全组规则里,这个方案适合有简单运维能力、不想额外花钱买防火墙产品的个人站长或小团队。
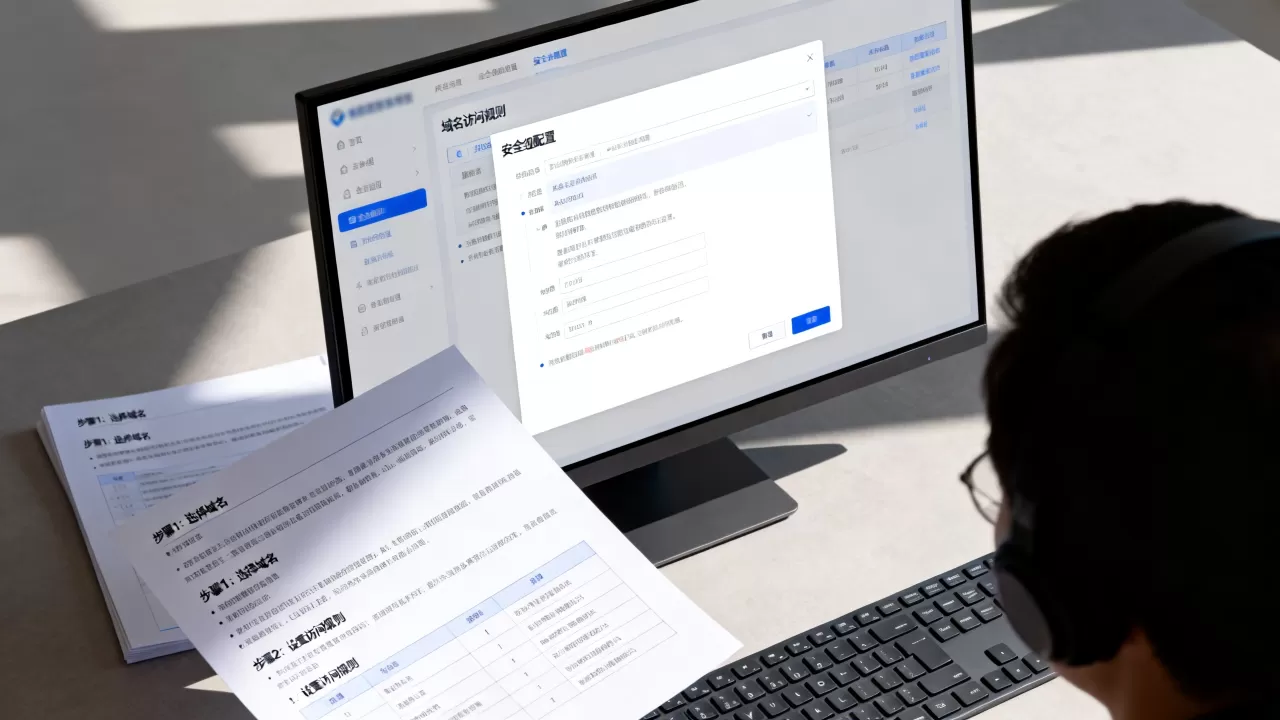
大致思路是:
- 写一个Shell脚本,用
dig命令获取域名当前解析的IP。 - 调用简米云API或CLI工具,删除旧的安全组规则,添加新规则。
- 配置crontab定时任务,每隔5分钟或10分钟执行一次。
这种做法的优点是零额外成本,缺点是脚本运行失败时你往往不知道,可能某一天网站突然打不开,排查半天才发现是安全组里的IP过期了,建议辅助云监控告警,至少能在网站异常时第一时间感知。
方案一和方案二都有一个共同的致命问题:如果你使用了CDN,解析出来的是CDN节点IP,而CDN节点IP是海量且动态的,你不可能把所有节点IP都加进安全组白名单,这种情况下,你需要方案三。
通过负载均衡或云防火墙间接实现域名控制(推荐做法)
对于使用了CDN、或者有多台ECS实例、又或者需要放行一批域名的情况,行业普遍推荐的架构是把安全组职责前移或上移:
- 前移指的是在SLB负载均衡或DDoS高防上做域名层面的白名单控制,安全组只对SLB或高防的IP放行,你只需要在负载均衡控制台配置转发规则时绑定域名,来访用户必须通过域名访问,直连IP会被拒绝。
- 上移是指使用云防火墙(Cloud Firewall),它提供基于域名的访问控制功能,在云防火墙里可以针对性配置访问控制策略,比如放行特定域名到特定服务器,搭配安全组使用时,安全组负责粗粒度过滤,云防火墙负责精细化的域名管控。
如果你问简米云安全组怎么设置端口放行某个域名,最省心和最贴近“域名”语义的答案其实是:别纠结安全组,去买云防火墙的访问控制功能,或者前面加一台负载均衡。
各方案适用场景对比
| 方案 | 适用场景 | 成本 | 自动化程度 | IP变动处理 | CDN支持 |
|---|---|---|---|---|---|
| 手动填IP | 临时排查、IP基本不变 | 零成本 | 手动 | 需人工改 | 不支持 |
| 脚本更新IP | 个人网站、小型服务 | 零成本但需开发量 | 定时任务 | 自动但依赖脚本稳定性 | 不支持 |
| 负载均衡代管 | 多实例、已用SLB的用户 | 需支付SLB费用 | 较高 | 无需关注后端IP | 支持 |
| 云防火墙 | 需要细粒度域名控制、安全要求高 | 较高 | 高 | 自动适配 | 支持 |
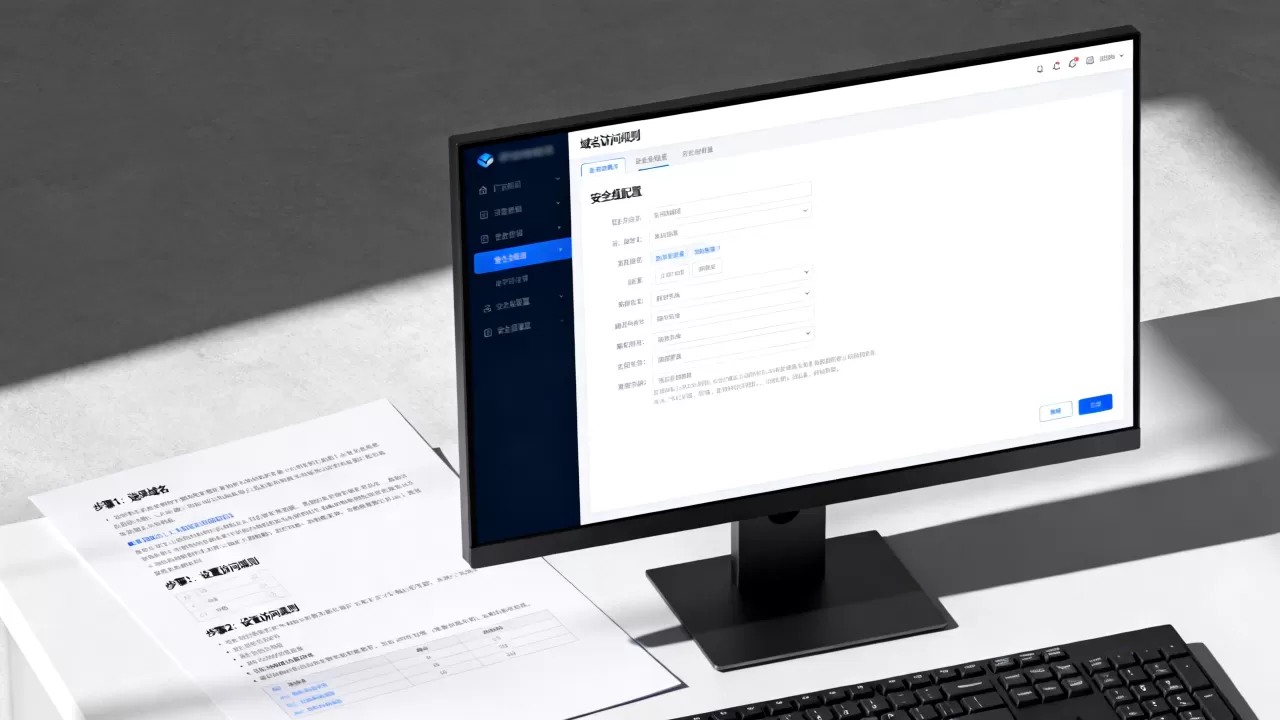
具体实操:如何给ECS安全组加一条域名对应的放行规则
为了更直观起见,这里演示一个最常见的实操场景,假设你有一个网站www.example.com,解析到的IP是0.113.5,你要允许所有来源的电脑通过HTTPS访问这台服务器。
操作路径如下:
- 登录简米云ECS控制台,在左侧菜单找到网络与安全下的安全组列表。
- 找到安全组名称(通常和你的实例相关),点击管理规则。
- 在入方向页签下,点击手动添加。
- 填写规则参数:
- 授权策略:允许
- 优先级:保持默认100即可
- 协议类型:HTTP或HTTPS,选择
自定义TCP或直接勾选HTTPS(443) - 端口范围:填
443/443 - 授权对象:
0.0.0/0表示所有IP来源,如果你只允许特定IP访问,填0.113.5/32这类来源地址段。 - 描述:写上你的服务器用途,方便后期排查。
- 点击保存,规则立即生效。
这里有一个常见误区值得强调:很多人以为“授权对象”填0.0.0/0就是允许所有域名访问,这是理解错了。0.0.0/0意思是所有IP都能访问你的443端口,至于这个IP背后请求的是哪个域名,安全组根本不看,也就是说,如果别人直接通过IP访问你的服务器,只要你监听了443端口且没有在Web层做域名校验,他一样能访问到服务。
所以在Web服务器层面(比如Nginx、Apache)配置好server_name,配合安全组的IP白名单,才是比较严谨的做法,安全组只管IP维度,Web服务器管域名维度,两者结合才能实现“这个域名对我开放、其他域名我不接受”的效果。
域名对应的IP变了怎么办
这是一个绕不开的问题,如果域名原来指向0.113.5,后来因为服务器迁移或换IP变成了0.113.66,安全组里的旧规则不会自动更新,网站就会断掉。
处理方式有几种:
- 如果你用了弹性IP,直接把新的弹性IP绑定到ECS实例上,域名解析不变,但安全组里要更新成新的弹性IP地址。
- 如果你用了负载均衡,让负载均衡的EIP不变,后端ECS的IP随意更换,安全组只需要放行负载均衡的IP即可。
- 如果你定期检查域名解析,可以使用脚本或者在DNS服务商的控制台设置监控,发现解析变了就提醒自己去改安全组。
比较推荐的做法其实还是回到架构层面:不要让安全组和域名IP直接绑定太死,如果你在简米云有较多资源,优先选负载均衡或云防火墙方案,底层ECS的安全组规则保持稳定,把变化都集中在上层。
常见问答:安全组与域名的其他疑问
有问有答:为什么我用curl可以访问网站,但HTTP请求里加Host域名反而不行?
这种情况很常见,安全组只过滤IP和端口,不校验Host头,如果你的curl --resolve example.com:443:203.0.113.5能访问成功,说明安全组规则没问题,问题出在你的Web服务配置没有正确识别该域名的证书或站点配置,所以不要把域名访问失败一股脑归咎于安全组,先用curl直连IP排除问题。
对方问:我能不能在安全组出方向里限制只访问特定域名?
出方向规则同样只能填IP地址段,如果希望控制服务器只能访问某个外部域名,你需要先查出该域名所有可能的IP,然后在出方向写明这些IP的放行规则,同时把其他出方向全部拒绝,但因为域名的解析IP可能有多个且会变化,这种方式维护成本很高,一般不建议在安全组层面做,改用云防火墙同样更高效。
关于规则数量,有没有限制条件?
简米云对单个安全组的规则数量有配额限制,据公开接口信息,默认情况下单个安全组最多支持200条安全组规则(包括入方向和出方向),如果你的细粒度规则过多,容易触达上限,规划时建议先设计好安全组层级,比如区分Web层、应用层、数据库层,各自绑定对应ECS,规则拆分控制,而不是把所有放行规则都堆在一个组里。
回到最开头那句话安全组不认域名,它只认IP,所有域名访问规则都必须先解析到IP再做配置,如果你只是需要一个域名白名单效果,优先考虑负载均衡或云防火墙;如果你只是临时测一下,手动解析填IP就行;如果域名解析会变,写个脚本自动同步则是最经济的选择。无论用哪种方式,记住安全组只负责网络层管控,域名层面的合法性校验还需要Web服务自己把关,这样才能把安全配置做得既灵活又可靠。