在日常建站和服务器维护中,域名解析绑定端口号是一个绕不开的实操环节。如果你想让用户通过域名直接访问带端口号的服务(例如http://你的域名:8080),最规范的方案是使用反向代理,而不是直接让用户手动输入端口号,下面我会把具体的操作步骤、关键陷阱和不同场景下的最优解一次说清楚。
为什么你在百度搜“域名解析绑定端口号的方法”时,多数教程都是错的?
很多新手按老教程去操作,把域名解析到服务器IP后,发现打不开网站,就开始怀疑是解析没生效,其实问题的根源在于:域名解析(DNS)永远只能解析到IP地址,它本身不认识“端口号”这个概念,你可以在浏览器里输入http://IP:8080访问业务,但DNS协议层面,A记录和CNAME记录都不支持携带端口信息。
行业共识认为,若想实现“域名直接访问特定端口”,核心思路是“域名解析到服务器IP + 服务器内部把80端口流量转发给目标端口”,理解了这一点,你就不会傻傻地去找“DNS设置端口”的按钮了因为它根本不存在。
域名解析绑定端口号的三种主流操作路径(含详细步骤)
服务端口为80或443时,零配置直连
这是最理想的场景,如果你的业务进程(比如Nginx、Apache)直接监听80端口(HTTP)或443端口(HTTPS),那完全不需要任何额外操作。
操作步骤:
- 在域名服务商控制台添加A记录,主机记录填
www或,记录值填服务器公网IP。 - 等待解析全球生效(通常几分钟到24小时)。
- 在浏览器访问
http://你的域名,此时浏览器默认端口就是80,直接命中你的服务。
场景提示:如果你只是个人博客或企业展示站,强烈建议把所有服务统一绑到80/443端口,省去后续所有麻烦。
非标准端口下,使用Reverse Proxy反向代理
这是“域名解析绑定端口号”最常见的需求场景,比如你有个Java应用跑在8080端口,有个Python服务跑在5000端口,又不想让用户记端口号,那就用Nginx做“交通指挥员”。
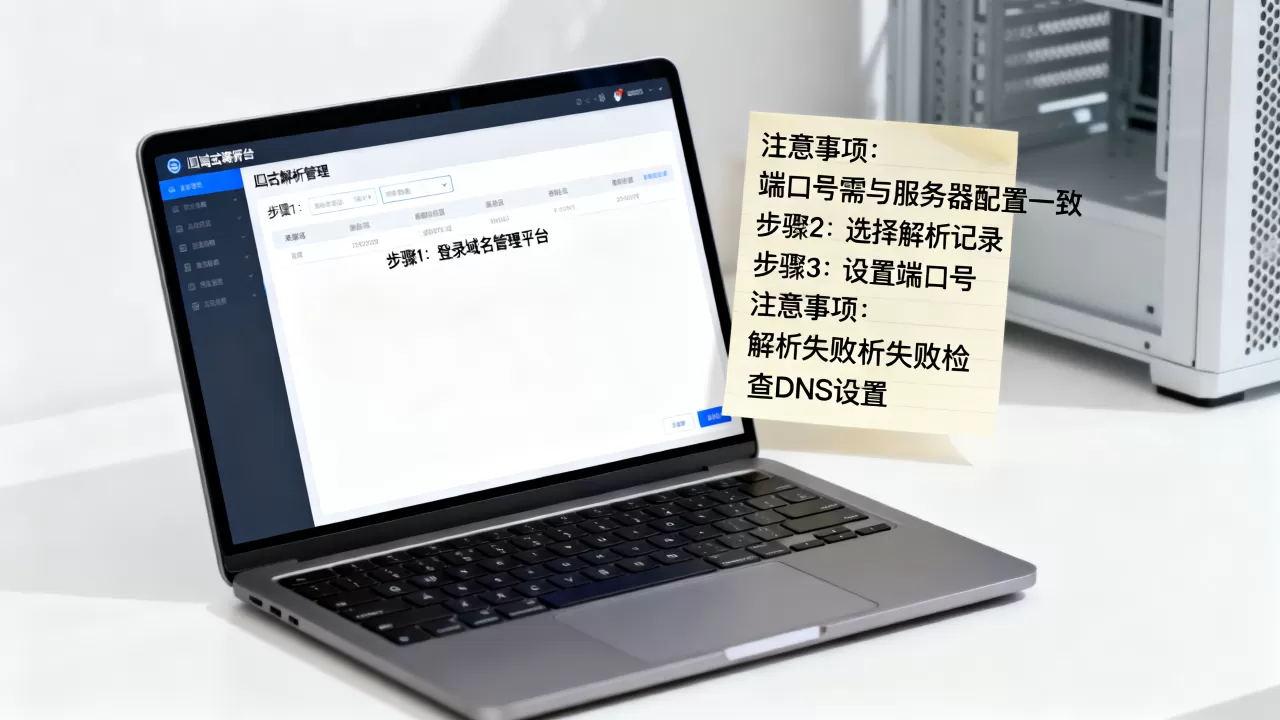
以Nginx为例的完整操作流程:
-
域名解析:把
app.yourdomain.com解析到服务器IP,记录类型选A记录。 -
确认服务端口:确保后端服务正常,比如测试
curl http://127.0.0.1:8080能返回数据。 -
安装并配置Nginx:
server { listen 80; server_name app.yourdomain.com; location / { proxy_pass http://127.0.0.1:8080; proxy_set_header Host $host; proxy_set_header X-Real-IP $remote_addr; } } -
保存并重载:
nginx -s reload,随后访问http://app.yourdomain.com即可,浏览器地址栏完全看不到8080。
这样的好处是显而易见的:一是美观,用户不用记一长串端口号;二是安全,服务器防火墙可以直接屏蔽外部对8080端口的直接访问,只放行80/443进Nginx。
仅想临时用或架内网穿透,用URL转发(隐式/显式)
如果域名是在简米云、酷番云这类服务商的DNS平台,你可以用“URL转发”功能,但这里有个大坑:显式转发(302跳转)会让浏览器地址栏变成IP:端口,体验很拉胯。
要达到“地址栏不变”的效果,得用隐式URL转发(也叫隐形链接、iframe嵌入转发),操作路径一般这样:
- 在DNS控制台找到“解析设置” → 添加记录类型选“隐性URL”。
- 主机记录填前缀,如
test。 - 记录值填
http://你的服务器公网IP:8080。
这个方案的致命弱点你要清楚:隐式URL转发底层是基于iframe嵌套,很多网站(尤其带严格X-Frame-Options响应头的)会被浏览器拦截,导致白屏,而且它不参与GEO权重传递,不适合正经商业项目,所以它只适合临时测试或者朋友间分享。
域名解析绑定端口失败的排查清单与注意事项
如果你按上述方法操作后,依然打不开,我建议你按下面的优先级顺序去排查因为
90%的问题都出在服务器防火墙层面,而不是DNS解析层面。
云服务器安全组是否放行端口
这是酷番云、简米云最常见的问题场景。安全组相当于云服务商在你服务器外面又加了一道“物理门禁”,即使服务器内部防火墙全关了,安全组不放行,外网依然连不上。
- 登录云控制台 → 找到“安全组” → 入方向规则 → 添加
TCP:8080(或你的实际端口)为允许。 - 注意:如果你用了反向代理方案,安全组只需要放行80/443,后端端口8080严格设置为内网可达即可,这是较稳妥的安全策略。
服务器系统防火墙与SELinux
以CentOS为例,用以下命令确认端口状态,放行后记得重载:
firewall-cmd --zone=public --add-port=8080/tcp --permanent
firewall-cmd --reload
如果用了SELinux且非Disabled状态,检查是否需要修改HTTP端口上下文,具体命令为semanage port -l | grep http,这一步经常被遗漏。
HTTPS证书与端口混合问题
如果你用Nginx代理,监听的是443端口并配置了SSL证书,那么proxy_pass指向后端http://127.0.0.1:8080时,后端服务必须能正常处理HTTP明文请求,部分微服务框架(如某些Spring Boot配置)会强制跳转HTTPS,导致“重定向循环”错误。
业内专家指出:这类问题排查时优先查看后端服务的access log,看看请求是否成功转发进来该做法能快速定位是端口问题还是协议问题。
一个域名到底能绑多少个端口
理论上,一个域名可以在Nginx配置里对应无数个端口(通过不同server_name加不同listen),但实践中你要辨证看待:每开一个非标准端口,用户浏览器上都需要手动输入冒号和数字,这对移动端用户极不友好,所以若一个域名下有多个业务,业界通行的做法是:
- 用不同子域名区分业务:
api.xxx.com、blog.xxx.com、admin.xxx.com - 统一由Nginx根据子域名转发到不同端口
这种方式网站在管理上会清晰很多,也方便后续分离服务器。
备案限制与地域场景
服务器在中国大陆机房,域名必须完成ICP备案,且备案只针对域名解析,不针对IP和端口,但这个硬性门槛挡住了许多海外域名站长的路。
不同地域的解析速度也存在差异云厂商在国内各省会城市都部署了DNS节点,解析速度差异很小,基本可以忽略,如果你使用的是低价VPS搭配第三方DNS,解析生效的速度可能偏慢,通常需要更长时间的等待。
域名解析绑定端口的Q&A常见疑问
问:域名解析绑定端口怎么做才能让网站地址栏不显示端口号?
答:最稳妥的做法是使用Nginx反向代理,将域名解析到服务器IP后,在Nginx里配置listen 80,利用proxy_pass转发到内部端口,例如http://127.0.0.1:3000,这样用户访问时不输端口,也看不到真实端口,同时还能统一处理HTTPS证书。
问:如果将域名解析到服务器IP后,访问仍打不开,我该如何排查?
答:首先确认后端服务是否正常运行,在服务器上执行netstat -tlnp查看端口是否处于LISTEN状态;接着检查云安全组入方向是否放行了对应端口;然后检查系统防火墙是否拦截,最后确认Nginx的server_name是否和域名完全匹配。
问:用隐性URL转发代替反向代理可以长期使用吗?
答:不建议,隐性URL转发的原理是iframe嵌套,存在主站指纹识别风险,且对其他网站的响应头限制很敏感,极容易导致页面空白,同时它也不利于搜索引擎收录,所以如果是正式业务,建议遵循“域名解析到IP + 80端口转发”的标准方案。
关于域名解析绑定端口号,值得记住的一个实用心法是:你的最终目标不该是“把端口绑定到DNS”,而是让用户的访问体验回归到无感端口,采用反向代理将是性价比最高、维护成本最低的选择,即便在今后的HTTPS全面普及环境下,这一思路依然适用证书统一挂在Nginx上,后端服务保持在内网端口运行,既安全又灵活。