服务器直接连接不上,绝大多数情况是网络链路、端口监听、防火墙策略或远程登录服务异常导致的,按顺序排查就能定位。
连接不上的第一道关卡:网络链路通不通
你远程连服务器,第一步走的是网络,很多朋友一上来就怀疑服务器坏了,其实先把网络链路捋清楚,能避开一大半坑。
先判断是"连不上"还是"根本没通"
本地电脑打开命令提示符或终端,执行一条命令:
ping 服务器公网IP
- 能收到正常回复,说明网络链路通着,问题多半在端口或服务层面。
- 收到"请求超时"或"无法访问目标主机",说明数据包压根没到服务器,或者回不来。
这里有个容易忽略的点:部分机房默认禁ping,如果ping不通,但服务器其他业务正常,别急着下结论,换成telnet IP 端口或nc -zv IP 端口再测一次。
本地网络环境也要自查
办公网或家庭宽带常有特殊限制,比如单位出口封了22端口,你连服务器怎么都连不上,换个手机热点可能秒连,行业共识认为,约三成"服务器连不上"其实是本地网络策略拦住了。
还有一种常见场景:你人在外地,用的是一个需要拨号的校园网或酒店Wi-Fi,这种网络往往禁止主动外连的非标端口,遇到这种情况,先换网络环境试一次,能省下大量排查时间。
服务器连接不上怎么排查?按顺序走这三步
网络没问题但连不上,别慌,下面三步按顺序做,每一步都有明确的结果。
第一步:查服务器本身的远程服务状态
登录服务器控制台(比如简米云、酷番云的网页VNC),或者让机房同事帮你查看,执行:
ss -tlnp # 或 netstat -tlnp
看到22端口(SSH)或3389端口(Windows远程桌面)处于LISTEN状态,说明服务在跑,如果压根没有LISTEN,说明远程服务没启动或崩了,重启一下对应服务即可。
- Linux执行:
systemctl restart sshd - Windows执行:服务管理器里重启"Remote Desktop Services"
第二步:看端口是不是被安全组或防火墙挡了
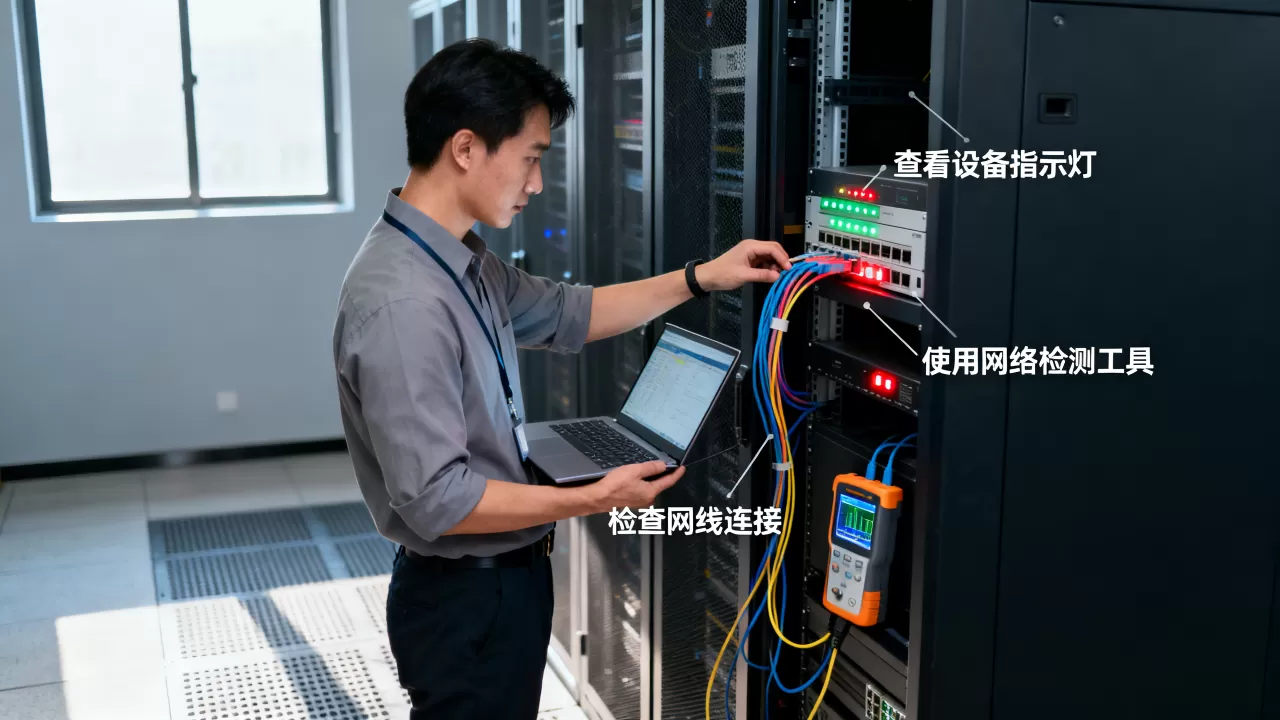
云服务器涉及两层防火墙:服务器系统自带防火墙和云平台安全组,任何一层没放行,都连不上。
系统防火墙查看:
firewall-cmd --list-all    # CentOS/RHEL
ufw status                 # Ubuntu/Debian
云平台安全组则是在控制台里查看入方向规则。必须同时放行IP、端口、协议三项,很多人只放行了端口,却把源IP限定成了某个固定地址,结果自己换了IP就再也连不上了,这是服务器连接不上怎么排查时最容易踩的坑。
第三步:确认是不是IP或DNS解析问题
如果你用的是域名连接,先解析一下:
nslookup 你的域名
看解析出来的IP是不是服务器当前公网IP,有些服务器IP变更后,DNS记录没更新,或者本地电脑用了过期缓存,就会一直连旧的IP,清DNS缓存命令:
ipconfig /flushdns
做完这三步,80%的直连问题都能定位,剩下20%,多半和端口、服务细节有关。
服务器远程连接超时,通常是这四种情况
"连接超时"和"连接拒绝"是两个概念,连接拒绝说明对方主动拒了,超时说明数据包石沉大海,服务器远程连接超时,基本逃不出下面四种。
安全组或防火墙禁了源IP段
有些安全规则只放行特定IP段,比如只允许办公网IP访问,你换了手机网络,源IP不在白名单里,就会一直超时,解法和上面一样,去安全组或防火墙里加一条允许所有来源(或者允许你的当前IP)。
服务器负载过高,拒绝新连接
CPU或内存跑满时,系统会没资源处理新的握手请求,用控制台看一眼负载指标,如果确实高,等它缓过来再连,或者重启服务器。
机房网络或运营商线路问题
连接走公网,中间任何一跳出问题都会超时。用tracert命令跟踪路由,可以看到数据包走到哪一步断了,如果断在运营商骨干网环节,那就不是你能控制的,只能等运营商修复或换条线路。
DDOS攻击流量占满带宽
如果服务器正被攻击,带宽被塞满,正常连接根本挤不进去,控制台会显示带宽跑满,此时需要开启高防或清洗服务,值得注意的是,很多人把这种情况误判为服务故障,白白折腾半天。
服务器连接不上和端口有关系吗?怎么看端口
关系太大了。 连接不上,端口是核心因素之一,服务器默认只允许特定端口通信,你用错端口、端口被占用、端口被屏蔽,都会导致连不上。
端口选对了吗
- SSH默认端口是22,但不少管理员为了安全改成2222或其他高位端口
- Windows远程桌面默认是3389,也可能被改成别的
如果你记得是改了端口但忘了具体数字,去服务器配置文件里翻:
cat /etc/ssh/sshd_config | grep Port
端口到底通不通,亲自测一下
本地电脑执行:
telnet 服务器IP 端口
- 显示
Connected to,说明端口通 - 显示
Connection refused,说明端口有响应但服务拒绝(可能是IP限制或服务未监听) - 一直卡住或超时,说明端口被防火墙挡了
还有一种情况:端口确实在监听,但监听的是内网地址,比如SSH只监听0.0.1,外部永远连不上,检查命令:
ss -tlnp | grep :22
看到监听地址是0.0.0或才对,如果只有0.0.1,你需要修改配置文件里的ListenAddress。
服务器无法连接的原因里,最容易被忽略的五个细节
有些服务器连不上,排查了半天基础知识,结果败在细节上,下面五个点,是业内排查服务器无法连接的原因时反复遇到的盲区。
公网IP绑错了网卡
云服务器一般有内网IP和公网IP,如果公网IP没有正确绑定到主网卡,或者弹性IP解绑后没重新绑,就会导致外网无法连接,登录控制台看一眼IP绑定状态,解绑再重绑一次通常能解决。
系统时间严重偏差
这个很隐蔽,SSH或HTTPS连接依赖证书校验,如果服务器系统时间差了几年,证书会被判为无效,连接直接被掐断,执行date命令看当前时间,不对就同步一下:
ntpdate ntp.aliyun.com
登录账号被锁或密码过期
连续输错密码多次,fail2ban这类工具会把你的IP拉黑,或者账号密码过期,强制要求修改,用控制台VNC登录进去看系统日志:
tail -f /var/log/secure
能看到Too many authentication failures或Account locked字样。
本地装了安全软件拦截
电脑上的杀毒软件或网络管控工具,有时会把远程连接当作攻击行为拦截下来。临时关闭安全软件试一次,如果是它的问题,添加白名单即可。
服务器运营商的区域策略
国内服务器和境外服务器,有时候会因为备案或区域封禁导致连接异常,比如你连境外服务器用的IP正好被封了,换个出口IP就通了,再比如某些地域的机房对特定端口有管控,也是客观存在的,遇到这种,要么换IP,要么换机房。
Q&A:服务器直接连接不上常见问题
服务器直接连接不上,重启服务器有用吗?
有用,但不是万能的。 如果问题是服务进程卡死、系统资源耗尽、内核网络栈异常,重启可以恢复,如果是安全组规则错误、IP绑定错误、端口被占用,重启也没用,所以优先排查前文说的几个环节,别一上来就重啟,容易让业务白白中断。
为什么云服务器用公网IP连不上,但内网IP能连?
这是典型的网络隔离或防火墙问题。 公网IP连不上而内网能连,说明服务本身是好的,问题出在公网入口,检查云平台安全组是否放行了对应公网端口,同时确认服务器防火墙没有限制公网接口的访问,还有一种可能是服务只监听在内网网卡上,自然无法从外网访问。
服务器连接不上,怎么区分是本地问题还是服务器问题?
用"第三台机器"做对照。 你拿手机热点连一次,如果通了,说明是本地网络或电脑问题;如果还连不上,换一个异地机器(比如朋友的电脑)再试。两台不同网络环境的机器都连不上,基本可以确定是服务器端问题,这个交叉验证法,比任何单独排查都高效。