操作路径与核心答案
在微信开放平台或公众号后台找到“授权回调域”或“网页授权域名”入口,填写你的业务域名并完成文件校验,回调地址才能生效;安全上必须强制开启 HTTPS、服务端换取 token、校验 state 参数防 CSRF。 整个配置流程十几分钟能走完,但不少开发者卡在校验文件放置、域名白名单遗漏和回调地址拼接上,下面直接拆开讲。
微信网页授权回调域名配置的详细步骤
微信登录回调域名涉及两个完全不同的入口,先分清你要对接哪一种。
网站扫码登录(微信开放平台)
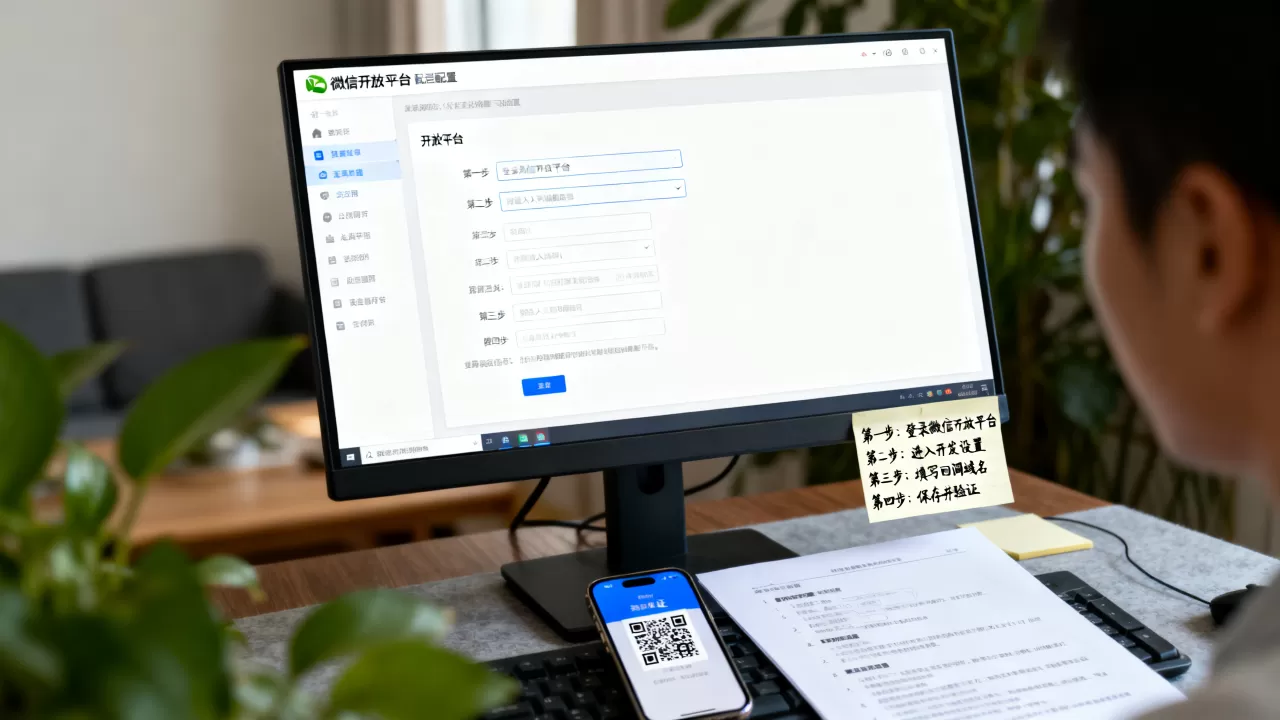
如果你做的是 PC 网站扫码登录,入口在 微信开放平台,不是公众号后台,操作路径:
- 登录 open.weixin.qq.com,进入“网站应用”;
- 选择你的应用,左侧菜单找到“开发信息”;
- 在“授权回调域”一栏点击“修改”;
- 填写你的域名,
client.example.com,不用带https://和路径; - 下载微信提供的校验文件(
MP_verify_xxx.txt),放到该域名根目录; - 回到配置页点击保存,微信会自动访问校验文件,验证通过即生效。
这里有个常见误解:有人把 redirect_uri 当成回调域名,直接把 https://client.example.com/login/callback 粘进去,结果反复提示格式错误,回调域名只填到一级或二级域名即可,具体路径由你在代码里拼接,拼接格式通常是这样:
https://open.weixin.qq.com/connect/qrconnect?appid=APPID&redirect_uri=https%3A%2F%2Fclient.example.com%2Foauth%2Fcallback&response_type=code&scope=snsapi_login&state=STATE#wechat_redirect注意 redirect_uri 需要 URL 编码,且回调地址的域名必须和后台配置完全一致,端口、协议都不能差。
公众号内网页授权(微信公众号后台)
如果你的场景是用户在公众号菜单或文章里点击链接完成登录,走的是 公众号后台,路径是:登录 mp.weixin.qq.com → 左侧“设置与开发”→“基本配置”→“公众号开发信息”→“网页授权域名”,同样需要下载校验文件放到域名根目录,这里的域名用于 OAuth2.0 网页授权,获取 openid 和用户基本信息,多数开发者会在这里误填 IP 地址或带端口,微信只认域名,不认 IP。
回调域名安全设置:从源头上卡住风险
回调域名配置错了能改,但安全设计漏了会直接导致用户数据泄露,这里按重要程度排序。
强制 HTTPS,别用明文 HTTP
微信官方并未一刀切禁止 HTTP 回调,但行业共识认为,回调地址承载的是 code、access_token 和用户身份信息,HTTP 明文传输会让这些票据在中间环节被截获,业内专家指出,多数第三方登录攻击都发生在传输链路,而不是微信服务器本身,从 2020 年起,主流云厂商和 CDN 服务商已默认屏蔽 HTTP 回调流量,配置域名后,务必在服务器上为回调路径单独设置 HTTPS 重定向,并确认证书链完整,否则部分安卓 WebView 会直接拦截请求。
服务端换取 access_token,前端不要碰 code
不少项目把 code 直接交给前端 JS,再由浏览器发起换取 token 的请求,这是危险做法,因为 code 一旦暴露在浏览器环境,攻击者能通过 XSS 或浏览器开发者工具拿到它,进而换取用户的 openid 和会话凭证,正确姿势:前端只拿到 code,把它交给后端接口,后端用 appid + secret 到微信服务器换 token,secret 永远只存在服务端环境变量里,如果用的是公众号网页授权,还要注意 snsapi_userinfo 和 snsapi_base 的区别前者需要用户手动授权,后者静默获取 openid,没有用户昵称头像,按需申请最小权限,别一上来就请求全部用户信息。
用 state 参数防 CSRF 攻击
微信 OAuth 登录流程里会回传 state,官方文档明确建议开发者自行校验,很多人嫌麻烦直接忽略,实际攻击场景是这样的:用户已在你的站点登录,攻击者构造一个恶意链接诱导用户点击,微信回调后攻击者拿到合法 code,再结合自己的 state 值拼接成完整回调 URL,后端若不做关联校验,就可能把攻击者和用户会话绑定,你需要在发起登录请求时生成一个随机 state,存入 session 或 cookie,回调时对比微信回传的 state 是否一致,不一致直接拒绝。
回调接口做好频率限制和日志审计
回调接口是公网可达的,意味着它会被扫描器、爬虫和恶意脚本盯上,建议在网关层对回调路径做 IP 级限流,同一 IP 每分钟超过 30 次请求直接封禁,同时在服务端记录完整回调参数appid、code 前缀、state 哈希值、来源 IP、时间戳便于事后追溯,注意不要记录完整 token 明文,存哈希即可,回调接口里尽量只做“验签 + 换 token + 查询用户”,然后把业务逻辑放到异步任务里,防止微信服务器超时重试造成重复处理。
测试域名、正式域名和本地环境怎么隔离
开发阶段经常遇到回调域名不够用的问题,因为微信开放平台一个应用只能配置一个回调域名,实际项目里可以这样拆:
| 环境 | 域名方案 | 适用场景 |
|---|---|---|
| 本地开发 | 改本机 hosts 映射到测试域名,或使用内网穿透工具 | 本地调试、联调 |
| 测试环境 | 独立子域名 test.client.example.com,单独注册测试应用 |
前后端联调、QA 验证 |
| 正式环境 | client.example.com,正式应用 |
生产流量 |
但很多中小团队只有一个开放平台账号,那就采用“环境标识参数”方案:同一个回调域名,后端根据 state 或 redirect_uri 里的环境参数路由到不同服务实例,比如回调域名统一填 client.example.com,后端网关看路径前缀 /test/ 就转到测试环境,/prod/ 转到生产环境,这个做法能节省审核时间,但要格外注意测试环境不能依赖真实用户数据,建议测试应用绑定微信号白名单,只允许已加入白名单的微信号完成登录。
本地开发安全提醒
用内网穿透工具把本地服务暴露到公网时,回调链路完全暴露,务必在穿透配置里加访问密钥,穿透工具提供的随机域名不要长期复用,用完就关,更稳妥的方式是本地 hosts 把测试域名指到 127.0.0.1,配合自签名证书调试,但微信验证域名所有权时会访问公网校验文件,所以校验文件必须放到能被公网访问的地方,本地联调阶段可以临时放到测试服务器上。
微信登录回调地址配置注意事项:报错排查
redirect_uri 参数错误
这是出现频率最高的提示,可能原因有:回调域名和后台配置不一致、域名带了 http:// 或端口、校验文件被删除或移动、域名没有备案(微信开放平台要求网站应用域名完成 ICP 备案),排查时先确认后台配置的域名和你代码里
redirect_uri 的域名逐字符一致,连大小写都不能差。
回调域名校验文件访问超时
微信服务器访问校验文件时如果超时,会提示“验证失败”,常见原因是服务器防火墙屏蔽了微信服务器的 UA 或 IP 段,或者 CDN 缓存了校验文件内容但访问的是旧副本,解决办法:将校验文件路径加入 CDN 缓存例外规则,或者直接回源;同时检查 Nginx 配置,确认没有对该路径做重定向或限流。location = /MP_verify_xxx.txt { return 200; } 这类规则会影响微信的验证请求,需要去掉。
code 已使用或失效
微信的 code 有效期只有 5 分钟,且只能使用一次,如果前端重复提交回调请求,或者后端做了重试机制但没做幂等处理,第二次换 token 就会报这个错,后端需要维护一个“已消费 code”缓存表,处理前先检查 code 是否已存在,存在直接返回旧结果,不重复请求微信。
回调域名配置的本质就是“域名白名单 + 文件校验”,安全的核心永远在服务端处理逻辑,记住三个硬规则:回调地址用 HTTPS、code 和 token 只在服务端流转、state 必须校验,把这些做到位,微信登录接入就稳了。
微信登录回调域名怎么设置和配置安全常见问题解答
回调域名配置后需要等待审核吗?
不需要,微信开放平台的授权回调域和公众号网页授权域名都是即时生效的,保存后校验文件通过就能使用,但如果你的网站应用本身还在审核中,配置修改可能会触发重新审核,这种情况需要以审核状态为准。
测试环境能直接复用正式环境的回调域名吗?
可以,但要牺牲一部分安全性,复用意味着测试环境请求也会打到正式回调地址,日志里会混入测试数据,且测试环境的 secret 若泄露,攻击者能直接用它换取正式用户 token,多数情况下建议用“路径前缀区分环境”的过渡方案,等到产品稳定后立刻申请新的开放平台应用,把测试环境和正式环境彻底拆开。
回调域名校验文件丢了怎么办?
重新在开放平台后台点击“修改”按钮,系统会重新生成一份新的校验文件,下载后放到域名根目录保存即可,这个文件本身没有密钥价值,泄露不会导致账号风险,但删除它会让后续的域名配置修改无法通过验证。