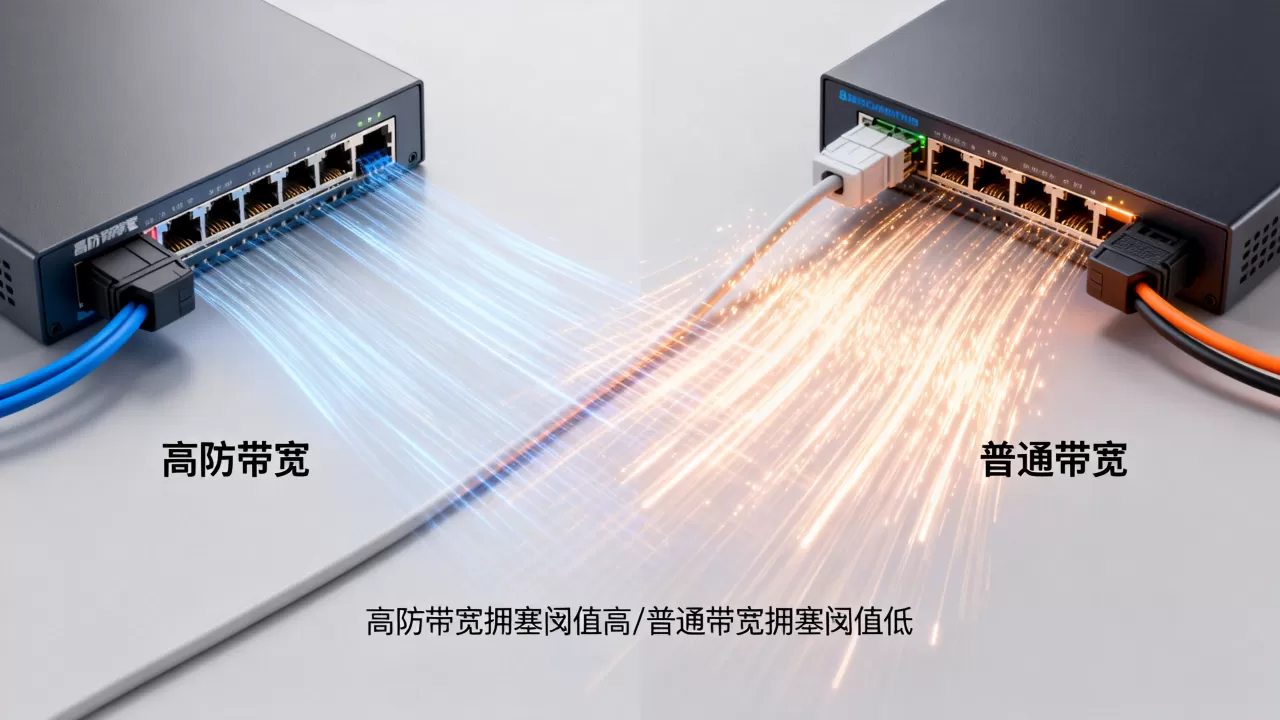
普通带宽遇到拥塞,通常是被动挨打;高防带宽遇到拥塞,会先识别、牵引、清洗,再让正常流量回源。 两者差的不只是“带宽大小”,而是拥塞时谁有调度权,普通带宽像公共车道,堵了就一起慢;高防带宽像带安检和应急车道的专用通道,攻击流量先被拦下,业务流量尽量保通。
高防带宽和普通带宽拥塞时有什么区别?
先分清三种拥塞
- 带宽型拥塞:下载、视频、大文件把端口或上联跑满。
- PPS型拥塞:小包攻击打满包转发率,带宽看着没满,业务已经卡死。
- 连接数型拥塞:SYN Flood、连接耗尽,服务器表项被占满。
普通带宽没有清洗层,上面任一种拥塞,都可能把源站拖死,高防带宽多了清洗、限速、黑白名单、QoS和流量牵引。
普通带宽:一堵就全员排队
普通带宽大多共享上联,QoS优先级普通,拥塞时先出现丢包,再触发TCP重传,重传又推高延迟,形成恶性循环。
你可以用这些命令观察:
sar -n DEV 1看网卡吞吐。ss -s看连接数。mtr -rwzbc 100 目标IP看丢包节点。tcpdump -i eth0 -nn port 80看异常包。
用户侧感受很直接:网页转圈、游戏回档、直播卡顿、支付超时,遇到DDoS,机房可能直接封IP或黑洞,恢复基本靠攻击停止或换IP。
高防带宽:先清洗再回注
高防带宽通常接入清洗中心,检测到异常后,通过BGP牵引或DNS调度,把流量带到清洗节点,清洗中心丢弃恶意包,正常流量回注源站。
业内专家指出,清洗中心越靠近攻击源,越能减少骨干网拥塞,高防带宽的关键指标包括清洗峰值、保底带宽、弹性带宽、回源带宽、误杀率和延迟增加。
| 维度 | 普通带宽 | 高防带宽 |
|---|---|---|
| 拥塞触发 | 突发或攻击直接堵端口 | 先检测、牵引、清洗 |
| 丢包表现 | 丢包上升,重传多 | 恶意流量被清洗,正常流量较稳 |
| 延迟抖动 | 抖动大 | 清洗增加少量延迟,抖动可控 |
| 恢复方式 | 等攻击停或封IP | 自动清洗、切换 |
| 成本 | 低 | 高 |
| 适用 | 展示站、测试环境 | 游戏、直播、电商、金融 |
网站被攻击时选高防带宽还是普通带宽?
看业务暴露面
- 源站IP是否暴露。
- 是否依赖实时交互。
- 是否不能接受IP黑洞。
- 是否有大促、开服、直播等流量峰值。
普通带宽便宜,但被打时业务损失可能远高于带宽差价,高防带宽一个月多少钱,取决于防护峰值、保底带宽、线路、地域、IP数量和CC规则。
看攻击类型
- 流量型攻击:优先高防带宽加清洗。
- CC攻击:高防带宽配合WAF、限速、人机校验。
- 混合攻击:BGP高防加CDN分层防护。
据统计,许多业务在拥塞初期的第一反应是扩容,但PPS型攻击扩容无效,包转发率被打满,加带宽也救不回来。
看预算和防护峰值
别只问单价,要问超峰策略、回源带宽、清洗延迟、误杀处理,防护峰值不是越高越好,要和业务峰值匹配。
实操切换路径
- 隐藏源站:只允许高防回源IP访问。
- 域名解析:A记录或CNAME切到高防IP。
- 回源白名单:防火墙放行高防回源段。
- 监控告警:设置流量、PPS、连接数阈值。
- 验证压测:授权下用
iperf3测保底,用模拟攻击验证清洗。 - 灰度切换:先切非核心业务,观察误杀和延迟。
上海高防带宽怎么选?华东线路拥塞差异
地域线路差异
上海、杭州、苏州等华东节点,BGP线路多,接入电信、联通、移动,普通带宽跨网拥塞时,晚高峰跨网延迟抖动更明显,高防带宽若清洗中心在华东,回源路径短,抖动小,若清洗中心在远方,正常流量绕行,延迟增加。
选上海高防带宽,重点看:
- 本地清洗节点。
- BGP多线覆盖。
- 回源专线或优质线路。
- 是否支持弹性防护。
- 清洗报表是否透明。
高防带宽一个月多少钱?价格差在哪
- 防护峰值:10G、50G、100G、300G以上,价格阶梯上升。
- 保底带宽:独享比共享贵。
- 线路:BGP贵,单线便宜。
- 地域:一线城市机房成本高。
- 附加:CC防护、WAF、独立IP数量。
高防带宽不是越贵越好,小站被小流量攻击,选高防CDN可能更划算,游戏服务器要求低延迟,选BGP高防加近源清洗更合适。
游戏服务器选高防带宽还是普通带宽?场景化差异
游戏服务器
游戏对延迟和抖动敏感,普通带宽被小包攻击,PPS打满,玩家批量掉线,高防带宽清洗小包,但清洗延迟要低,选择时看清洗中心到玩家网络的质量。
直播与电商大促
直播怕卡顿,电商怕下单失败,大促流量突增属于正常拥塞,普通带宽可能扩容慢,高防带宽带弹性带宽,可临时提升,要关注保底带宽和超量计费,避免账单失控。
金融与政务
不能接受IP黑洞,高防带宽配合WAF、行为分析、告警,普通带宽只适合非核心或静态展示业务。
判断拥塞与验证效果的实操命令
服务器侧
sar -n DEV 1看网卡吞吐。ss -s看连接数。netstat -an | awk '/SYN_RECV/' | wc -l看半连接。tcpdump -i eth0 -nn port 80抓异常包。
网络侧
mtr -rwzbc 100 目标IP看中间节点丢包。ping -f -c 1000 目标IP需授权,测丢包。- 机房工单查上联端口丢包、PPS。
高防侧
- 看清洗报表:攻击峰值、清洗量、回源量。
- 看误杀:正常请求是否被拦。
- 看回源延迟:清洗中心到源站。
行业共识认为,高防带宽不是替代源站架构,而是拥塞时的缓冲层,源站代码慢、数据库锁、连接池小,高防带宽也救不了。
普通带宽在拥塞时先牺牲业务,高防带宽在拥塞时先清洗再保业务,选型时别只看单价,要看超峰策略、回源带宽和清洗延迟。
Q&A:高防带宽与普通带宽拥塞差异常见问题
高防带宽能完全避免拥塞吗?
不能,超过防护峰值、回源带宽不足、源站连接数耗尽,仍会拥塞,高防带宽解决的是攻击流量和部分突发流量,不解决代码慢查询和数据库瓶颈。
普通带宽加CDN能替代高防带宽吗?
看攻击类型,CDN能缓存静态内容,隐藏源站,遇到大流量DDoS,CDN回源带宽可能被打满,高防CDN或高防带宽更合适。
高防带宽一个月多少钱?为什么比普通带宽贵那么多?
价格差来自清洗能力、防护峰值、BGP线路和运维团队,高防带宽需要清洗中心、检测系统、弹性带宽和7×24响应,普通带宽只卖传输,高防带宽卖的是拥塞时的调度和保通能力。