医院科研计算平台和业务系统不隔离,轻则门诊HIS卡顿,重则科研终端横向攻击业务数据库,解决思路是把网络、计算、存储、权限四层拆开,先划边界再上策略,最后压测验证。
医院科研平台和HIS系统怎么隔离才能不影响门诊业务?
医院信息科最怕的场景是什么?科研团队周五晚上提交一个全外显子组比对任务,周一早上门诊HIS系统卡在挂号界面,这不是少数个例,多数医院在科研平台建设初期都踩过类似坑,隔离的第一步不是着急买设备,而是把边界先划清楚。
先分清哪些系统属于业务侧,哪些属于科研侧
- 业务侧:HIS、EMR、LIS、PACS、手麻、院感、移动护理,这些系统要求低延迟、高可用,属于生产级业务。
- 科研侧:专病数据库、生物信息分析平台、医学影像AI训练、单细胞测序、科研随访系统,这些任务特点是高吞吐、长耗时、资源占用波动大。
- 边界不清,隔离就无从谈起,建议先做资产台账,把服务器、存储、交换机端口按用途逐项标注清楚。
网络隔离:VLAN加ACL只是底线
- 在核心交换机上建两个VRF实例,可以命名为
HIS_VRF和RES_VRF,路由表完全独立。 - 业务网段和科研网段使用不同网段,例如业务
10.0.0/16,科研20.0.0/16。 - 防火墙默认策略设置为拒绝,只放通科研平台到业务脱敏库的单向访问。
- 数据库端口按实际开放,例如Oracle 1521、SQL Server 1433、MySQL 3306,不同时放通HIS应用服务器端口。
- 科研终端不允许直连HIS数据库,必须经过脱敏接口或中间库取数。
防火墙策略配置示例
- 默认拒绝科研到业务方向所有流量,并开启日志记录。
- 放通科研脱敏分析服务器到业务脱敏库只读账号的数据库端口。
- 业务侧主动访问科研侧默认也拒绝,特殊需求按源IP、目的IP、端口三元组逐条开通。
- 每月审计拒绝记录,关闭长期无人使用的临时策略。
科研专网与业务网隔离区别:不只是划个VLAN
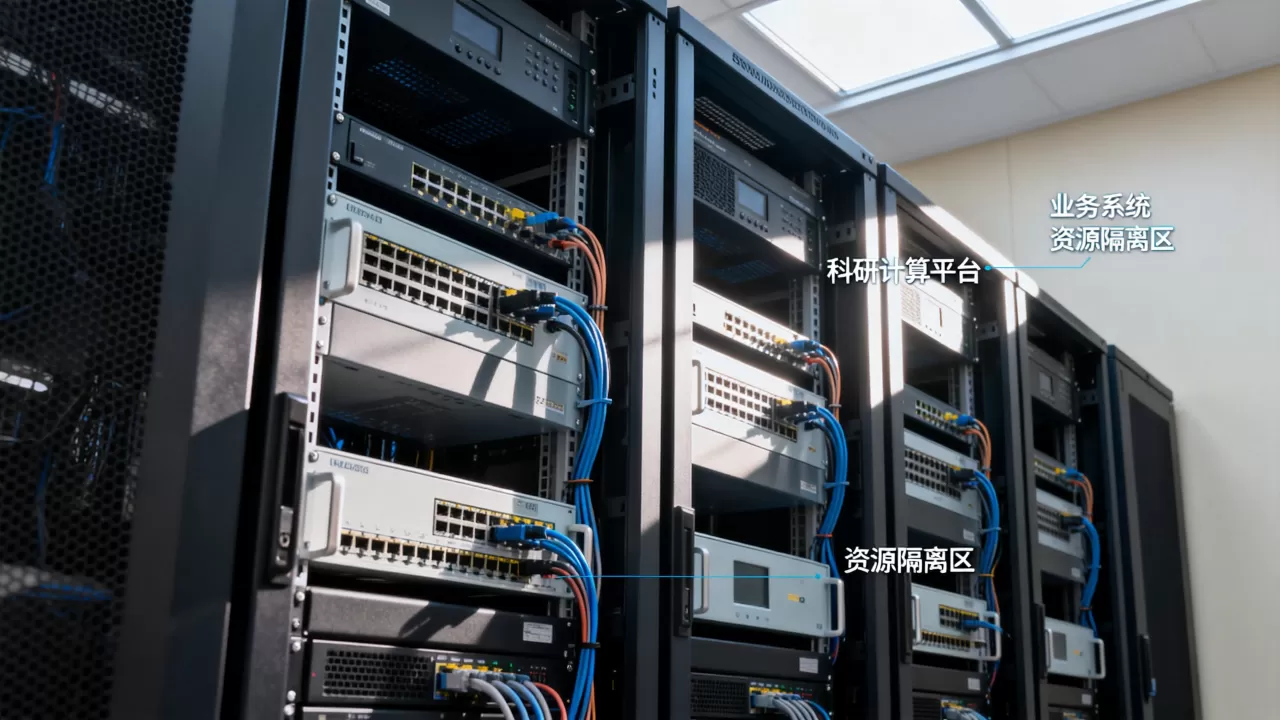
很多人以为划两个VLAN就叫隔离,实际上VLAN只解决二层广播域隔离,三层互访控制还得靠ACL或防火墙,科研专网与业务网隔离区别在于控制粒度、审计能力、故障影响范围三个层面。
| 隔离方式 | 控制层 | 优点 | 缺点 | 适用场景 |
|---|---|---|---|---|
| VLAN隔离 | 二层 | 配置简单,成本低 | 三层互通需额外ACL,策略不够细 | 小型科研环境或临时隔离 |
| 防火墙逻辑隔离 | 三到四层 | 可做应用识别、日志审计、NAT | 性能受设备吞吐限制 | 多数三甲医院首选 |
| 物理隔离 | 物理链路 | 安全等级最高 | 建设成本高,数据交换不便 | 涉密科研或特殊等保场景 |
| 微隔离 | 工作负载级 | 东西向流量控制精细 | 实施复杂,需平台支持 | 容器化科研平台 |
虚拟化和容器层隔离:让科研资源池自己玩
医院业务系统多数跑在超融合或虚拟化集群上,如果科研虚拟机也放进同一堆宿主机,科研任务把CPU打满,业务虚拟机跟着遭殃。
- 单独建立科研资源池,至少一组GPU宿主机不加入业务HA集群。
- 在vSphere环境中,给科研资源池设置CPU和内存上限,例如上限不超过总资源的一半。
- K8s集群用namespace隔离,创建资源配额:
kubectl create namespace research
kubectl create quota research-quota --hard=cpu=32,memory=128Gi
- 科研容器不挂载业务存储卷,只挂载独立PVC,避免存储争抢。
存储隔离:别让科研备份拖垮业务存储
科研数据动辄TB级,测序原始文件、影像切片、AI训练集都占空间,如果和HIS数据库放同一台存储,科研任务做快照或备份时,存储IO延迟会明显上升。
- 业务存储和科研存储使用独立设备,或者至少独立存储池。
- SAN交换机划分不同zone,业务主机和科研主机互相看不见对方的目标端口。
- NAS场景下,科研目录和业务目录权限分开,科研账号只读访问脱敏数据目录。
- 科研大文件用对象存储或分布式文件系统,不占用业务存储的IO队列。
权限隔离:堡垒机和脱敏账号分开
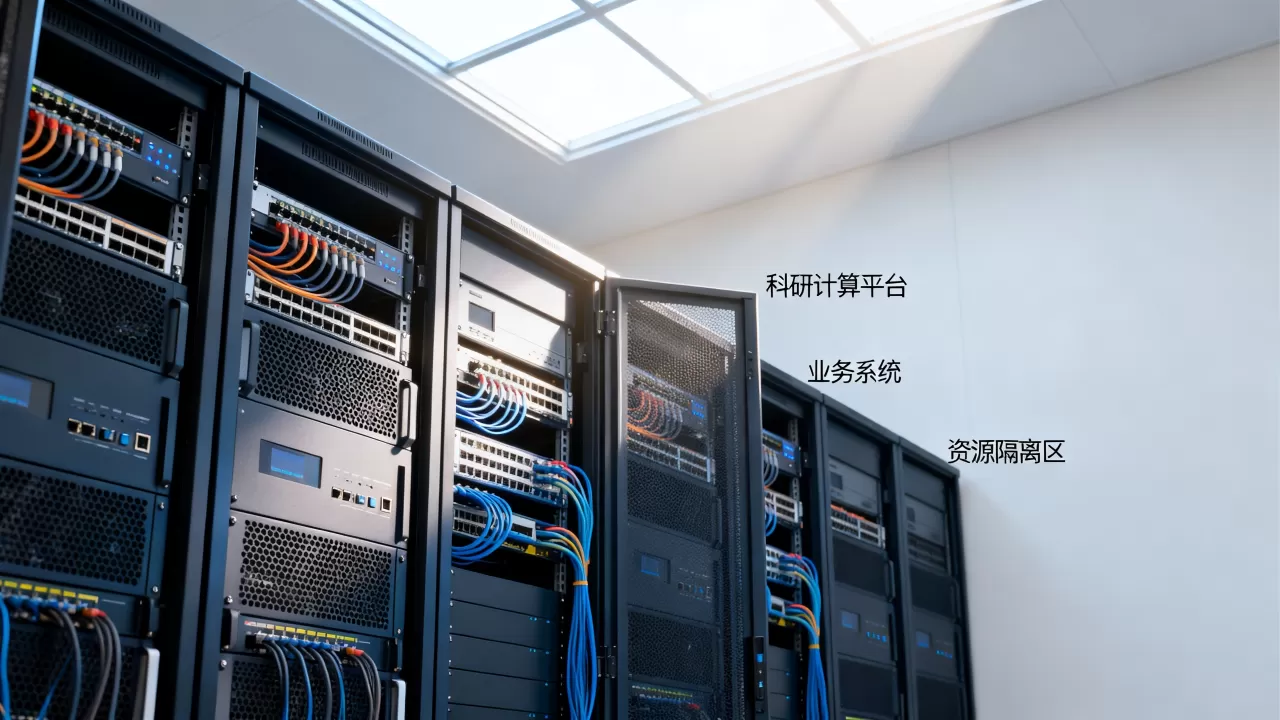
- 科研人员不能直接登录业务服务器,统一通过堡垒机审批后跳转。
- 科研平台内部账号与HIS账号体系分离,不共用LDAP或统一认证。
- 数据库只读账号必须脱敏,禁止科研侧使用HIS业务写入账号。
- 堡垒机开启操作录像,科研人员执行的命令留痕可追溯。
医院信息科资源隔离怎么做?四步落地,每一步都可验收
第一步:资产和流量盘点
- 列出科研侧服务器、GPU工作站、存储、数据库、容器节点。
- 标记业务侧HIS、LIS、PACS的IP、端口、依赖关系。
- 用交换机流量统计功能,查看当前科研和业务之间是否有直连流量。
第二步:网络策略先上
- 核心交换机建VRF或者独立VLAN。
- 防火墙写策略:默认拒绝,放通脱敏库单向访问。
- 开启日志,便于等保检查和故障追溯。
- 验证科研网段无法ping通业务服务器地址。
第三步:计算和存储分池
- 超融合平台新建科研资源池,绑定独立网络端口组。
- 科研存储挂载到科研主机,业务存储不对科研主机映射。
- 容器集群设置ResourceQuota和LimitRange,限制CPU和内存。
- 使用
fio测试科研存储IO,观察业务存储延迟是否保持稳定。
第四步:压测验收
- 从科研网段访问HIS数据库端口,应该被防火墙拒绝。
- 跑一次高负载科研任务,观察HIS门诊工作站响应时间,不应有肉眼可见卡顿。
- 用
iPerf3在科研网段打流,确认不挤占业务网段带宽。 - 检查防火墙日志,确认拒绝记录完整可审计。
三甲医院科研平台建设成本和资源隔离方案怎么选?
三甲医院科研平台建设成本不能一概而论,多数医院的钱主要花在GPU服务器、并行存储和高性能网络设备上,资源隔离设备本身占比不算大,根据医院规模,常见做法分两档。
轻量方案:现有设备改造
- 适合科研任务少、预算紧张的医院。
- 利用核心交换机划VLAN,增加一台下一代防火墙。
- 成本主要集中在防火墙授权和集成实施工时。
- 优点:上线快,几天可以完成。
- 缺点:性能受防火墙吞吐限制,东西向流量控制较弱。
标准方案:独立科研专网加资源池
- 适合科研任务密集、需要做医学影像AI或单细胞分析的医院。
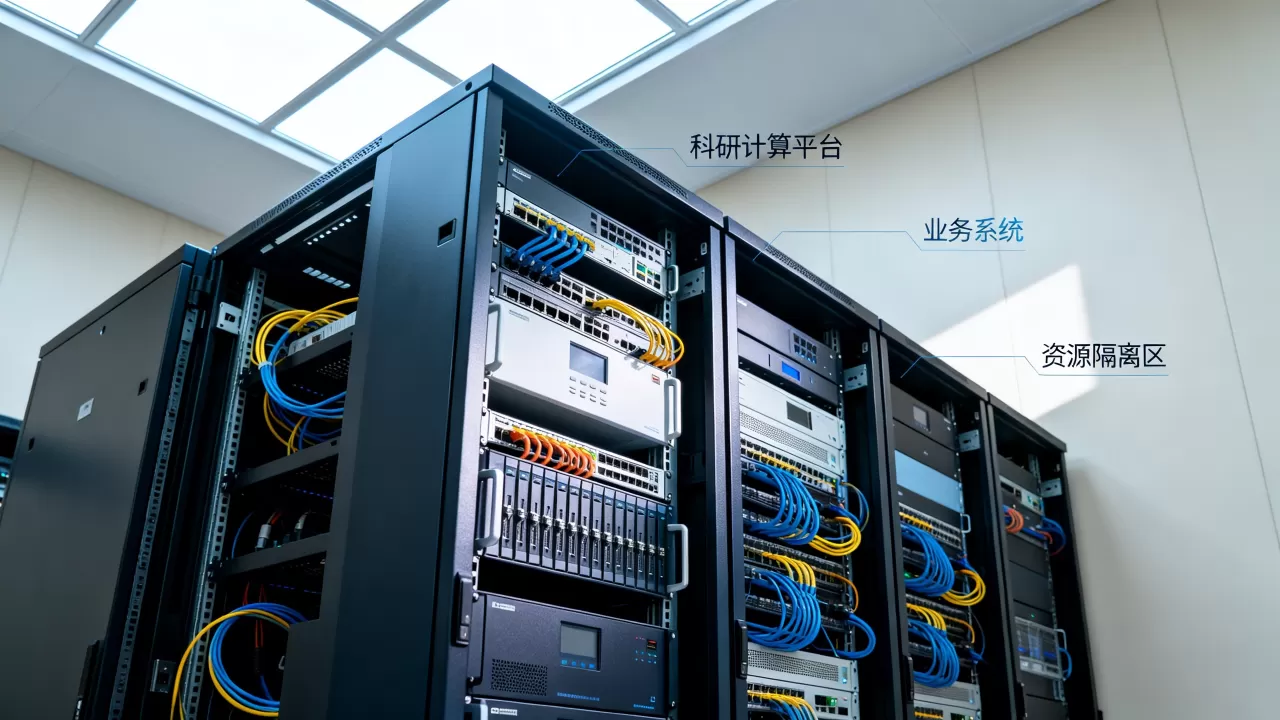
- 新建独立接入交换机、万兆上联、独立GPU服务器资源池、独立NAS或分布式存储。
- 网络区划成科研专网,与业务网之间通过防火墙互联。
- 优点:性能和安全都可控,不影响业务。
- 缺点:建设周期较长,涉及机房、网络、虚拟化多团队协作。
行业共识认为,医院信息科做资源隔离时,网络安全策略和设备选型要预留至少三年扩展空间,避免科研平台升级时推倒重来。
医院科研计算平台与业务系统资源隔离,本质是让两个脾气不同的系统各住各的房间,网络隔离管住边界,计算存储隔离管住性能,权限隔离管住违规访问,先把网络和资源池拆开,再通过压测验证,才能保证科研再忙,门诊也不卡。
医院科研计算平台和业务系统资源隔离常见问题
医院科研计算平台和业务系统资源隔离必须物理隔离吗?
不一定,多数医院采用逻辑隔离即可满足需求,物理隔离只用于涉密数据或特殊等保场景,逻辑隔离做好VRF、防火墙策略和日志审计,安全水平已经能覆盖绝大部分风险。
医院科研平台和HIS系统怎么隔离成本最低?
利用现有核心交换机划分VLAN,同时增加ACL和防火墙默认拒绝策略,设备和线路成本不高,主要投入在信息科的实施工时和后续运维,对于科研任务较少的医院,这是性价比最高的入门方案。
科研专网与业务网隔离区别会影响三级等保测评吗?
会,三级等保对网络区域边界防护、访问控制、安全审计都有明确要求,科研专网与业务网之间必须存在有效的边界隔离设备,并且保留完整日志,纯VLAN划分没有访问控制,通常无法单独满足测评要求,具体判定以属地测评机构意见为准。