账号、进程、服务只拿完成当前任务必需的访问权限,多一个端口、多一条授权都算违规。
这句话听起来简单,实际落地却到处是坑,真正理解并执行“只开放必要的访问”,靠的不是一两条防火墙规则,而是对每一个访问动作都保持敏感。
什么是最小权限原则?只开放必要访问的底层逻辑
很多团队的习惯是“先给大权限,跑通了再收”,但最小权限原则要求反过来:先拒绝一切,再按需放行。
- 对服务器:只允许特定IP访问22端口,而不是0.0.0.0/0。
- 对数据库:只授予SELECT、INSERT权限,不给DELETE、DROP。
- 对文件系统:只给读权限,不给写和执行。
- 对云控制台:只授权单台ECS的重启操作,不给整个资源组的管理权。
权限就像钥匙,每多一把钥匙,就多一个丢失后能打开的门,只开放必要的访问,就是把钥匙串上不用的先摘掉。
最小权限原则和默认拒绝有什么区别
这两个概念经常被放在一起,但不是一个东西。
默认拒绝是策略:没有明确允许的流量或请求全部丢弃,最小权限是目标:即便允许,也要把允许范围压到最小。
举例:防火墙默认拒绝是第一步,但只允许办公网段访问3306而不是全网,才是最小权限,默认拒绝把门关上了,最小权限决定谁能从哪扇门进、进去后能碰什么。
云服务器安全组最小权限设置:从端口到来源地址的逐条收敛
某台部署在云上的Web服务器,需要同时被公网访问80和443,运维需要通过SSH登录,这个场景很常见,但安全组配置经常翻车。
错误做法:
- 放行0.0.0.0/0到1-65535全端口
- 把22端口开放给所有来源
- 数据库端口3306直接对公网放行
- 临时调试规则用完不删
正确的最小权限做法:
- 80/443对0.0.0.0/0放行,因为业务需要公网访问
- 22仅对办公出口IP或堡垒机内网IP放行
- 3306/5432不对公网放行,只在应用服务器安全组之间放行内网IP
- 不用的端口立即删除规则,不留“可能以后会用到”的规则
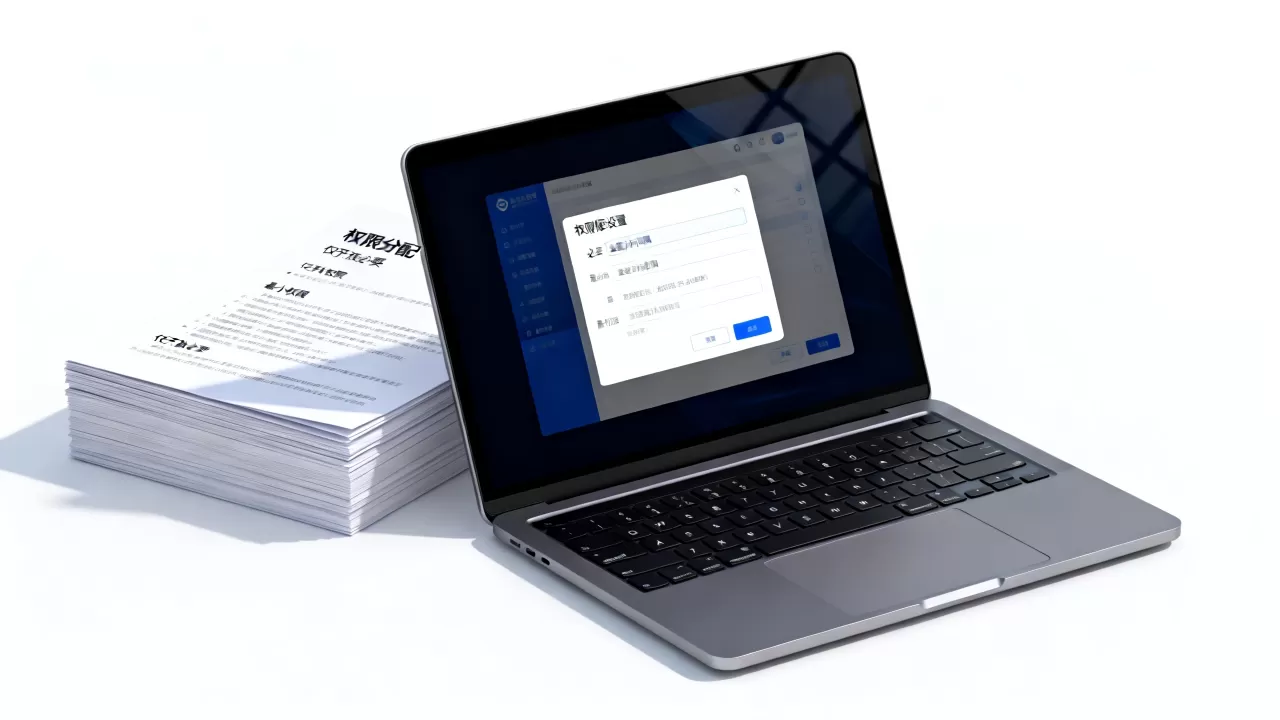
操作路径很直白:云控制台 - 安全组 - 添加规则 - 选择协议端口 - 来源填写具体CIDR或安全组ID,来源不要图省事选“所有IPv4”,而是填写指定IP段。
云服务器安全组最小权限设置常见翻车点
- 把0.0.0.0/0当默认来源,所有新规则都先放全网
- 图省事放行全部TCP,而不是精确到80、443
- 忘记删除临时调试规则,比如测试时放行的ICMP或高危端口
- 只限制端口,不限制来源IP,等于门装好了但钥匙人人可配
安全组像一扇只认规则的门卫,它不关心你是谁,只检查来源IP、端口和协议,规则写得越宽,门卫就越容易放错人。
数据库账号最小权限怎么分配:三个实操步骤
以MySQL为例,应用只需要读写业务库,最小权限要按库、按表、按操作类型逐层收。
- 建账号时指定来源IP,如
'appuser'@'10.0.1.5',不让账号从任意主机登录。 - 授权只针对业务库,而不是 。
GRANT SELECT, INSERT, UPDATE ON appdb. TO 'appuser'@'10.0.1.5'; - 日常巡检回收休眠账号和过度授权,使用
SHOW GRANTS FOR 'appuser'@'10.0.1.5';核对实际权限。
两个重灾区要避开:不要授出 ALL PRIVILEGES,不要授出 WITH GRANT OPTION,前者让应用账号变成半个管理员,后者让账号可以给别的账号授权,权限边界彻底失控。
等保2.0最小权限要求与默认拒绝的区别
等保2.0在访问控制层面对系统、数据库、网络设备均有“最小权限”要求,行业共识认为,等保测评中常见的失分点不是没有防火墙,而是防火墙规则、数据库授权、操作系统账号权限过宽,测评人员会抽查是否存在多余账号、是否按角色分配权限、是否定期审查授权。
与默认拒绝的区别体现在:默认拒绝解决“未被允许的不能进”,最小权限解决“允许进来的只能碰该碰的”,前者是门槛,后者是门内的隔离墙。
企业权限管理中的最小权限落地顺序
盘点账号与资产
- 列出所有云账号、系统账号、数据库账号、API密钥
- 标记谁在用、用来干什么、最后一次登录时间
- 发现长期未登录的孤儿账号,直接禁用或删除
按角色重写授权
不再给“开发”“运维”这种粗粒度角色配大权限,改成按任务拆:发布人员、日志查看人员、备份恢复人员,每个角色只拿自己任务范围内的权限。
用自动化工具持续收敛
例如在K8s中用RBAC定义角色,只给Pod所在Namespace的get/list权限,在云平台启用IAM策略条件,限制来源IP和MFA,自动化不是一劳永逸,而是让权限收敛从手工变成持续动作。
常见权限过度开放对比表
| 场景 | 过度开放 | 最小权限做法 |
|---|---|---|
| 公网访问SSH | 22端口对0.0.0.0/0 | 仅办公IP/堡垒机IP |
| MySQL应用账号 | GRANT ALL ON | 仅业务库SELECT、INSERT、UPDATE |
| 文件目录 | chmod 777 /var/www | 755或750,属主可写,其他只读 |
| 云控制台子账号 | 授予AdministratorAccess | 按策略仅授权特定实例和操作 |
| API密钥 | 绑定全部资源 | 限定具体实例ID和操作 |
这张表里的每个“过度开放”都真实发生在生产环境,它们不是理论风险,而是日常运维中随手一敲就能留下的口子。
为什么多数安全事件都和权限过宽有关
业内专家指出,相当一部分入侵事件并不是攻击者用了多高深的技术,而是撞上了一个从公网可访问的运维端口或一个拥有过高权限的数据库账号,一旦初始入口被拿下,过宽的权限会让横向移动变得毫无阻力。
据公开安全报告,数据库配置不当导致的泄露事件中,较大比例存在账号权限过高问题,最小权限不是银弹,但能把一次入侵的爆炸半径压到最小。
最小权限原则要求只开放必要的访问:实操清单
- 云安全组:默认拒绝所有入站,按业务开放80/443,后台端口仅限内网
- 操作系统:禁用root直接登录,普通用户用sudo按命令授权
- 数据库:应用账号不用root,按库授权,禁用FILE、SUPER等危险权限
- 对象存储:Bucket策略按前缀授权,禁止公共读写
- 中间件:管理后台仅监听127.0.0.1或绑定内网IP
这份清单不需要一次全部做完,但每做一项,系统的受攻击面都会小一圈。
如何验证权限是否真的“最小”
- 用
nmap扫描公网IP,确认只开放预期端口 - 用
SHOW GRANTS核对数据库账号 - 用云平台IAM Policy Simulator模拟操作
- 定期查看堡垒机审计日志,找出越权尝试
验证不是走形式,它回答一个关键问题:现在能访问系统的人,是不是只拿到了刚好够用的权限。
权限收敛不是一次性动作,而是持续核对的过程,只开放必要的访问,才能让每一次授权都对应一个真实任务,而不是一个模糊的身份。
Q&A:最小权限原则常见问题
最小权限原则适用于哪些系统?
适用于所有需要访问控制的场景:云服务器安全组、操作系统用户、数据库账号、K8s RBAC、对象存储策略、API网关鉴权、企业IM后台等,只要存在“主体访问客体”,就存在最小权限的落地空间。
最小权限原则会拖慢开发效率吗?
短期看,申请权限会多一步审批,长期看,多数情况下清晰的权限边界反而减少故障,开发不再误删生产数据,运维不再担心测试脚本打到线上,权限申请可以做成自助流程,几分钟内自动审批完成。
最小权限原则和零信任是什么关系?
最小权限是零信任架构的核心支柱之一,零信任假设网络不可信,每次访问都要验证;最小权限则要求验证通过后仍然只能访问执行任务所需的最少资源,两者结合后,即便某个账号被攻陷,攻击者也会因为权限碎片化而难以横向移动。