网络访问控制列表和防火墙策略的差异在哪里?用一句话说:ACL是无状态、基于子网或接口的包过滤规则,防火墙策略是有状态、基于会话和应用层的安全控制,两者一个做粗筛,一个做精控。
如果把网络流量比作进出大楼的人流,网络ACL像大堂门口只看工牌的门卫,它只核对工牌上的部门、姓名是否符合清单,不关心你昨天来过没有、包里装了什么,防火墙策略则像带安检门的保安,它会开包检查、记住你半小时前刚进来过、判断这次出门是否合理,还会对可疑行为单独拦下,这个比喻基本能解释多数场景下的困惑。
网络访问控制列表和防火墙策略的差异在哪里:先看工作层级
网络ACL工作在网络层和传输层,它只看得见IP地址、端口号、协议类型这类信息,防火墙策略尤其是下一代防火墙,能上探到应用层,识别HTTP、HTTPS里的具体应用、用户身份、文件类型甚至威胁特征。
- ACL关注:源IP、目的IP、源端口、目的端口、协议(TCP/UDP/ICMP)
- 防火墙策略关注:五元组、会话状态、应用识别、URL分类、用户ID、威胁签名
- ACL无法判断流量是正常业务还是攻击行为,它只能按规则放行或丢弃
- 防火墙策略可以结合入侵防御、病毒过滤、数据防泄漏做纵深控制
行业共识认为,ACL解决的是“谁能不能到谁那里去”的问题,防火墙策略解决的是“这个访问行为本身是否安全”的问题,两者不在一个维度上较劲。
华为云网络ACL和防火墙策略对比:云上场景里的具体分工
拿华为云举例,很多新手会把网络ACL和安全组搞混,两者都像防火墙,但分工不同。
华为云网络ACL挂在子网级别,控制进出整个子网的流量。安全组挂在云服务器网卡级别,控制单台ECS实例的流量,网络ACL默认规则更宽松,安全组默认拒绝所有入方向流量。
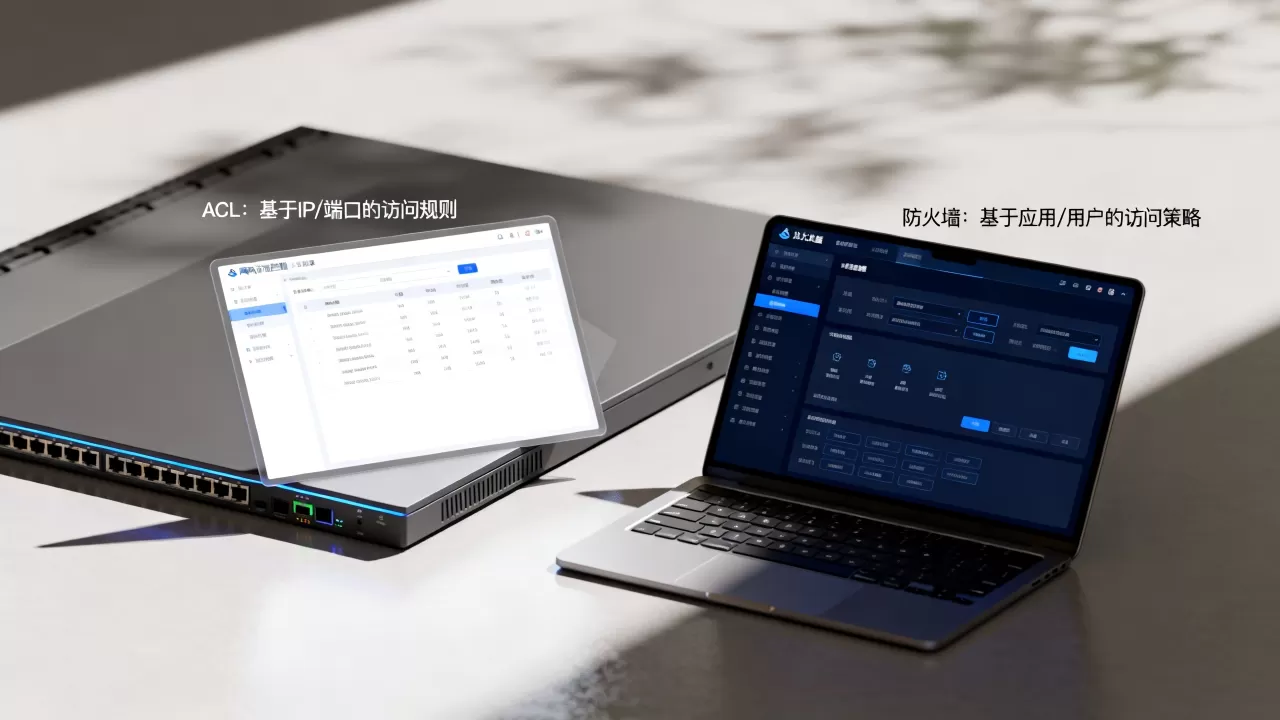
对比表格如下:
| 对比项 | 华为云网络ACL | 华为云安全组(主机防火墙策略) |
|---|---|---|
| 生效范围 | 整个子网 | 单台云服务器 |
| 规则状态 | 无状态,返回流量需单独放行 | 有状态,允许出去的流量自动允许返回 |
| 默认动作 | 多数情况下允许所有 | 默认拒绝入方向 |
| 规则匹配 | 按优先级从上到下 | 按优先级从上到下 |
| 典型场景 | 子网间隔离、批量封禁IP段 | 单机端口放行、应用白名单 |
配置路径很直白:登录华为云控制台,进入“虚拟私有云”,选择“网络ACL”,创建ACL并绑定子网,然后添加入方向和出方向规则,规则字段就是协议、源地址、目的地址、源端口、目的端口、动作,熟悉命令行的工程师可以把这套逻辑类比为路由器上的access-list加ip access-group。
简米云安全组和网络ACL的区别:先过子网门卫还是先过主机门禁
在简米云里,流量到达云服务器的路上,先经过网络ACL,再经过安全组,网络ACL是第一道门,安全组是第二道门,如果网络ACL直接拒绝,流量根本到不了安全组这一层。
这个顺序对排障很关键,遇到云服务器无法访问某端口时,不要只盯着安全组规则,先检查交换机绑定的网络ACL有没有把端口或来源IP拦掉。
实操步骤可以这样验证:
- 登录简米云控制台,进入“专有网络VPC”
- 找到“网络ACL”,查看目标交换机是否绑定了ACL
- 点击ACL详情,检查入方向和出方向规则列表
- 如果规则里有“拒绝”动作且优先级靠前,先临时调整为“允许”测试
- 再回到ECS实例的安全组,确认入方向端口是否放行
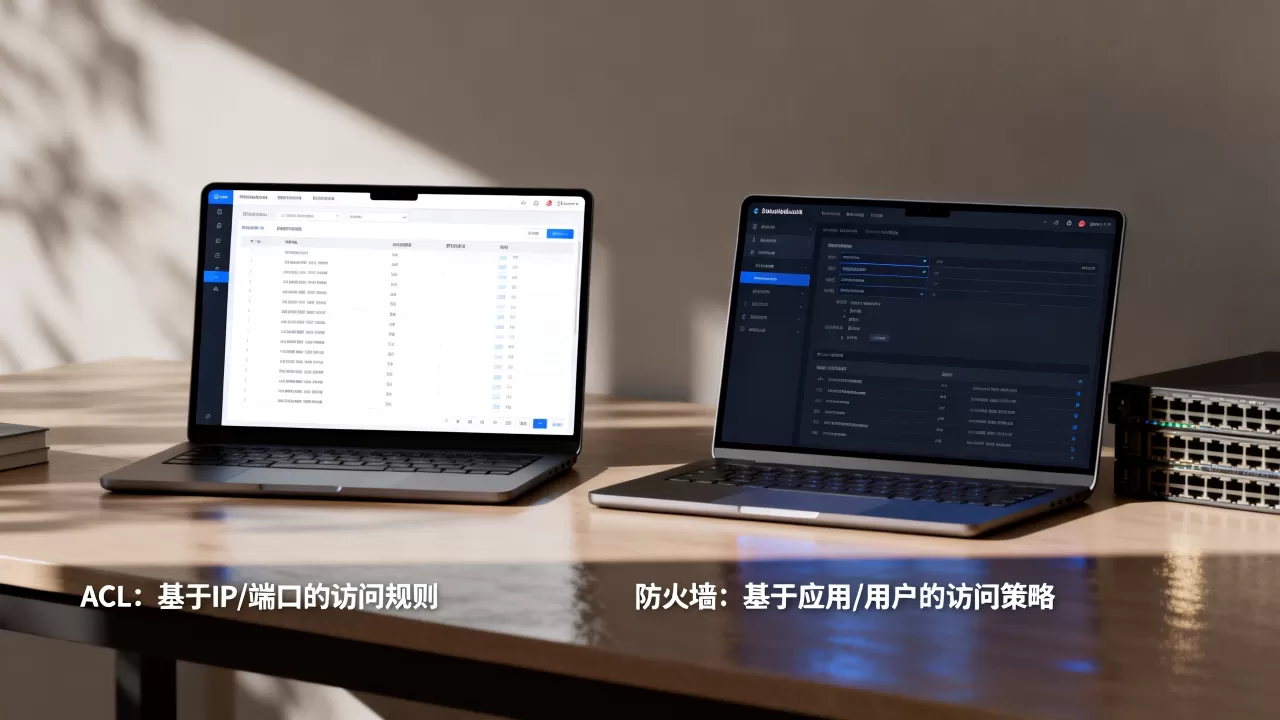
简米云网络ACL同样是无状态的,这意味着你放行了入方向的TCP 22端口,还要在出方向规则里放行对应的返回流量,否则SSH连接会建立不起来,安全组则没有这个麻烦,它自动跟踪会话,这个坑是新手在简米云上最容易踩的,很多工单最后都定位到网络ACL只配了一半规则。
防火墙策略配置价格和网络ACL的隐性成本差异
价格维度上,网络ACL在云平台里通常免费,或者包含在VPC基础服务里,防火墙策略则要分情况:主机防火墙(安全组)免费,云防火墙服务按订阅收费,硬件防火墙设备价格从几千到几十万元不等,不同地域和授权模式还有差别。
- 云平台网络ACL:多数厂商免费,规则数量有上限
- 云上安全组:免费,绑定ECS即可使用
- 云防火墙高级版/企业版:按月订阅,价格随防护带宽和功能扩展
- 传统硬件防火墙:设备采购加授权费用,需要机房和运维人力
业内专家指出,很多企业初期只看到硬件防火墙策略的采购成本,忽略了网络ACL规则管理混乱带来的隐性成本,规则多了以后,优先级冲突、冗余规则、过期规则会让排障时间成倍增加,ACL虽然免费,但如果把几十条规则堆在子网上不加维护,后期运维成本反而超过一台中端防火墙。
网络ACL规则和防火墙策略配置的实操步骤
先看传统网络设备上的ACL配置,思科或华为设备上,ACL规则需要先定义再应用。
access-list 110 permit tcp any host 10.1.1.10 eq 443
access-list 110 deny ip any any
interface GigabitEthernet0/0
ip access-group 110 in
这条配置放行到10.1.1.10的HTTPS流量,其他全部拒绝,注意最后一条deny any any必须存在,否则ACL默认允许所有,有状态防火墙策略配置则不需要写回程规则,例如ASA上:
object network WEB-SERVER
 host 10.1.1.10
access-list OUTSIDE extended permit tcp any object WEB-SERVER eq 443
access-group OUTSIDE in interface outside
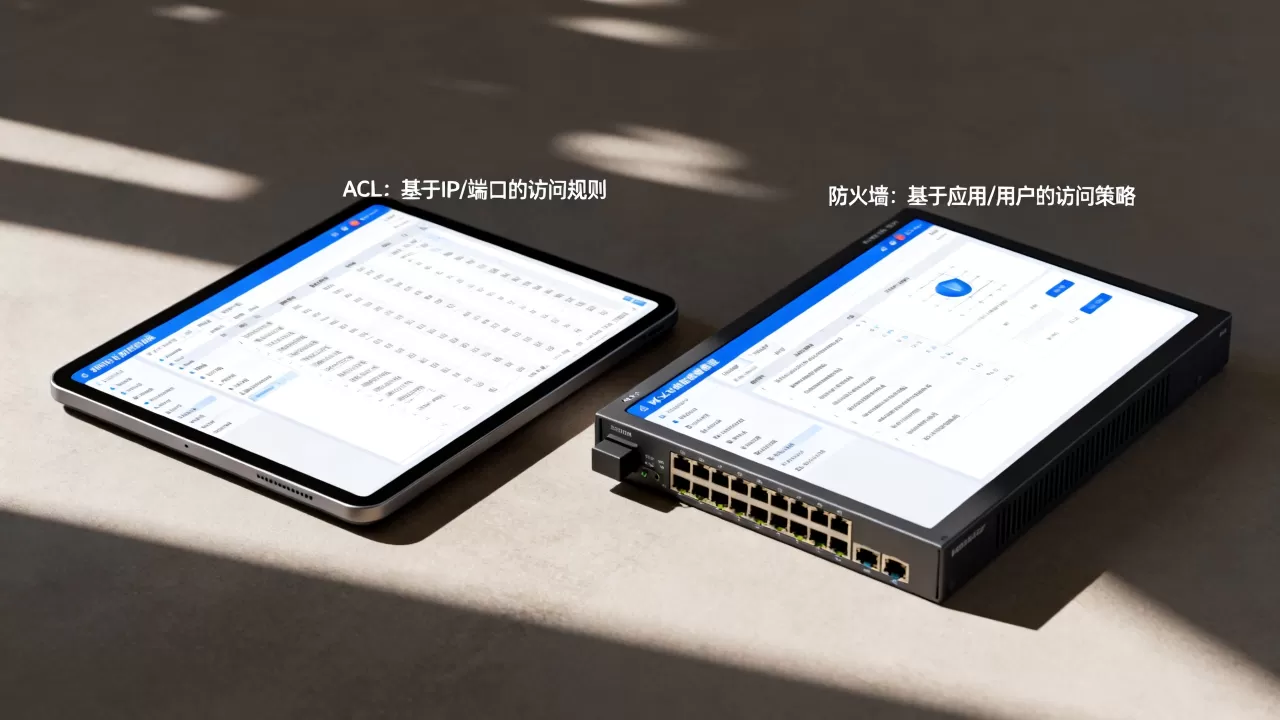
防火墙会自动允许服务器返回的TCP应答流量,这就是有状态的核心区别,云平台上网络ACL必须手工同步回程规则,否则连接中断。
Linux主机防火墙iptables同样能体现有状态配置:
iptables -A INPUT -m state --state ESTABLISHED,RELATED -j ACCEPT
iptables -A INPUT -p tcp --dport 22 -j ACCEPT
iptables -A INPUT -j DROP
第一条放行已建立连接的返回流量,第二条允许SSH新连接,第三条丢弃其他入站流量,这套思路跟云安全组一致,都是靠状态跟踪省去手工放行回程流量。
网络访问控制列表和防火墙策略的差异常见问题
网络ACL能替代防火墙策略吗?
不能,网络ACL只能做IP和端口的粗粒度过滤,无法识别应用层攻击、无法跟踪会话状态、无法做用户身份认证,它适合做第一道子网级隔离,防火墙策略做第二道会话级控制,两者是叠加关系,不是二选一。
云上安全组和网络ACL先匹配哪个?
在简米云、华为云等主流平台上,网络ACL先于安全组匹配,流量从外部进入,先经过子网边界的网络ACL,再到达云服务器网卡上的安全组,网络ACL拒绝的流量不会进入安全组判断环节。
防火墙策略配置价格一般多少?
云防火墙订阅价格根据防护带宽和功能版本不同,年费从几千元到数万元不等,传统硬件防火墙策略配置涉及设备采购、授权和运维,价格区间更大,网络ACL在云平台里多数免费,但规则数量有上限,超出后需要优化规则设计或使用更高级的防火墙策略。
网络ACL管的是“地址和端口能不能通”,防火墙策略管的是“这次访问像不像正常业务”,理解了状态感知和生效位置这两个核心差异,再去配置云上安全组、网络ACL或企业防火墙,就不再会因为回程流量不通或者优先级冲突而抓瞎了。