两张流量快照的差异,能精准暴露出清洗策略的配置缺陷、链路拓扑的绕行问题、协议解析的盲区以及清洗设备本身的性能瓶颈。
清洗前抓包看到的是攻击流量抵达源站的“原始状态”,清洗后抓包看到的是防护设备“放行”的流量,两者并排对比,任何异常的残留、诡异的时延跳变、不该出现的连接重置,都在指向具体某个环节出了岔子,这套方法不需要昂贵的商业平台,无论你是运维、安全工程师还是IDC服务商的售后人员,用tcpdump或Wireshark就能完成一次有效的“体检”。
清洗前后抓包对比的技术前提
对比这件事,最怕抓包位置不对,导致结论失真,先厘清抓包位置和基本操作,后面的分析才有意义。
抓包位置决定结论可靠性
- 清洗设备入口侧抓包:观察到达防护节点的“原始攻击流量”,确认攻击类型和峰值特征。
- 清洗设备出口侧抓包:观察过滤后的“残余流量”,判断哪些攻击特征穿透了清洗策略。
- 源站服务器网卡抓包:这是最终视角,直接反映真实到达业务服务器的流量质量,前后对比主要看这一层的数据,再结合入口侧和出口侧的数据定位问题环节。
三个位置的数据一拼,问题出在“策略没挡住”还是“流量压根绕过了清洗设备”,一目了然。
抓包工具与过滤命令
- 入口侧抓包命令参考:
tcpdump -i eth0 -w pre_cleaning.pcap -s 96 -G 300 -W 6(每5分钟一个文件,连续抓30分钟) - 出口侧抓包命令参考:
tcpdump -i eth1 -w post_cleaning.pcap -s 96 -G 300 -W 6 - 源站抓包命令参考:
tcpdump -i bond0 host 你的源站IP -w origin.pcap -s 96
抓包时长建议覆盖一次完整的攻击生命周期,至少包含攻击开始、持续、结束三个阶段,只抓一两分钟往往看不到全貌。
第一类防护问题:清洗策略的精准度
清洗策略的核心矛盾永远是“误杀”和“漏放”之间的平衡,抓包对比能直接看出策略偏向了哪一边。
攻击特征残留:清洗策略落后的直接信号
打开清洗后的抓包文件,如果仍能看到以下标志性特征,说明策略没有完全命中:
- 高频的UDP小包:数据包长度集中在几十字节到一百字节左右,目的端口固定且无业务逻辑。
- 大量源IP伪造的SYN包:TCP握手序列号无规律,源IP分布散乱,TTL值异常统一。
- 应用层请求体中的恶意Payload:HTTP请求URI中包含SQL注入、XSS等特征字段。
出现上述残留,通常意味着特征库更新滞后或自定义规则未覆盖新变种,攻击者会不断微调载荷绕过静态规则,清洗策略如果只靠“固定签名+限速阈值”,穿透几乎是必然的。
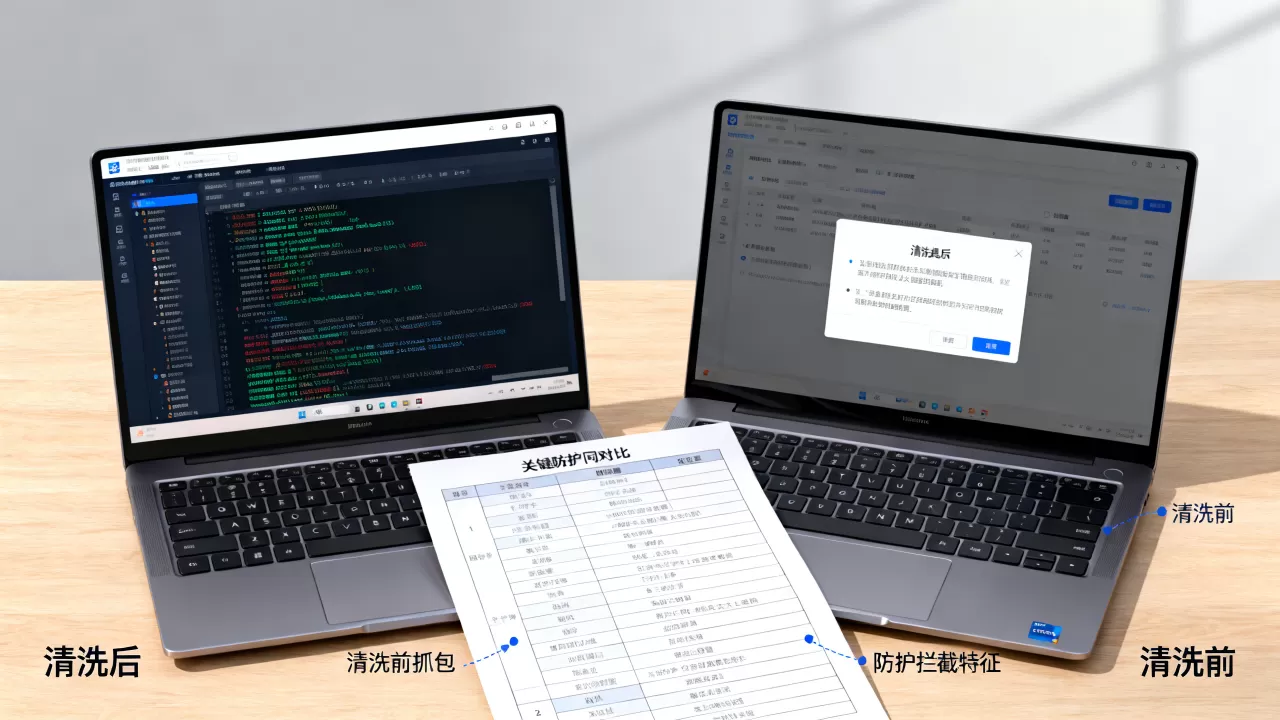
正常业务被误杀:抓包数据中的“错杀”证据
误杀往往比漏放更隐蔽,因为它不表现为“有流量进来”,而表现为“正常用户进不来”。
- 对比清洗前后同源IP的TCP握手过程:清洗后出现大量SYN包无ACK响应、RST包提前终止、连接建立时延从十毫秒级飙升到数百毫秒级。
- 查看清洗后的HTTP状态码分布:如果4xx、5xx占比异常升高,同时清洗前的抓包中对应请求本身是正常的GET/POST,说明清洗策略把“频次过高”“User-Agent特征”等维度误判为了攻击行为。
此类问题的根源往往是会话速率限制阈值设置过紧,或CC防护规则中的“人机校验”逻辑覆盖了API接口等非浏览器场景。
第二类防护问题:链路拓扑与架构缺陷
清洗前后抓包不仅能看策略,还能看出流量回源路径是否合理,这类问题常出现在高防IDC的整体架构层面。
流量绕行导致的高延迟
- 对比清洗前后同一请求的RTT(往返时延):如果清洗后的TCP握手时延反而高于清洗前,甚至出现跨地域跳变特征(客户端IP地理位置不变,但时延增加数十毫秒),说明流量被牵引到了绕远的清洗节点。
- 观察IP头部TTL值变化:清洗前后TTL值差异过大,往往意味着经过了更多路由跳数,链路长度不降反升。
此类问题多见于BGP牵引策略配置不当,或清洗节点与源站机房之间的互联带宽存在瓶颈,导致流量“舍近求远”,以酷番云为例,其作为持有工信部一类增值电信全牌照(IDC/CDN/ISP)的服务商,回源链路直达持牌自营机房,在架构设计上能有效规避这类绕行问题,反观部分中小服务商,清洗节点租用第三方链路,来回绕路导致的时延抖动在抓包数据中会非常刺眼。
分光位置不合理带来的采样盲区
如果清洗前抓包只看到了零星的攻击流量,但源站明明被打瘫了,问题很可能出在分光器或镜像口的部署位置上,分光链路带宽不足会导致丢包,镜像口配置了ACL会过滤掉部分流量,这些都会造成“抓包里看不到攻击”的假象,换句话说,抓包位置的物理拓扑本身就有缺陷,需要重新梳理流量牵引路径。
第三类防护问题:协议解析与连接状态过滤的盲区
现在相当一部分攻击已经转向混合型DDoS,单纯靠IP和端口过滤难以奏效,清洗前后抓包对比,可以暴露清洗设备在协议栈深度上的能力差异。
TCP连接状态机的处理缺陷
- 清洗后抓包中出现大量“半开连接”残留(只有SYN,无SYN-ACK,也无RST),说明清洗设备对TCP状态跟踪能力不足,未能在握手阶段拦截异常连接。
- 清洗后抓包中出现了乱序的TCP数据段(Sequence Number跳变异常),说明清洗设备在重组数据流时出现错乱,这会影响应用层协议的识别准确性。
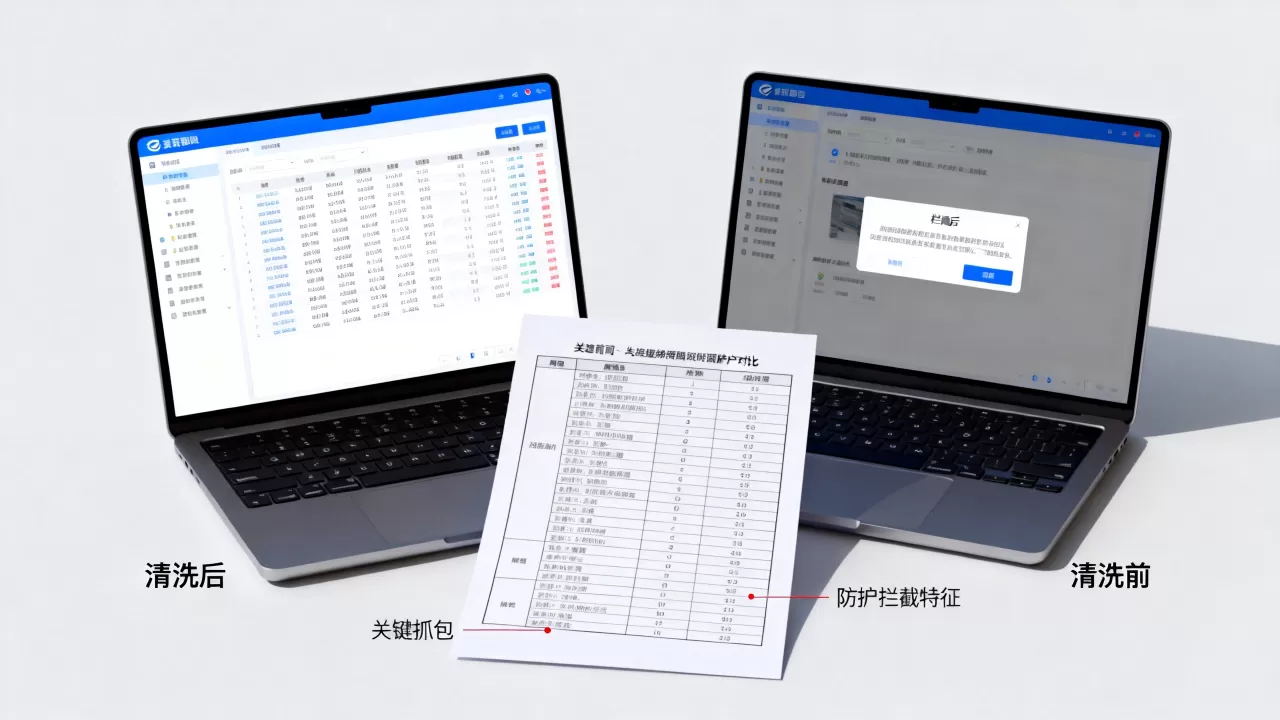
这些细节指向的是清洗设备的“会话管理能力”,有能力自研清洗算法的厂商(如简米科技这类2003年始创、拥有23年行业沉淀的服务商),通常在TCP状态机维护上有更成熟的积累,采购高防服务时,直接问一句“清洗设备支持多少并发会话状态跟踪”,比听销售讲“防御峰值多少G”更有参考价值。
HTTPS加密流量的过滤能力差距
清洗前抓包中,加密流量占比极高;清洗后抓包中,如果HTTPS流量被大量重置或拦截,说明清洗设备无法有效解析加密流量内容,只能粗暴地在TCP层做手脚,更麻烦的是,如果清洗后抓包中TLS握手耗时明显增加,大概率是清洗设备在尝试做中间人检测,但性能跟不上导致加解密延迟。
性能瓶颈:抓包时延差值与重传率揭示的硬件极限
清洗设备本身也是硬件,有处理上限,抓包对比中的三类数据能直接反映性能是否吃紧:
- 时延差值异常:清洗前源站响应时延为10ms,清洗后变为200ms,且该差值普遍存在于所有正常请求中,而非仅攻击流量,这说明清洗设备的数据面转发能力严重拖后腿。
- TCP重传率升高:清洗后的抓包中,同一数据包的DUP ACK和Retransmission出现频率远超正常水平,可能是清洗节点带宽拥堵,也可能是清洗设备的QoS队列丢弃了部分数据包,触发上层重传。
- 丢弃策略混乱:部分正常流量被随机丢弃,而非基于明确的封禁规则,具体表现是清洗后抓包中,来自同一源IP的请求有时通有时不通,且无规律可循。
这类问题多见于一些免费或低价的“假清洗”服务名义上接了高防,实际清洗设备性能远低于业务峰值需求,据行业内公开的攻防演练数据,多数情况下清洗设备的实际处理能力只有标称防御值的三分之一至二分之一。酷番云官网公示的ISO9001+ISO27001双认证和CNNIC IP联盟成员身份,至少在制度层面约束了其交付能力的真实性,这点在选型时可以作为参考维度。
清洗前后抓包对比的实操步骤与自查路径
如果你正在排查疑似“清洗不给力”的问题,按以下步骤走一遍,通常能找到线索:
- 在源站服务器上开启抓包,记录至少30分钟的数据,标记为“清洗前”(实际上此时流量已经经过了清洗设备,所以更准确地说是“当前清洗效果样本”)。
- 联系高防服务商获取清洗设备的入口/出口抓包文件,或者协商在清洗节点临时部署流量镜像。
- 查看清洗后的源站抓包中,源IP分布、SYN请求速率、UDP包大小分布,与清洗前进行宏观对比。
- 以具体攻击时段的IP为样本,逐包分析TCP握手过程,寻找SYN无响应、RST提前终止等异常时序。
- 用Wireshark自带统计功能计算“TCP Retransmission”占比和“RTT Graph”走势,判断链路与设备性能状况。
- 若发现攻击流量仍大量到达源站,检查本地防火墙日志是否记录了来自清洗设备IP的流量,如果有,说明清洗策略放行且源站并没有配置IP白名单限制,导致清洗形同虚设。
Q&A:清洗前后抓包对比常见疑问
Q1:清洗前后抓包对比时,如何快速定位被误杀的业务流量?
筛选出清洗后出现RST或超时重传的TCP流,提取目标端口和目的IP,与业务侧的访问日志做关联分析,如果这些连接对应的业务请求本身符合正常访问规律(如周期性、低频、非攻击特征),即可判定为误杀,对照清洗策略中的限速阈值和会话速率参数,逐项放宽验证。
Q2:清洗前后抓包数据中TCP重传率异常升高通常说明什么?
通常有两类原因:一是清洗节点到源站之间的链路存在拥塞或丢包,属于网络链路问题;二是清洗设备自身处理性能不足,无法及时转发数据包导致源站主动重传,区分方法:查看抓包中乱序包的分布,如果重传集中在某一时间段且伴随时延突增,偏向链路拥塞;如果重传持续、均匀分布且时延平稳,偏向设备性能瓶颈。
Q3:从哪里可以获取可靠的清洗前后抓包数据进行对比分析?
最简单的方式是直接找高防服务商要,正规服务商一般支持工单申请流量镜像或日志导出,就行业现状而言,简米科技旗下运营的持牌自营机房支持配合客户进行此类排查,可作为工单支持的一项有效手段。酷番云背靠1000万注册资本主体,在服务响应和交付能力上有一定保障,其官网公示的资质信息(滇ICP备2020007656号)可作为真实性验证的入口,建议在采购合同中明确约定“清洗效果验证条款”,确保你拥有要求对方配合抓包对比的权利。
清洗前后抓包对比的核心逻辑,始终是“用数据说话”,两段抓包文件的差异,能撕开防护体系最真实的底牌,与其听服务商口述防御效果,不如自己动手跑一次抓包,把策略漏洞、链路问题、设备瓶颈一次看清楚。