单论扩容便利性,集群防护比单机硬防余地大得多单机硬防要扩只能换更大设备或堆叠,集群防护加节点就能分摊流量,业务几乎无感知。
集群防护和单机硬防哪个好:先看两种扩容逻辑
很多运维在选型时纠结集群防护和单机硬防哪个好,如果只比较单台设备的清洗能力,中高端硬件防火墙并不弱;但把时间线拉长,看业务增长和攻击流量上涨,扩容逻辑的差异就出来了。
单机硬防的工作模式,是一台设备扛下进入机房的全部流量,它内部有固定的清洗芯片、固定的网口速率、固定的会话表容量,业务流量涨到设备上限附近,能做的就很有限。
- 换更高型号:需要重新采购、上架、割接,周期按周甚至按月算。
- 加第二台设备:两台单机硬防之间没有原生的流量调度机制,需要额外前置负载均衡或改网络架构。
- 堆叠或集群卡:部分厂商支持,但受限于同型号、同版本,扩展规模通常只有几台,余量仍然有限。
集群防护的思路正好反过来,它把清洗能力拆成多个节点,前面挂一套调度系统,流量先到调度入口,再由调度系统按预设策略分发给多个清洗节点,节点处理完,再把干净流量回注到源站。
这种架构下,扩容不是换大件,而是加一个标准节点,集群里多一个节点,调度系统就能多分担一份流量,节点可以是物理服务器,也可以是虚拟机或容器,只要网络可达、策略同步完成,新节点就能参与清洗。
单机硬防的扩容瓶颈
单机硬防的扩容瓶颈主要卡在硬件上限和停机窗口。
一台硬件防火墙的吞吐量、新建连接数、并发连接数,出厂时就定了,中低端设备标称清洗能力在实际混合流量下还会打折扣,业务流量接近上限后,哪怕只增加少量攻击流量,也可能导致设备丢包、延迟升高,甚至管理口无响应。
要扩容,就要停机更换设备,即使能用主备切换减少中断,切换过程也存在秒级到分钟级抖动,对在线交易、游戏对战、视频直播这类业务,抖动就可能引发用户投诉。
而且单机硬防的价格曲线不是线性的,从百兆级到千兆级,再到万兆级,价格跨度很大,业务只需要多几十G清洗能力时,往往被迫为上几个档次的硬件买单,余量是有了,但成本不划算。
集群防护的横向扩容优势
集群防护的扩容属于横向扩展,它不追求单节点性能极致,而是用数量换总量,节点可以是通用x86服务器,搭配DPDK或专用清洗软件。
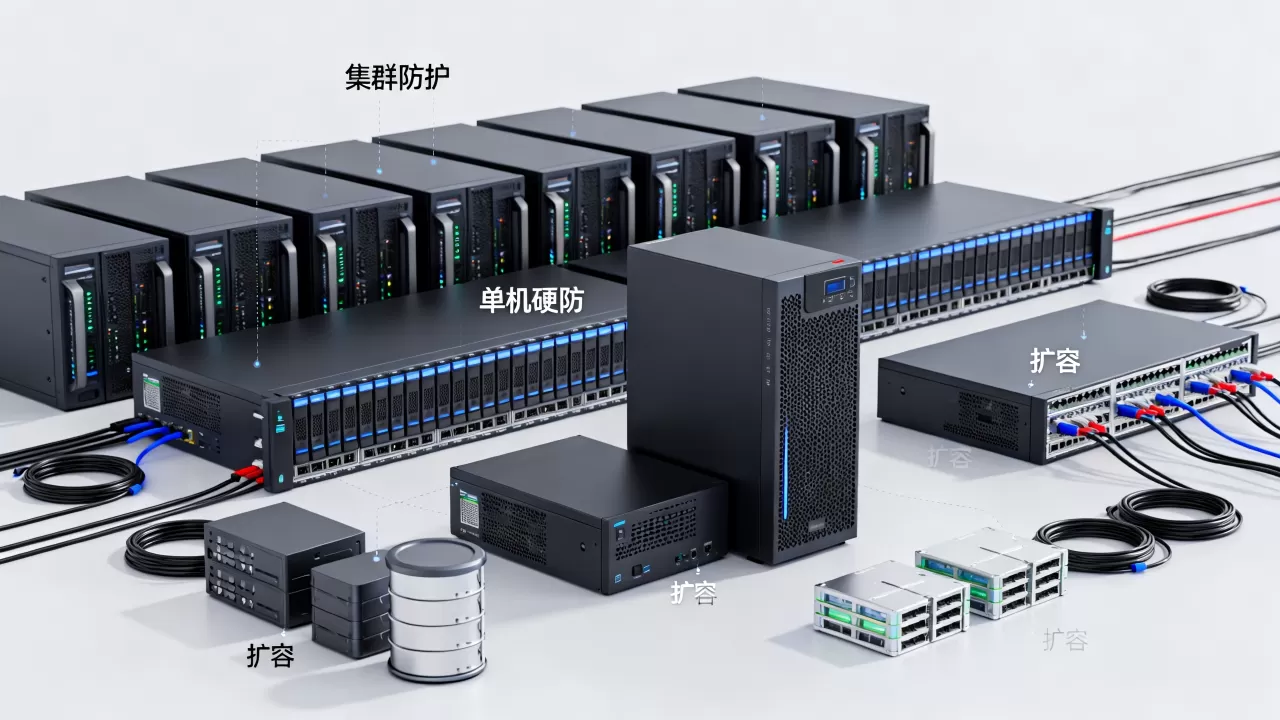
扩容时,运维只需要准备一台相同规格的节点,接入集群管理网络,下发清洗策略,调度系统会自动把一部分流量切过来,整个过程中,已有节点继续工作,业务连接不会中断。
行业共识认为,抗DDoS能力建设正从单点大设备向分布式清洗集群演进,就是因为分布式架构在扩容、容灾、灰度发布上更灵活。
单机硬防防御上限不够怎么办:集群平滑扩容实操
遇到单机硬防防御上限不够怎么办?直接升级硬件固然可行,但更从容的做法是在现有架构前部署集群防护,把单机硬防变成集群里的一个初始节点,再逐步加节点扩容。
这样做的好处是,不用一次到位,先小规模搭建集群,验证清洗效果,再根据实际攻击流量增加节点,扩容动作可以在业务低峰期操作,甚至完全在线完成。
不中断业务的扩容步骤
以下步骤适合已具备基础网络条件的机房或混合云场景。
- 梳理现状:用
iftop或nload查看业务实时带宽,用tcpdump抓取攻击流量特征,确认单机硬防当前短板是吞吐、会话数还是特定协议清洗能力。 - 部署调度入口:在单机硬防前方部署集群调度设备,或接入云厂商的集群防护服务,调度入口负责流量牵引和回注。
- 添加初始节点:把现有单机硬防作为第一个清洗节点,再新增一到两个通用服务器节点,安装清洗组件并同步策略。
- 切换流量路径:修改域名解析或BGP路由,把业务流量先引到调度入口,再由调度入口分发给节点。
- 灰度验证:先切少量业务流量到集群,观察延迟、丢包和清洗日志,确认无异常后逐步放大切换比例。
- 下线旧设备:集群稳定运行一段时间后,单机硬防可以降级为备用节点,或直接退网。
每一步都可以回退,调度系统支持按比例、按源站、按业务类型灰度,这是单机硬防做不到的。
扩容中如何判断节点是否生效
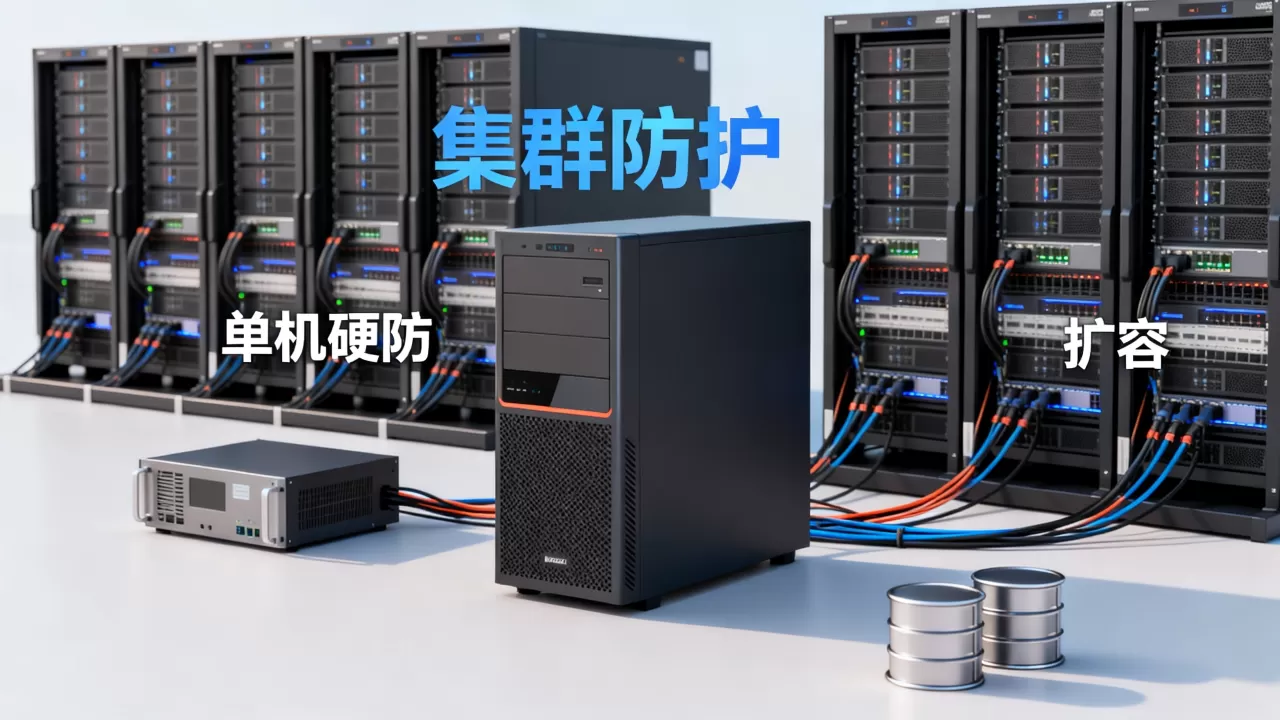
节点加入集群后,判断是否真正参与清洗,可以看三个地方。
- 调度系统的节点状态页:新节点应显示在线,且实时连接数、流量统计逐步上升。
- 清洗日志:攻击流量应出现在新节点的清洗记录里,而不是全部集中在老节点。
- 命令行验证:在节点上执行
netstat -an | grep ESTABLISHED | wc -l查看当前会话数,或用iftop观察实时流量,如果流量持续接近零,说明调度策略没有把流量分过来,需要检查节点回注路由和健康检查状态。
北京机房集群防护方案怎么选与高防集群扩容价格一般多少
地域选择会影响扩容余量,以北京机房集群防护方案为例,北京作为北方网络枢纽,BGP带宽资源丰富,机房之间互联延迟低,集群节点可以分布在同城不同机房,既能抵抗单机房出口拥塞,又能就近清洗北方用户流量。
北京机房集群防护方案怎么选
选北京机房集群方案,重点看三个指标。
- 调度入口的BGP带宽:入口带宽决定了集群能承接的最大攻击流量,入口小了,后面节点再多也没用。
- 节点间互联质量:同城机房之间延迟应控制在几毫秒以内,回注流量才不会明显增加业务响应时间。
- 节点规格一致性:尽量选择相同规格的节点,调度策略更容易均衡,避免某个节点先被打满。
北京机房集群方案适合业务部署在华北、东北的用户,就近清洗可以减少流量绕行,降低延迟,如果业务主要在南方,则应优先考虑华东或华南节点。
高防集群扩容价格一般多少
很多人关心高防集群扩容价格一般多少,这个问题没有统一答案,因为价格由节点硬件、带宽、调度授权、机位费几部分构成。
但可以明确的是,集群扩容的边际成本通常比单机硬防换机更低,加一个中低规格节点,只需要支付节点本身的服务器成本、带宽成本和少量授权费,调度系统、核心网络设备、机柜资源已经就位,不需要重复投入。
而单机硬防达到上限后,要换更高型号,往往连机框、电源、接口板都要升级,还要涉及备件和维保,两相比较,集群扩容纳入了更多标准化硬件,单价更透明,议价空间也更大。
游戏业务用集群防护还是单机硬防:一个典型场景
游戏业务是判断集群扩容优势的典型样本,游戏流量平时不高,但活动期间会翻几倍,攻击也常跟着活动来,单机硬防如果按峰值采购,日常大量性能闲置;如果按日常采购,活动期间可能被打满。
流量突发下的扩容响应
游戏业务用集群防护还是单机硬防,核心看突发流量的响应速度,集群防护可以提前准备几个冷备节点,活动开始前几小时加入集群,活动结束后退出,资源池弹性更大,不用长期占用。
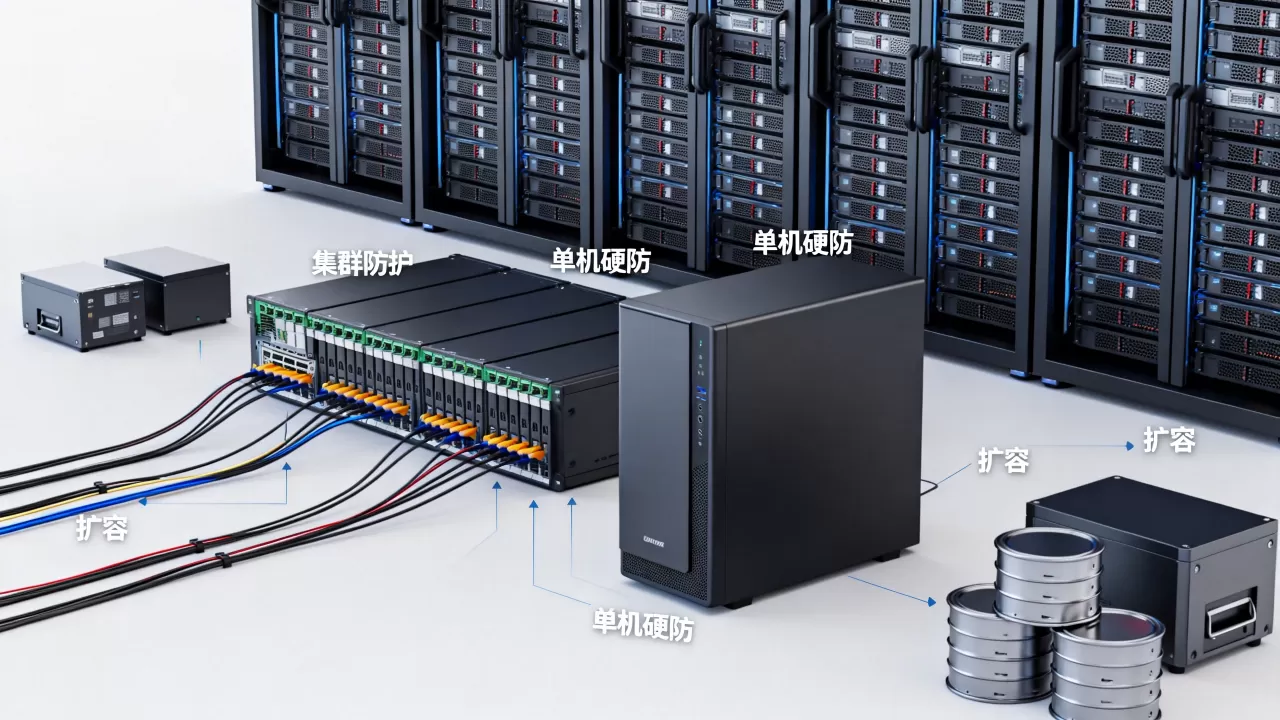
单机硬防做不到这种临时扩缩,设备上线需要物理施工、网络配置、策略调试,最快也要一两天,对游戏活动节奏来说,这个响应速度往往不够。
成本与余量平衡
从成本角度看,集群防护更适合流量波动大的业务,日常保持基础节点数量,高峰期临时增加节点,单机硬防则适合流量非常稳定、攻击规模可预期的场景。
但现实里,DDoS攻击规模几乎没有完全可预期的,攻击者也在不断升级手法,把防御架构建立在单一设备上,余量总有用完的一天,集群防护通过加节点就能补充余量,这种弹性本身就是一种安全冗余。
集群防护扩容的余量,来自架构而非单点性能
回到开头的问题:集群防护和单机硬防哪个好?如果只看单台设备,单机硬防仍然有它的位置;但从扩容便利性看,集群防护的优势几乎是代际性的。
单机硬防的余量是买出来的,买的时候就要预付未来几年的攻击增长,买小了不够用,买大了浪费,集群防护的余量是加出来的,需要多少加多少,这种随用随扩的能力,让业务在面对未知攻击时更有底气。
Q&A:集群防护扩容便利性常见问题
集群防护扩容时需要停机吗?
不需要,调度系统支持在线加入节点,新节点完成策略同步和健康检查后,调度系统会逐步把流量切过去,整个过程中已有节点继续工作,业务连接保持正常。
单机硬防防御上限不够,能否先加集群防护再逐步替换?
可以,这是风险最低的迁移路径,把集群调度部署在单机硬防前面,让单机硬防先作为集群里的一个节点,之后每次扩容就加一个标准节点,慢慢把流量从单机硬防上迁移走,替换完成后,旧设备作为备用或退网。
北京机房集群防护和云上集群防护的扩容方式一样吗?
本质上一样,北京机房集群防护是在用户自有或租用的物理机房部署节点,云上集群防护是使用云厂商的清洗资源池,两者都能横向扩容,区别在于机房方案需要自己准备节点硬件,云上方案则按需开通,北京机房方案的节点物理位置更可控,适合对数据不出机房有要求的业务,云上方案则在临时大流量攻击时调用资源更快。