清洗中心把攻击流量引到黑洞前会先做研判,这是DDoS防护体系中最关键的“闸门”动作,研判的目的是区分“真攻击”与“假流量”,避免误杀正常业务,同时为后续清洗或黑洞决策提供依据。
很多企业以为DDoS防护就是“流量来了直接丢进黑洞”,这套动作远比想象中精细,清洗中心作为流量入口的“守门人”,每天面对的是海量混杂报文,如果见流量就丢,误伤面会非常大,行业共识认为,研判环节的价值恰恰在于“慢一步看清,快一步处置”。
DDoS清洗和黑洞有什么区别:研判决定了流量去向
DDoS清洗和黑洞有什么区别
是很多运维人员问过的问题,从结果看,清洗是将攻击流量过滤掉、把正常流量送回源站;黑洞则是把整个 IP 的流量全部丢弃,服务器直接对外不可访问,两者的代价完全不同,所以清洗中心必须先研判再决定走哪条路。
清洗是“手术”,黑洞是“截肢”
- 清洗:通过指纹识别、速率限制、会话校验等手段,把恶意报文剥离,保留业务流量,服务器在线,用户无感。
- 黑洞:直接断臂求生,所有流量进黑洞路由,源站彻底离线,适合超大规模攻击或清洗设备已经扛不住的情况。
正因为黑洞的代价是“全丢”,清洗中心才必须在触发黑洞前把“值不值得丢”和“能不能不丢”判断清楚。
研判先于黑洞的底层逻辑
攻击流量进入清洗中心时,系统会先做一次快速“分诊”看流量特征是否匹配已知攻击指纹,如果匹配,再进一步分析攻击类型、来源 IP 分布、包大小特征、连接频次等,只有确认是攻击流量,才会触发引流动作。
在真实场景中,很多流量峰值是突发性的,比如大促秒杀、热点新闻带来的访问潮,这类流量虽然量大,但不符合攻击特征,清洗中心会将其研判为“正常业务突发流量”,直接放行或者做限速,而不是引入黑洞。
研判的四个核心维度
流量基线与突变率:清洗中心保存每个接入 IP 的历史流量基线,包括平均带宽、包速率、连接数,当实时流量超过基线的一定倍数时,研判系统才会拉响警报。
协议与端口分布:如果流量集中在 DNS、NTP、SSH 等容易被反射放大的服务端口,攻击嫌疑大增,正常的业务流量端口分布相对稳定。
源 IP 行为特征:攻击流量常表现为源 IP 分散、每个源却只发少量包;或者少数源 IP 高频发包,清洗中心通过 geoIP 库和信誉库做初筛。
特征:检查数据包大小、载荷是否异常统一、是否包含特定攻击字符串。
清洗中心研判的具体流程:从接警到决策的四步动作
清洗中心黑洞路由多少钱:成本视角下的决策模型
这个问题本质上是关于“防御性价比”的考量,清洗中心在决定是否引黑洞前,会把当前攻击规模与清洗能力做对比。
第一步:流量镜像与秒级采样
流量进入清洗设备后,不是先斩后奏,而是先做镜像采样,通常采用 sFlow 或 NetFlow 协议提取流量元数据,在几秒内完成特征提取。
第二步:特征比对与攻击确认
系统将采样结果与内置攻击特征库比对,特征库覆盖 SYN Flood、ACK Flood、UDP Flood、HTTP 慢速攻击等常见类型,同时结合机器学习模型做异常检测,识别未知特征的新型攻击。
第三步:清洗能力评估
清洗中心会核算当前可用带宽、集群处理能力、被攻击 IP 的业务重要性,部分高价值客户设置了“永不黑洞”策略,清洗中心会调用更高规格的清洗集群继续硬扛。
第四步:引流或黑洞决策
- 攻击流量 < 清洗能力:引入清洗集群做过滤,正常流量回源。
- 攻击流量 > 清洗能力但客户允许黑洞:触发黑洞路由。
- 攻击流量 > 清洗能力且客户禁止黑洞:执行限速降级,保证部分可用。
研判耗时多久
业内专家指出,一次完整的研判周期通常在 5 到 30 秒 之间,复杂攻击(如混合型 DDoS)可能需要分钟级分析,相比直接丢黑洞的秒级响应,研判多出的时间用于换取更低的业务损失。
黑洞触发阈值怎么设置:研判的量化标尺
黑洞触发阈值怎么设置
是运维排查问题时的高频搜索词,阈值设置不合理,会导致两类问题:阈值太低,正常业务波动就会触发黑洞;阈值太高,攻击流量穿透清洗设备打垮源站。
按业务类型差异化配置
- 电商大促场景:阈值通常设置为基线流量的 5 到 8 倍,因为正常促销流量也会激增。
- 金融交易系统:阈值设得较保守,通常为基线流量的 2 到 3 倍,因为业务对可用性极其敏感。
- 游戏业务:重点关注包速率而非带宽,因为游戏报文短小,高频小包攻击容易被带宽阈值忽略。
研判后的黑洞触发条件
黑洞触发不是瞬间完成,需要满足“研判确认 + 阈值超限 + 清洗能力不足”三个条件同时成立,清洗中心会持续监测攻击态势,如果攻击流量下降,会提前结束黑洞状态,恢复业务。
常见误区:黑洞时间越长越安全?
大多数情况下,黑洞策略设置为固定时长(如 30 分钟到 2 小时),如果攻击持续,系统会重新研判并再次触发黑洞,固定时长是为了防止黑洞路由抖动导致路由表不稳定。
误判的代价:为什么研判必须“多看一眼”
清洗中心研判的容错机制
误判分为两种:误杀正常流量、放行攻击流量,清洗中心的研判机制专门设计了双向校验。
误杀正常流量的典型场景
- 源站遭受 CC 攻击时,攻击者会大量发起低频请求,这类请求单看热度不算高,但集中在特定 URL 上,如果研判系统只看整体带宽,容易把攻击流量当作正常访问。
- 某地运营商线路波动:流量瞬间下降,不是攻击导致的,却被误判为“源站宕机”而触发黑洞,清洗中心需要结合 TCP 握手成功率和内容校验判断是否为链路故障。
避免误判的实操手段
- 开启 TCP 协议栈校验,检查握手完整性。
- 对 UDP 流量进行应用层内容探测,不直接丢包。
- 设置“观察期”:短于 3 秒的突发流量不做任何处置,只打标记。
- 与源站建立健康检查通道,通过实际探测结果辅助判断。
被误判黑洞后如何快速恢复
如果不幸被误判,通常的恢复路径是:等待黑洞计时结束,或者联系服务商提前解封,配置了高防 IP 的用户,可以在控制台手动解除黑洞状态(服务商允许的情况下)。
清洗和黑洞的协同策略:防御不是二选一
清洗中心与黑洞路由的联动模式
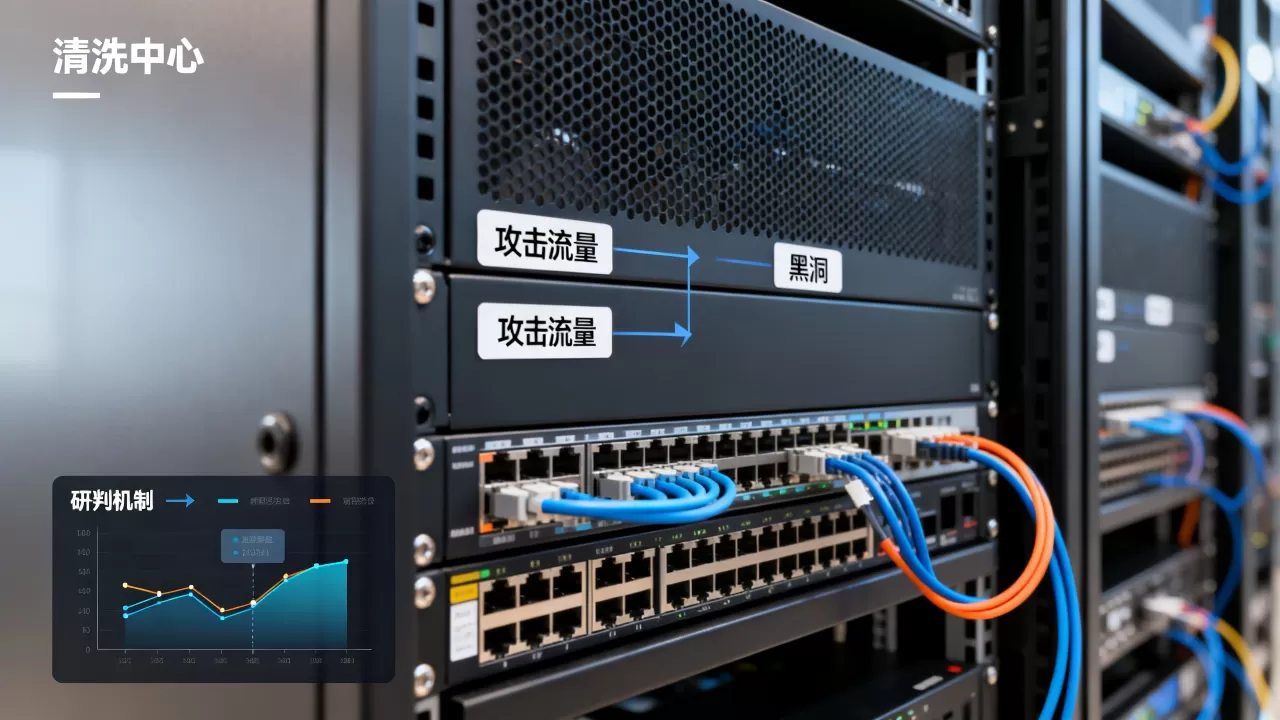
实际部署中,清洗中心和黑洞路由并非对立关系,而是层层递进的纵深防御体系。
| 防御层级 | 触发条件 | 动作 | 业务影响 |
|---|---|---|---|
| 第一层 | 流量略有异常 | 限速 + 指纹过滤 | 几乎无损 |
| 第二层 | 确认攻击但规模可控 | 引入清洗集群 | 少量延迟上升 |
| 第三层 | 攻击规模超过清洗能力 | 黑洞路由 | 业务中断 |
| 第四层 | 攻击结束 | 自动解封 + 回源 | 逐步恢复 |
多数情况下,攻击在第二层就被解决,不需要走到黑洞这步,当清洗中心把攻击流量引到黑洞前会先做研判,研判结果决定了流量是回源还是丢弃。
联动模式下的参数调优
- 调整清洗集群的 session 表大小,提升并发处理能力。
- 设置黑洞触发后的自动探测机制,每 5 分钟探测一次源站可用性。
- 使用 BGP FlowSpec 方式把攻击流量引流到清洗节点,而不是直接宣告黑洞路由。
清洗中心研判相关常见问题解答
DDoS清洗和黑洞有什么区别?为什么清洗中心不直接丢流量?
清洗是过滤攻击流量后放行正常流量,黑洞是丢弃全部流量,清洗中心不直接丢流量,是因为 IP 上承载着大量正常业务请求,直接丢会导致业务完全不可用,研判动作可以识别哪些流量是攻击、哪些是正常业务,从而执行差异化处置。
清洗中心发现攻击流量后,研判需要多长时间?
相对简单的攻击类型,5 秒内可以完成研判并启动清洗,新型或混合型攻击需要更多分析时间,通常在 30 秒级别,这个时间窗口内,攻击流量会短暂进入清洗设备缓存,不会直接透传到源站。
清洗中心黑洞路由多少钱?价格受哪些因素影响?
黑洞路由本身不单独计价,实际费用体现在高防 IP 或清洗服务套餐中,价格受保底带宽、弹性防护上限、攻击次数限制三个因素影响,保底带宽越高,套餐月费越高,超出保底部分的弹性防护按攻击峰值计费,具体资费因服务商不同而有较大差异。