面对服务器虚拟主机遭受的DDoS攻击,核心防御思路是:本地基础加固为主、云端高防清洗为辅、应急切换兜底,你不能指望单靠一套软件就彻底挡住所有流量洪水,得把防护拆成前端拦截、中间过滤、后端扛压三层来做。
弄懂攻击状态:你的虚拟主机是怎么被DDoS打垮的
很多站长一遇到卡顿就急着加带宽,其实没找对病灶,DDoS攻击分两种打法,对虚拟主机的影响路径完全不同。
流量型攻击最损带宽和端口
流量型攻击说大白话就是一堆僵尸主机往你服务器IP灌数据包,把机房出口带宽占满,好比一条双向四车道被几百辆大货车堵死,后面的正常访客一个都进不来,这类攻击常见手段是UDP Flood和ICMP Flood,打到虚拟主机上,最先崩溃的是宿主机的物理网卡。
虚拟主机用户最容易忽略的一点是:这种攻击打的是宿主机的共享IP池,而不是你单个站点,如果你买的是老式共享IP虚拟主机,隔壁站点挨打,你也会跟着瘫痪。
应用层攻击盯住CPU和数据库连接池
CC攻击这类应用层攻击更阴险,它不要求大流量,而是模拟真实浏览器,疯狂请求你网站里查询数据库的动态页面,虚拟主机资源本来就是按份额分配的,一个小小CC攻击负载就可能把你的CPU占用拉到100%,然后触发宿主机的保护机制,直接暂停你的站点。
行业共识认为:对付应用层攻击的难度远大于流量型攻击,因为攻击请求和正常请求的TCP握手完全一样,需要靠行为特征去区分。
虚拟主机防DDoS攻击怎么设置才算到位
很多教程喜欢让你装个防火墙模块就完事,那对付小规模攻击确实管用,但面对大流量就不够看,合理的配置路径应该是下面这样。
接入高防IP不能单扛,得配合清洗规则
高防IP是整个防御体系的门神,真实场景里,你要做的不是买了高防就万事大吉,而是要主动给清洗节点配置防护策略,否则高防IP的默认规则会误杀正常用户。
具体操作路径如下:
- 登录服务商的高防管理后台,找到“防护策略”或“清洗规则”入口。
- 给TCP业务开启SYN Flood防御,阈值先从低档位开始,观察误杀情况再逐步调高。
- 启用HTTP协议校验,勾选“过滤畸形报文”和“校验HTTP头完整性”。
- 设置连接频次限制,比如单IP每秒新建连接数超过20就触发拦截。
- 打开UDP防护时务必谨慎,如果业务没有用到UDP端口,直接选择丢弃策略。
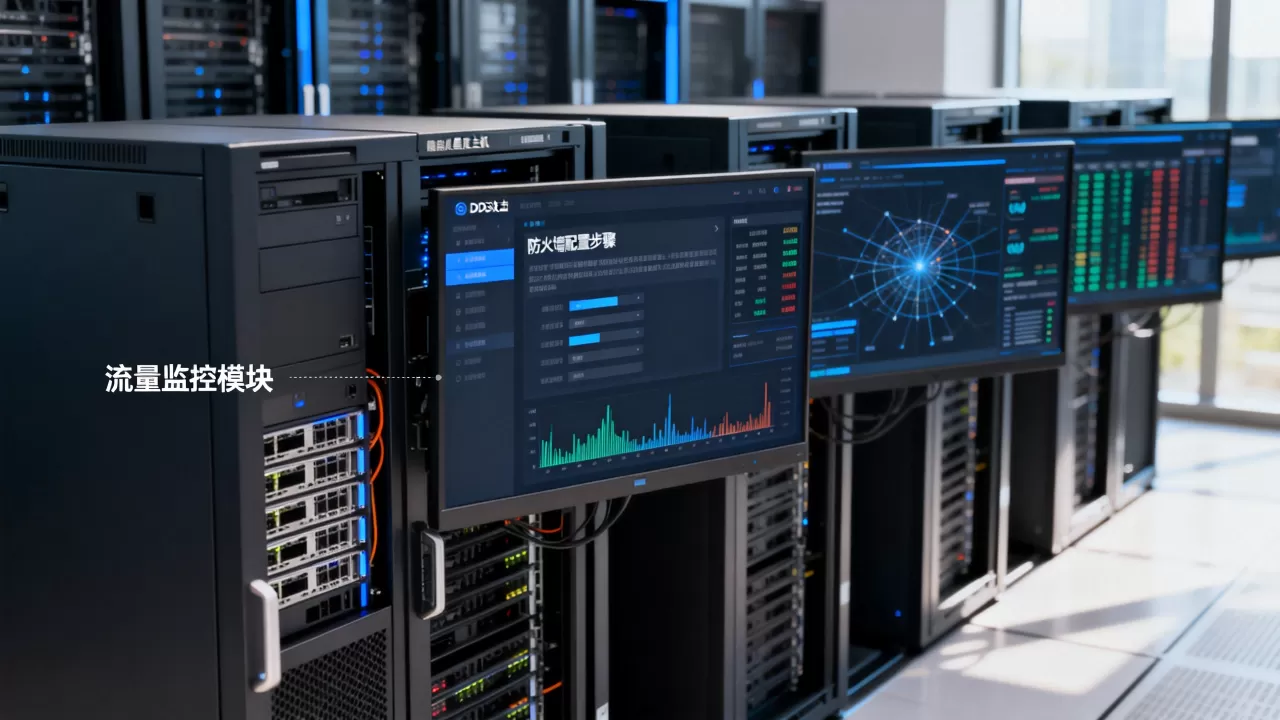
这套配置是每个普通虚拟主机用户都能独立完成的,不需要厂商额外介入,配置完成后,高防IP会承担绝大部分流量清洗工作。
高防CDN分担一部分流量压力
除了高防IP,高防CDN是个互补项,它把静态资源缓存到边缘节点,让攻击流量在离你更远的地方就被消解掉,对于页面里有大量图片、脚本的网站,开启高防CDN后源站压力至少减轻一多半,据主流云服务商的公开文档,使用CDN的站点在混合型攻击下存活率远高于裸奔站点。
但要注意一个实际案例场景:你用了CDN以后,所有访客的IP都变成了CDN节点的IP,如果你的网站调用第三方API时校验了来源IP,就要在CDN的回源头里设置X-Forwarded-For透传真实IP,否则业务会直接报错。
高防服务器和普通服务器有什么区别
不少人纠结虚拟主机防不住攻击,要不要直接买高防服务器,这里把两类方案的特性拉出来对比。
| 指标 | 虚拟主机+高防IP | 高防服务器 |
|---|---|---|
| 防御上限 | 取决于你买的高防IP套餐 | 物理机自带大带宽冗余 |
| 应用层过滤 | 靠清洗策略实现 | 可在本机部署WAF深度过滤 |
| 费用起步 | 防御费用独立于主机 | 每月几百到上千不等 |
| 管理复杂度 | 低,面板操作即可 | 需要自己维护系统和安全组 |
| 抗并发能力 | 共享宿主资源,弱 | 独享CPU和内存,强 |
这里有个新手常踩的坑:以为高防服务器自带全套WAF,多数高防服务器只提供带宽防御,应用层WAF要单独付费或自己装ModSecurity。
高防服务器多少钱一个月没有统一标准,便宜的资源共享型防御套餐每月两三百就有,独享集群的则要上千,对于日IP没过万的站点,先用虚拟主机配合高防IP就能解决,没必要上高防物理机。
服务器虚拟主机被攻击后的应急处置步骤
就算防线再完善,总有漏网之鱼,低防服务器被攻击怎么办,重点在于快速止血而不是跟攻击者硬拼。
快速定位攻击类型
看到后台CPU突然跑满、带宽监控曲线直线上升,先别急着重启,你可以在SSH终端里敲这几个命令判断:
netstat -ntu | awk '{print $5}' | cut -d: -f1 | sort | uniq -c | sort -n,列出连接数最高的十几个IP。tcpdump -i eth0 -nn port 80,观察所有访问80端口的数据包特征。top -b -n 1 | head -20,查看CPU是被Nginx还是MySQL进程吃掉的。
如果发现连接数前三名的IP来源高度集中(比如来自同一个网段),说明是针对性流量清洗绕过,如果看到大量的SYN_RECV状态连接,则是典型的SYN Flood攻击。
启用防火墙和内核参数调整
定位完毕,按照以下顺序操作:
- 在防火墙层封禁异常IP段:
iptables -A INPUT -s 攻击IP段 -j DROP,注意先加DROP再添加白名单,避免误封自己。 - 调整内核参数,减少半连接队列溢出:修改
/etc/sysctl.conf中的net.ipv4.tcp_syncookies设为1,net.ipv4.tcp_max_syn_backlog设为2048,然后执行sysctl -p生效。 - 如果Nginx被打,在
http块内添加limit_req_zone $binary_remote_addr zone=one:10m rate=3r/s;,并在需要保护的server块内引用该限制。 - 数据库连接池被占满时,临时在PHP配置里把
max_execution_time降到10秒,同时把MySQL的max_connections调回默认值的一半。
这套应急处置动作做完,能帮你撑住一小段时间,等到把攻击IP段固化到规则里,再去联系服务商启动高防策略。
游戏服务器被DDoS攻击怎么解决
游戏场景更特殊,玩家实时对战不允许请求有毫秒级延迟,游戏服务器被DDoS攻击怎么解决,核心思路跟普通网站完全不同。
这里提供三个层次的操作建议:
- 启用UDP线路优化,选择支持Anycast的高防节点,让流量在最近的路由层被分散吸收。
- 把游戏登录服和战斗服分开部署,登录服走高防IP,战斗服只允许内网或白名单IP访问。
- 对于玩家集中地区的突发攻击,临时开启区域封禁,舍弃小部分误伤换来整体服务可用性。
在游戏运维圈子里很流行的一句话是:硬扛是下策,分流才是上策。
虚拟主机防DDoS攻击常见问题Q&A
问:虚拟主机本身不带防御能力,被攻击了只能换高防服务器吗?
不是只能换,你可以先给网站接入高防IP和CDN,把流量引导到云端清洗节点,源站虚拟主机就能得到保护,只要攻击没有超过高防套餐的防御上限,虚拟主机本身完全不用动。
问:高防IP的清洗规则配置好了,为什么网站还是偶尔卡顿?
多半是规则里的阈值设得太激进,把正常用户的并发请求当成攻击源拦截了,可以登录防控制台查看拦截日志,对比被拦截IP段的时间点和业务流量高峰,再针对性放宽HTTP连接频次限制,另外检查一下CDN的缓存命中率,如果命中率低于70%,攻击流量穿透到源站的比例会变大。
据某云厂商公开的防护案例数据,多数中小型虚拟主机在配合高防IP后的可用性可达99.5%以上,但前提是清洗规则和业务特征匹配。
问:网站被CC攻击后,PHP进程全部卡死,重启恢复之后再次被打,怎么办?
第一步不要急着重启,先把php-fpm的状态接口打开,通过pm.status_path查看活跃进程数,第二步调整pm.max_children,按每进程消耗30MB内存来计算上限,避免服务器直接OOM,第三步开启OPcache并设置validate_timestamps=0,减少重复编译PHP文件的开销,以上三步做完,等攻击再来时CPU占用会明显下降,再用nginx -t配合iptables封禁高频IP。
虚拟主机的DDoS防御从来不是一次性配置,你需要在每一次攻击日志里提取特征,持续优化清洗阈值和本地参数,防御态不是安装某个软件,而是反复攻防对抗后形成的配置习惯。