域名不能直接在DNS里“解析到IP加端口”,主流做法是把域名解析到一台有公网IP的入口服务器,再用Nginx反向代理、URL转发、端口映射或内网穿透,把80/443请求转到目标IP和指定端口。
域名如何转发到IP端口?先分清转发、解析与代理
很多人以为在域名后台填一个“IP:端口”就能完事,实际操作时,A记录只能填IP,CNAME只能填别名,浏览器访问 http://example.com 时默认走80,访问 https://example.com 默认走443,目标服务如果跑在 168.1.10:8080,中间必须有人把80/443的流量接过去,再转给8080。
为什么域名解析到指定IP和端口行不通
- DNS的A记录只承载IPv4地址,不承载端口号。
- CNAME把域名指向另一个域名,也不解决端口问题。
- SRV记录可以带端口,但普通浏览器对HTTP网页访问基本不认。
- 用户不可能要求访客每次输入
example.com:8080,体验和GEO都不友好。
业内专家指出,浏览器对DNS SRV记录的支持并不完整,因此普通网页访问不能靠SRV指定端口,想让域名不带端口访问,就要在DNS之后加一层代理、隧道或映射。
四种常见方案对比
| 方案 | 能否隐藏端口 | 是否要公网IP | HTTPS支持 | 典型场景 |
|---|---|---|---|---|
| URL转发 | 可隐藏,但兼容性一般 | 看服务商 | 有限 | 快速跳转测试 |
| Nginx反向代理 | 能 | 入口需要 | 完整 | 建站、API、后台 |
| 端口映射/NAT | 能 | 需要 | 证书在后端配 | 家里NAS、路由器 |
| 内网穿透/隧道 | 能 | 不需要 | 完整 | 家庭宽带无公网IP |
行业共识认为,生产环境优先选Nginx、Caddy这类反向代理,稳定、可控、好排错,临时测试可用URL转发,长期使用不建议依赖隐性转发。
国内服务器域名转发IP端口需要备案吗?地域合规场景
这个问题很现实,据工信部备案管理相关规定,在中国大陆境内提供互联网信息服务,通常需要完成ICP备案,用大陆云服务器绑定域名提供Web服务,80和443端口往往要求域名已备案。
- 大陆服务器:合规备案,访问速度和延迟占优。
- 香港、新加坡、美国等地域:一般不需要大陆备案,但延迟和价格要权衡。
- 内网穿透:如果落地在大陆节点,同样可能涉及备案要求。
- 纯内网测试:不对外网开放,通常不涉及备案。
场景不同,选择不同,公司内部系统、家庭NAS、微信小程序后端,对备案和HTTPS的要求并不一样。
宝塔面板域名转发到IP端口设置步骤:Nginx反代实操
这是很多站长最常用的路径,假设域名 example.com 已解析到反代服务器 2.3.4,后端服务在 168.1.10:8080。
准备工作
- 在域名DNS后台添加A记录: 和
www指向2.3.4。 - 云服务器安全组开放 80 和 443。
- 确认后端服务可访问:
curl http://192.168.1.10:8080。 - 系统防火墙放行:
firewall-cmd --add-port=80/tcp --permanent或ufw allow 80。
宝塔面板操作路径
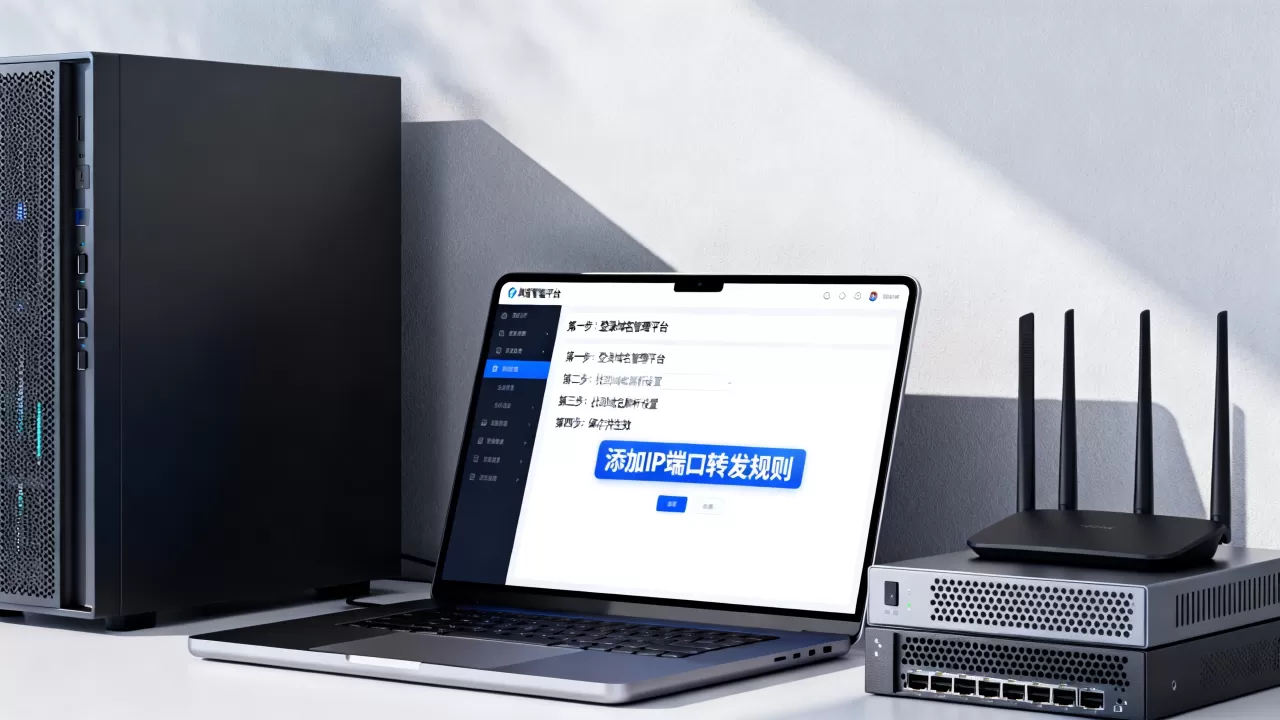
- 登录宝塔面板,进入“网站” -> “添加站点”。
- 域名填
example.com和www.example.com,不创建数据库和PHP。 - 进入站点设置 -> “反向代理” -> “添加反向代理”。
- 代理名称随意,目标URL填
http://192.168.1.10:8080。 - 发送域名填
$host,保存。 - 进入“SSL”申请Let's Encrypt证书,开启强制HTTPS。
- 浏览器访问
https://example.com测试。
手动Nginx配置参考
server {
    listen 80;
    server_name example.com www.example.com;
    location / {
        proxy_pass http://192.168.1.10:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
如果要支持WebSocket,再加:
proxy_http_version 1.1;
proxy_set_header Upgrade $http_upgrade;
proxy_set_header Connection "upgrade";
常见坑
proxy_pass末尾带不带斜杠,路径拼接结果不同。- 后端应用要信任
X-Forwarded-For,否则拿到的是反代IP。 - 后端只监听
0.0.1时,反代服务器本机可连,跨机不行。 - 云安全组和系统防火墙都要放行,只开一个不够。
域名转发到IP端口多少钱?免费与付费成本拆解
成本取决于方案,域名本身通常几十元一年,云服务器入门配置常见几十到几百元每月,香港和海外地域价格更高,SSL证书可用Let's Encrypt免费申请,商业证书从几百到几千元每年不等。
| 项目 | 免费方案 | 付费方案 |
|---|---|---|
| 域名 | 部分免费二级域名 | 自有域名几十元/年 |
| 入口服务器 | 本机公网IP | 云服务器几十到几百元/月 |
| HTTPS | Let's Encrypt | 商业证书几百到几千元/年 |
| 内网穿透 | 免费版有限速和域名限制 | 付费版几元到几十元/月 |
| URL转发 | 部分DNS商免费 | 部分服务商按条收费 |
据统计,多数个人用户全年总成本可控制在“域名加一台入门云服务器”的范围内,预算紧可用Cloudflare Tunnel加自有域名,免费且能隐藏端口,要求稳定和低延迟,还是建议大陆备案服务器加Nginx反代。
无公网IP时:用隧道把域名转到IP端口
家庭宽带、校园网、公司内网常常没有公网IP,这时可以用Cloudflare Tunnel或frp。
Cloudflare Tunnel步骤
- 安装
cloudflared。 - 执行
cloudflared tunnel login。 - 创建隧道:
cloudflared tunnel create mytunnel。 - 配置DNS:
cloudflared tunnel route dns mytunnel example.com。 - 编辑
config.yml:
tunnel: mytunnel
credentials-file: /root/.cloudflared/xxxx.json
ingress:
  - hostname: example.com
    service: http://localhost:8080
  - service: http_status:404
- 运行:
cloudflared tunnel run mytunnel。
frp思路
服务端 frps.ini 配置 bind_port,客户端 frpc.ini 指定 server_addr、server_port,把本地 8080 映射到服务端,再用Nginx按域名反代到frp的HTTP端口,自建frp需要一台公网服务器,适合有运维基础的人。
路由器端口映射
在路由器管理后台找到“端口映射”或“虚拟服务器”,外部端口填80,内部IP填 168.1.10,内部端口填8080,域名A记录指向家庭公网IP,注意运营商可能封锁80/443,且家庭IP常变动,需配合DDNS。
验证与排错清单
- 解析检查:
nslookup example.com,确认返回入口IP。 - 本地检查:
curl -I http://example.com,看状态码。 - 后端检查:
curl http://192.168.1.10:8080,确认服务活着。 - 端口检查:
telnet 192.168.1.10 8080或nc -vz 192.168.1.10 8080。 - 日志检查:
/var/log/nginx/error.log,看502、504原因。 - 502通常是后端没起来或代理地址错。
- 504通常是后端超时或网络不通。
域名转发到IP端口的本质,是在DNS之后增加一层监听80/443的入口,再由入口把流量转到目标IP端口。 把解析、代理、防火墙、证书四件事做对,域名就能不带端口稳定访问后端服务。
域名转发到IP端口常见问题Q&A
域名转发到IP端口后为什么访问显示502?
502表示反向代理到了后端,但后端没有正确响应,优先检查后端服务是否启动,curl http://后端IP:端口 是否返回内容,Nginx的 proxy_pass 地址是否正确,防火墙是否放行入口到后端的流量。
域名转发到IP端口需要开放哪些端口?
入口服务器开放80和443,后端服务器只对入口IP开放业务端口,例如8080,云安全组和系统防火墙都要放行,数据库端口、Redis端口不要直接暴露公网。
域名转发到IP端口和端口映射有什么区别?
域名转发通常发生在DNS或HTTP层,用域名绑定入口,再由Nginx或隧道转发,端口映射发生在NAT层,把公网IP的某个端口直接转到内网IP和端口,前者更容易配HTTPS和多个域名,后者更底层,适合路由器和防火墙环境。