攻击流量突然变小,不仅不代表安全,反而可能是更危险的开始。这种流量骤降往往意味着攻击策略升级,从“狂轰滥炸”转向“静默渗透”,海量流量容易暴露攻击源和手法,攻击者也不愿为无效攻击持续付费,流量变小,可能是主动示弱,让你放松警惕,给后续的定向攻击创造机会。
攻击流量变小背后藏着哪些真实意图
流量瞬间降下来,多数人会松一口气,以为对方打累了、放弃了,真实的攻防场景中,这种“降温”通常藏着三种情况,每一种都值得警惕。
伪装成攻击结束的“战略撤退”
攻击者的目的未必是打垮你的带宽,而是试探你的防护底细,前面那波大流量只是侦察兵,摸清你的防护策略、服务器峰值、清洗设备阈值,摸完底,流量自然降了,因为下一步要走精准路线,业内专家指出,这种“先大后小”的节奏,是典型的攻击前奏。
换一条更隐蔽的攻击路径
流量变小,不代表攻击停止,而是换了个不那么显眼的载体,举个例子:大流量DDoS攻击容易被防御系统识别并拦截,攻击者把阵地转移到了应用层,用低频慢速请求尝试拖垮你的业务逻辑,这类攻击单看流量指标毫无异常,甚至比平时还低,但CPU占用率会悄悄爬升。
转入潜伏期等待时机
更麻烦的情况是攻击者已经拿到了内网权限,正在潜伏,此时不需要再维持高流量攻击来制造噪音,主要精力放在收集管理员账号、数据库结构等核心信息,这阶段流量自然偏小,但威胁等级比正面攻击时更高,因为相当于敌人进了院子,就等你开门。
为什么流量指标下降不等于风险消失
多数防护体系的报警阈值都建立在流量大小上,流量一降,告警自动恢复平静,但安全态势的评估,不能只看带宽占用量这一个维度,还有几个关键指标往往被忽略了。
连接数背后的隐性压力
攻击流量变小,连接数却未必同步下降。并发连接数持续维持在高位,说明攻击引擎还在运作,只是把流量拆分得更细碎,这种情况经常出现在游戏行业和电商大促期间,业务流量涨一点,攻击流量掺在里面,分辨难度直线上升。
请求分布出现异常倾斜
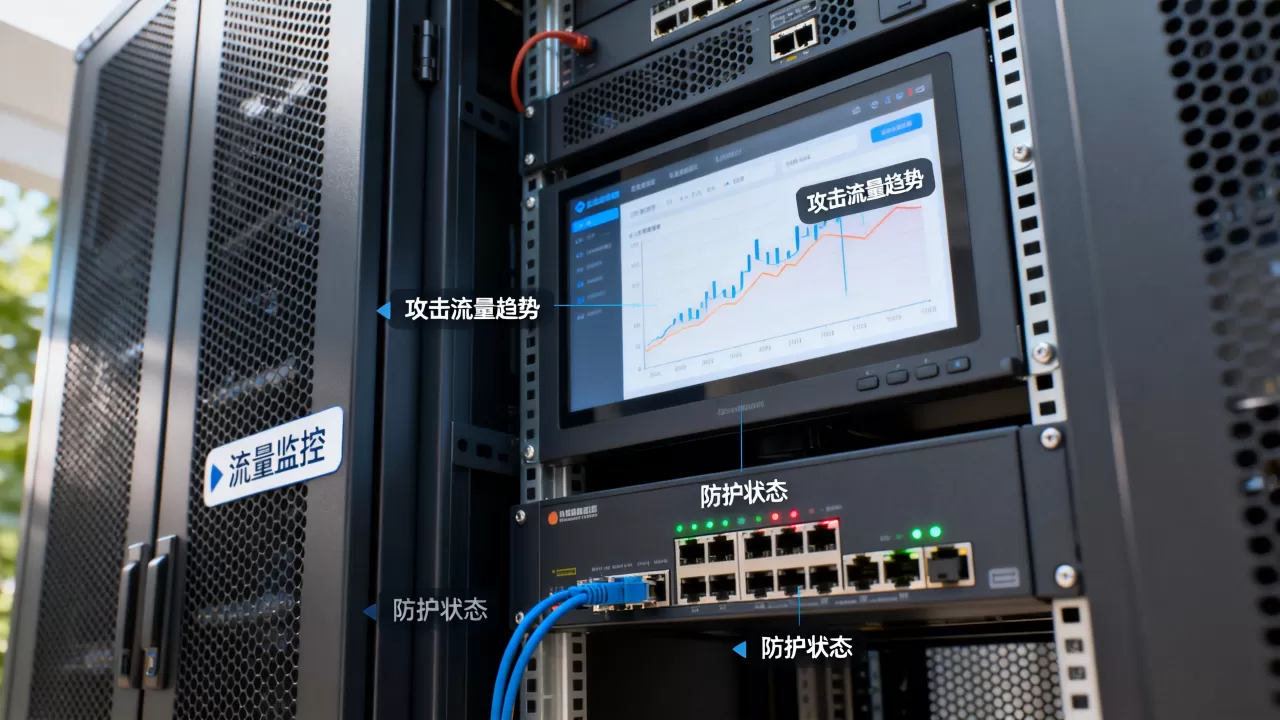
正常情况下,用户访问路径呈长尾分布,集中在少数热门页面,攻击转向隐蔽后,请求集中在某个特定API接口上,或者集中在登录、注册这类需要耗费服务器资源的位置。流量总量不涨,但请求结构变了,同样能拖垮业务,属于行业共识中的隐蔽渗透手法。
清洗设备上的拦截日志仍在增长
攻击流量变小,但防护设备上的拦截记录如果还在增长,意义就很明确了攻击从未停止,只是被大流量掩盖了真实目的,此时还应该关注防护设备的规则命中情况,如果命中次数不降反升,说明攻击者在尝试绕过现有规则,这和流量大小的关系不大。
判断攻击是否真正结束的关键窗口期
依据流量变小就做出“安全了”的误判,代价往往很惨重,判断攻击是否结束,建议观察一段时间和几个标志性信号,不要急着下结论。
观察期为24到72小时,至少要跨过一个完整业务周期
攻击结束后,攻击源需要时间重新配置指令,肉鸡网络也需要重新调度。24小时之内的流量回落不具备参考价值,建议至少观察三天,跨过周末或业务高峰时段,如果流量走势依然平稳,才能初步判断攻击进入尾声。
- 周一上午通常是一周中攻击高发时段,因为运维人员精力分散
- 业务结算日、促销活动期间,攻击者喜欢挑这些时间点卷土重来
- 夜间流量回落较为常见,但夜间攻击容易结合数据窃取,更要留意
关注服务器CPU和数据库慢查询的变化
流量降下来了,服务器的CPU占用率依然飘高,数据库的慢查询日志持续增加,这比流量数据更值得关注。定向攻击的特征就是低流量、高消耗,判断攻击是否结束,把这些指标放和流量指标放在同一张监控图上,直观对比曲线的关联性。
流量变小后的三类高危业务场景
不同行业的业务形态差异较大,流量变小带来的风险表现也不一样,结合具体场景来说明,能帮助你理解这个问题的实际指向。
电商网站的“价格试探”和薅羊毛攻击
大促前后,攻击流量变小往往和薅羊毛行为重叠,攻击者先用DDoS干扰你的风控系统,然后转入低频的优惠券批量领取、价格接口试探。
流量不显眼,但订单数据会被污染,前段时间有个客户就遇到这样的情况,攻击流量降下去之后,运营团队放松了部署,结果被刷走一批优惠券,损失不算大,但营销数据全乱了。
金融平台的撞库和交易接口轮询
金融行业的防护等级较高,纯DDoS流量很难打穿,所以攻击者更倾向于流量掩护下的低频撞库。流量一降,安全团队容易转向处理其他事务,正好给撞库提供了窗口期,低频撞库每秒钟只有几次请求,服务器的负载压力不大,但如果命中了几条弱密码,账户风险就大了。
政企网站的后台弱口令探测
政企类网站平时流量偏低,某个时段流量突然升高再回落,就需要特别关注后台登录页面的状态了,攻击者先用大流量扰动日志,给后台的弱口令爆破做掩护,流量降下来之后,爆破还在继续。后台管理系统的安全审计日志,比流量监控更能反映真实威胁。
检测手段升级,流量监控需要搭配更细维度的数据
只盯流量大小,确实已经不太够用了,结合开源情报和现有防护体系,可以将检测指标拓展到以下层面。
NetFlow数据里的异常行为模式
攻击流量变小不代表数据特征消失,把网络层的NetFlow数据拉出来,按时间维度统计一下每个IP的流量走势就能发现,攻击源的流量并未消失,只是调整了发包频率,这种数据不需要额外购买设备,主流防火墙和路由器上都能直接打开,属于成本低见效快的分析方式。
Web访问日志中的低频扫描特征
高频扫描容易被WAF拦截,攻击者会改成低频扫描,每个IP每天只请求几次,分布在不同时段,流量骤降后,把Web日志里访问次数少但路径遍历规律明显的请求筛选出来,通常能找到潜伏期的侦察行为。这类特征和正常的运维访问有明确区别,识别起来难度不大。
调整防护策略的实操方向
检测到攻击流量变小后,建议立即调整防护策略,不要按原有大流量攻击的状态继续应对。
- 对WAF的规则做一次紧急更新,覆盖应用层慢速攻击的拦截条件
- 把核心业务接口的速率阈值下调,例如登录接口的每秒请求数限制
- 开启源站保护,避免攻击者绕过CDN直接对源IP发起低频探测
- 增加数据库层的敏感操作告警,重点关注导出、备份和批量修改行为
有过实际处置经验的运维人员,往往会特别关注攻击流量变小之后的72小时之内,攻击者大概率会在这个时间段回来试探防护缺口,如果此时把阈值调紧,就能直接阻断后续的渗透动作。
攻击流量变小是否安全的常见疑问
关于这个问题,平时也有不少站长和运维同行问过类似的方向,集中整理几个有代表性的问题做简答。
攻击流量降为0了,还需要保留高防套餐吗
流量降为0说明攻击源暂时停止发包,但攻击者的资源还在,随时可恢复流量,高防产品通常按周期计费,一旦解除防护,重新接入需要时间,遇到突发攻击时会陷入被动,从成本角度看,如果攻击频率不高,可以考虑保留基础防护,调低弹性峰值,不必立即退订全部高防资源。
攻击流量变小但网站访问也变卡了,可能的原因是什么
访问变卡而流量下降,多数情况下是攻击者把重心转向应用层了,低频请求大量占用数据库连接池,或者利用慢速HTTP连接占满Web服务器的空闲连接数,流量数据看不出明显变化,但用户的响应时间会显著上升,可以把业务日志里慢请求的时间分布画出来,和攻击流量的时段对比,基本就能确定原因。
攻击流量变小后,源站IP换了新的,还要做防护吗
换源站IP可以帮助绕开针对原有IP的流量攻击,但如果攻击者已经获取到新IP的解析记录,换IP的效果就会打折扣,换了新IP后,建议保持防护设备的清洗规则和访问控制策略不变,并继续观察DNS解析记录是否出现异常查询,只要攻击者的侦察行为没有被完全截断,防护策略仍应保持原有水平,等观察期结束后再逐步放宽。
流量变小是攻防过程中的一个阶段信号,它可能代表攻击结束,也可能代表攻击升级,关键不在于流量本身的大小,而在于你对流量变化后出现的关联指标是否敏感。真正的安全取决于持续监控和快速响应,把连接数、请求结构、日志中的异常等维度纳入判断体系,才不会在流量变小的假象里丢失判断力。