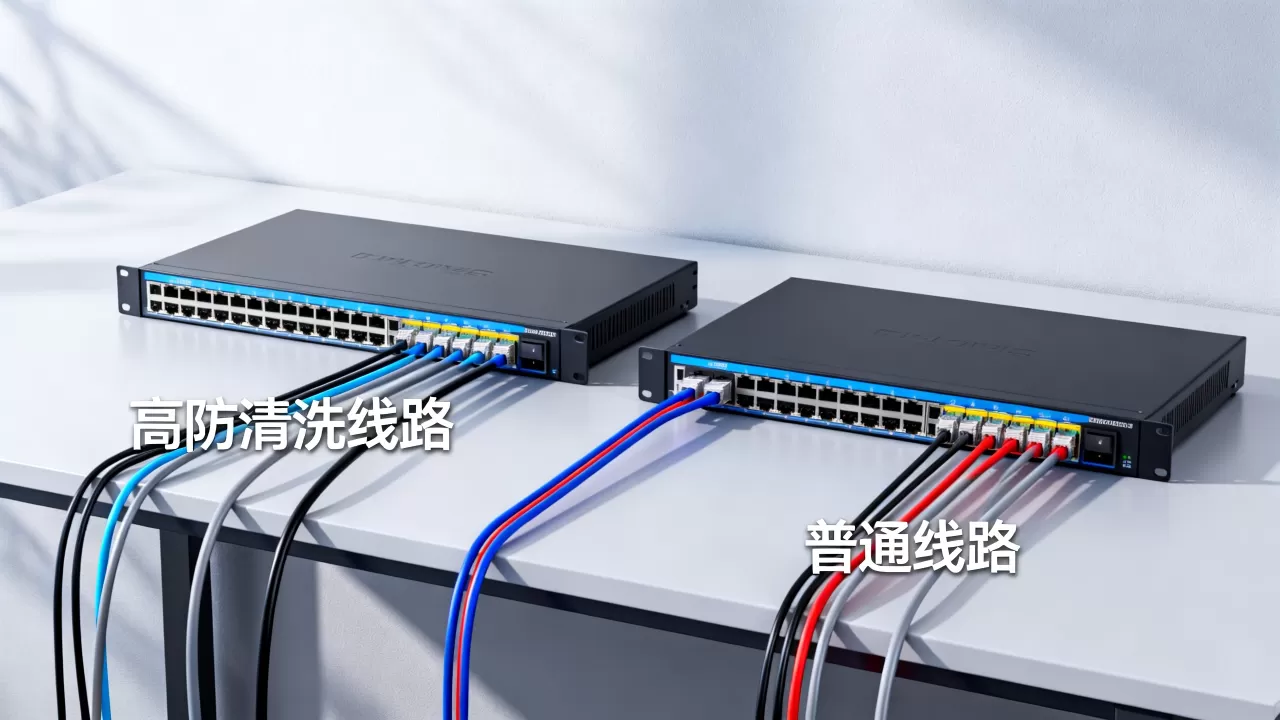
普通线路让攻击流量直达服务器,清洗线路先把流量牵引到清洗中心过滤,再把干净流量回注。 对西安高防服务器来说,这个差别决定了你遇到DDoS时是“硬扛”还是“有缓冲”,普通线路不是不能防,而是防御上限通常受单机带宽和本地规则限制,清洗线路把防御责任转移给机房清洗集群,更适合持续被攻击的业务。
西安高防服务器清洗线路和普通线路差在哪?先看流量走向
西安高防服务器清洗线路和普通线路有什么区别
普通线路的流量路径很直接:用户请求到运营商骨干,再到机房接入交换机,最后进服务器网卡,攻击流量也一样走这条路,服务器上的iptables、Nginx、安全狗、云锁只能处理已经到达网卡的流量,如果攻击流量超过服务器带宽,业务直接断。
清洗线路的路径多了一步:用户请求和攻击流量先到运营商骨干,再按BGP策略或高防IP牵引到清洗中心,清洗中心过滤后再把干净流量回注到源站,服务器看到的多数是正常流量,清洗中心负责识别SYN Flood、UDP Flood、ACK Flood、反射放大、CC等常见攻击,行业共识认为,高防的核心不是单机硬件,而是清洗集群和带宽调度。
- 普通线路:攻击直达,本地防御,带宽硬扛。
- 清洗线路:流量牵引,集中清洗,回注源站。
- 普通线路适合攻击少、预算紧、业务轻。
- 清洗线路适合易攻击、不能停、需要SLA的业务。
据工信部公开信息,DDoS攻击仍以流量型和应用型为主,近年来,西安本地机房的高防清洗线路逐渐成为游戏、电商和金融客户的常见选择,不是普通线路不能用,而是攻击规模一大,普通线路的短板会立刻暴露。
清洗线路怎么工作:牵引、检测、清洗、回注
以西安机房常见方案为例,清洗线路通常分四步:
- 牵引:机房通过BGP宣告或路由策略,把目标IP的下一跳指向清洗设备,部分场景用BGP FlowSpec下发流量清洗规则。
- 检测:清洗中心镜像或分光流量,做NetFlow、sFlow采样,识别异常包特征和连接行为。
- 清洗:丢弃恶意包,限速异常源,对CC请求做挑战或人机校验,放行正常会话。
- 回注:通过GRE、VXLAN或策略路由把干净流量送回源站服务器。
验证路径可以用:
traceroute -n 你的高防IP
mtr -rw 你的高防IP
如果路径里出现清洗节点或高防网关,说明流量被牵引,普通线路一般直达机房接入路由,路径里没有清洗环节。
普通线路怎么工作:直达、本地防御、带宽硬扛
普通线路不是没有防御,而是防御位置在服务器本身,你可以用这些命令临时排查:
ss -s
netstat -anp | grep :80 | wc -l
tcpdump -i eth0 -nn -c 100 'tcp[tcpflags] & tcp-syn != 0'
iptables -I INPUT -s 203.0.113.10 -j DROP
这些命令能看连接数、抓SYN包、临时封IP,问题在于,当攻击流量达到机房接入上限,命令还没执行,网络已经堵死,业内专家指出,单纯堆高单机防火墙规则无法应对T级流量攻击,普通线路适合攻击规模小、偶发、可快速切高防的场景。
西安高防服务器清洗线路价格贵吗?成本差在哪
清洗线路通常比普通线路贵,原因不神秘。
- 清洗带宽成本:机房要预留清洗容量,不是普通出口带宽。
- 清洗集群成本:需要专用设备、流量分析、策略调度。
- IP和路由成本:高防IP、BGP广播、牵引回注都需要资源。
- 运维成本:7x24监控、攻击响应、策略调优。
价格计费常见方式:
- 按防护峰值:比如保底防护加弹性防护。
- 按清洗次数或流量:超出保底后按次或按流量计费。
- 按IP数量:单IP、多IP、站群价格不同。
- 按线路类型:电信、联通、移动、BGP多线价格不同。
在西安本地选高防服务器,不要只问“多少G防护”,要问清洗线路是否独立、回注是否走内网、超量怎么计费、是否支持CC防护、是否支持BGP FlowSpec。同样标称防护峰值,清洗线路和普通线路的实际抗攻击能力可能差一个量级。 这不是夸张,是流量路径决定的。
西安本地高防服务器普通线路和清洗线路怎么选
对比表
| 对比项 | 普通线路 | 清洗线路 |
|---|---|---|
| 流量路径 | 直达服务器 | 先到清洗中心再回注 |
| 防御位置 | 服务器本地 | 机房清洗集群 |
| 抗DDoS能力 | 受单机带宽限制 | 取决于清洗集群和清洗带宽 |
| CC防护 | 靠本地规则或软件 | 清洗中心加本地策略 |
| 延迟影响 | 通常较低 | 可能增加少量回注延迟 |
| 成本 | 较低 | 较高 |
| 适合业务 | 小站、测试、低攻击风险 | 游戏、金融、电商、API、直播 |
| 故障切换 | 手动切高防 | 可自动牵引 |
西安高防服务器清洗线路适合哪些业务场景
- 游戏服务器:UDP Flood、SYN Flood多,玩家对延迟敏感,需要清洗线路快速过滤。
- 电商大促:流量高峰和CC攻击叠加,清洗线路能保住下单链路。
- 金融和支付API:攻击可能导致交易中断,清洗线路配合WAF更稳。
- 直播和音视频:UDP反射攻击常见,普通线路容易打满上行。
- 企业官网和竞价页:被同行攻击时,清洗线路能避免搜索引擎抓取失败。
如果业务刚上线、预算有限、攻击概率低,普通线路可以先跑,等遇到第一次流量攻击,再切清洗线路,切换时注意:
- 把域名A记录改为高防IP,或CNAME到高防域名。
- 源站只允许清洗中心回注IP访问,避免绕过高防。
- 在源站防火墙放行回注网段,拒绝其他直接访问。
iptables -A INPUT -s 清洗回注网段 -j ACCEPT
iptables -A INPUT -p tcp --dport 80 -j DROP
iptables -A INPUT -p tcp --dport 443 -j DROP
这样即使攻击者知道源站IP,也不能直接打穿。
西安高防服务器清洗线路常见问题解答
西安高防服务器清洗线路和普通线路有什么区别?
区别在流量入口,普通线路把公网流量直接交给服务器,清洗线路先交给清洗中心,清洗中心判断哪些是攻击、哪些是正常访问,再把干净流量回注,服务器压力小,业务连续性高,普通线路依赖服务器自身带宽和规则,遇到大流量容易失联。
西安高防服务器清洗线路价格贵吗?
通常比普通线路贵,贵在清洗带宽、清洗设备和运维响应,价格按防护峰值、清洗次数、IP数量、线路类型浮动,选的时候看保底防护、弹性防护、超量计费、CC策略和回注方式,只看标称峰值容易踩坑,因为清洗线路的峰值是清洗集群能力,普通线路的峰值常是单机带宽上限。
西安高防服务器清洗线路适合哪些业务场景?
适合游戏、电商、金融、直播、API、企业官网等不能中断的业务,也适合已经持续被攻击、普通线路反复被打满的服务器,清洗线路不是万能,它主要解决流量型DDoS和部分CC,应用层漏洞、数据库注入、弱口令仍需WAF、代码审计和访问控制配合,清洗线路负责把攻击流量挡在源站之外,源站安全策略负责把漏进来的异常请求处理掉。
西安高防服务器清洗线路和普通线路差在流量路径、防御位置和成本结构。 普通线路是让服务器自己扛,清洗线路是让机房清洗集群先挡一轮,业务怕断、攻击频繁、预算允许,优先选清洗线路;业务轻、攻击少、想控成本,普通线路可以过渡。