政企内网服务器和对外服务器的核心区别不在于硬件性能,而在于安全边界、网络策略和数据流向的严格管控,两者必须从物理或逻辑层面进行隔离,绝不能混用。
很多政企单位的运维人员都问过我同一个问题:能不能把一台性能好的服务器既跑内网业务,又挂对外网站?我的回答始终是:别省这个钱,也别偷这个懒,下面我把这两类服务器的区分逻辑、隔离方案和运维要点拆开揉碎讲清楚。
为什么必须区分内网服务器和对外服务器
安全风险的不可对冲性
对外服务器暴露在公网IP下,每天承受的扫描和攻击尝试数以千计,据统计,一台没有任何防护的对外服务器,被植入挖矿程序的平均时间不超过24小时,内网服务器虽然相对安全,但只要对外服务器被攻破,攻击者就能以它为跳板,通过内网横向渗透直接摸到你的核心数据库。
行业共识认为,政企单位90%以上的重大数据泄露事件,攻击路径都经过了对外服务器这个跳板。 这不是危言耸听,而是安全圈子里反复验证过的规律。
合规审查的硬性要求
等保2.0三级标准中明确要求,不同安全等级的业务系统必须部署在不同的安全域中,内网办公系统(如OA、ERP)和对外业务系统(如官网、客户门户)的分区隔离,是等保测评的必查项,如果混用,测评机构可以直接判定不符合项,整改成本远高于一开始就分开部署。
业务特性的截然不同
两类服务器的运行特征差异巨大,放进同一台机器只会互相拖累:
| 维度 | 内网服务器 | 对外服务器 |
|---|---|---|
| 访问来源 | 固定IP、内部员工 | 全网段、不可预测 |
| 并发特征 | 高峰可预期、时段固定 | 流量波动剧烈、易受攻击影响 |
| 数据安全级别 | 极高(涉及核心业务数据) | 中高(但不可被篡改) |
| 补丁升级策略 | 可统一规划、定期维护 | 需要应急响应、随时更新 |
网络架构层面怎么隔离
物理隔离方案
预算充足的情况下,物理隔离是最稳妥的方案,内网服务器放在独立的机柜或机房,使用独立的交换机和防火墙设备,对外服务器放在DMZ区(隔离区),两台服务器之间不直接连通,所有数据交换都要经过人工摆渡或专用的安全交换平台。
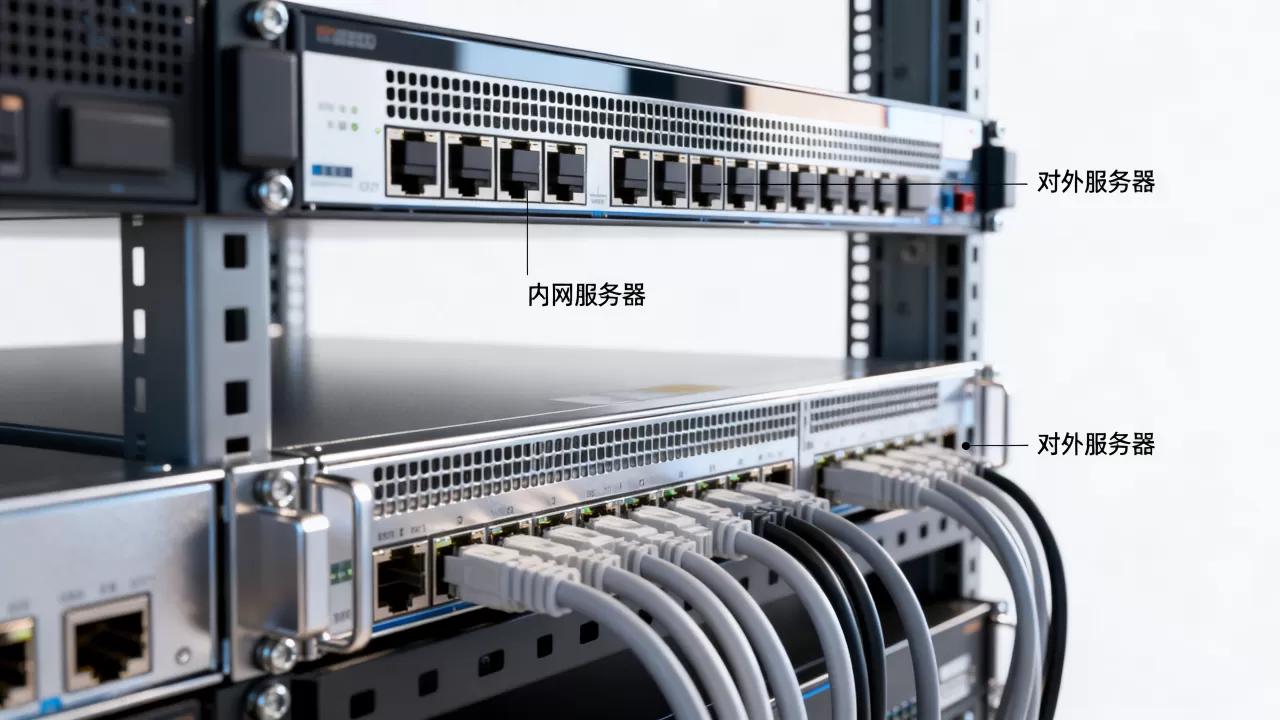
具体操作路径:
- 内网服务器VLAN划分:VLAN 10(办公网段)、VLAN 20(核心业务网段)
- 对外服务器VLAN划分:VLAN 100(Web服务)、VLAN 200(数据库)
- 在核心交换机上配置ACL规则,明确禁止VLAN 10到VLAN 100的直接访问
逻辑隔离方案(虚拟化)
如果单位机房空间有限,可以用虚拟化技术在一台物理机上划分出不同安全域,VMware ESXi和KVM都支持在单个物理主机上划分多个隔离网络。
配置要点:
- 创建两个独立的虚拟交换机(vSwitch),分别绑定不同的物理网卡
- 内网虚拟机连接vSwitch1,对外虚拟机连接vSwitch2
- 在虚拟防火墙(如pfSense、OPNsense)上做严格的端口过滤
- 物理网卡必须使用不同型号,避免驱动漏洞导致隔离失效
中间交换区的数据摆渡
无论是物理隔离还是逻辑隔离,内外网数据交换都需要一个可控的通道,常见做法是部署一台数据交换服务器,它配备双网卡,分别连接内网和DMZ区。
操作流程:
- 内网侧用户将需要外发的数据上传至交换服务器的内网目录
- 系统自动检测病毒和敏感词(可集成DLP数据防泄漏系统)
- 检测通过后,数据自动同步至对外侧目录
- 整个过程记录日志,日志保存时间不少于6个月
安全配置标准的差异
对外服务器的加固清单
对外服务器的每一项配置都应该遵循最小权限原则,以下是我在实际运维中总结的必做项:
- 修改默认SSH端口(22改为2222以上),并禁用root直接登录
- 安装Fail2ban或云锁等入侵防御工具,连续5次密码错误自动封禁IP
- Web服务以低权限用户运行,禁止使用root运行Nginx或Apache
- 定期扫描对外开放端口,非业务必须的端口一律关闭
- 启用WAF(Web应用防火墙)规则,拦截SQL注入和XSS攻击
内网服务器的加固方向
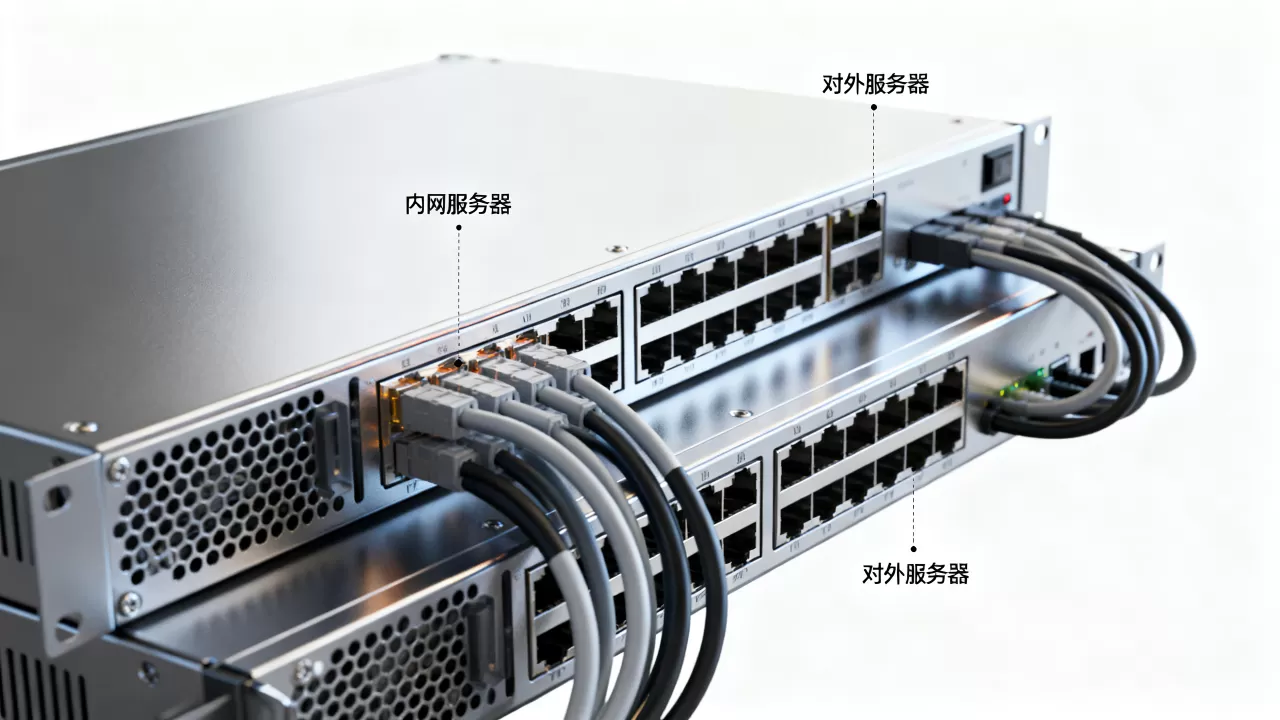
内网服务器的安全重点不在防外,而在防内和防横移:
- 启用堡垒机(Jump Server)统一入口,所有运维操作必须经过审计
- 数据库服务器只监听内网数据库端口,不安装任何Web服务组件
- 开启Windows或Linux的系统日志审计策略,记录文件访问和权限变更
- 对敏感文件目录(如财务数据、人员信息)启用加密文件系统
- 内网服务器之间尽量部署零信任架构,每次访问都进行身份验证
运维策略的差异化规划
备份策略不能一刀切
对外服务器的数据量相对小(网站页面、产品图片),但对实时性要求高,建议对外服务器数据每天全量备份,保留最近7天;内网服务器数据量庞大,增量备份即可,但需要做每月一次的恢复演练。
备份存储位置要注意:
- 对外服务器的备份可以放同机房的另一台存储设备
- 内网核心数据必须做异地备份,防止机房级故障导致数据全毁
- 备份数据必须加密存储,密钥由安全管理员单独保管
补丁升级节奏不同
对外服务器暴露在公网,一旦厂商发布高危漏洞补丁,必须在48小时内完成更新,内网服务器则可以遵守月度维护窗口,集中打补丁。
实际操作中我建议:
- 对外服务器开启自动安全更新(只更新安全补丁,不更新功能版本)
- 内网服务器在测试环境中先验证补丁兼容性
- 所有补丁升级操作都要有变更记录和回滚预案
日志监控的两个极端
对外服务器重点监控连接来源和异常请求,当同一个IP在短时间内发起超过100次请求,或者尝试访问后台管理路径时,必须触发告警。
内网服务器重点监控数据外发行为和权限变更,关注是否有非工作时间的大批量文件拷贝,或普通用户对管理员目录的异常访问。
政企服务器的采购选型建议
追求性价比的中小型企业
对于预算有限、业务量不大的单位,可以考虑一台物理服务器加虚拟化的方案,用VMware或Proxmox VE分成两台虚拟服务器,再搭配一台硬防设备。
政企服务器采购哪家好
这个问题,业内专家给出的答复各有侧重,国内的浪潮、华为、新华三在政企市场占有率稳居前三,售后响应速度和备件供应都有保障,如果业务延展性要求高,选择H3C或华为的服务器能在未来平滑过渡到私有云架构。
看重安全的金融或政务单位
这类单位建议直接采购国产化服务器(鲲鹏、飞腾、海光平台),搭配国产操作系统(麒麟、统信UOS),从底层保证供应链安全和合规性。
关键参数参考:
- CPU:至少双路,核心数不低于16核
- 内存:按业务量评估,一般建议不少于64GB
- 存储:内网服务器采用RAID10阵列,对外服务器可用RAID5
- 网卡:四口千兆起步,核心业务建议上光口万兆
Q&A:政企内网服务器和对外服务器区分常见问题
能否用一台高性能服务器同时承载内外网业务?
技术上可以,但安全上绝对不建议,虚拟化虽然能做逻辑隔离,但只要底层虚拟化平台出现漏洞,所有业务都会暴露,政企单位的信息安全负责人不会承担这个风险,等保测评也过不了关,最稳妥的方案还是分两台机器,哪怕是性能低一点的旧机器,也远比共用一台安全。
内网服务器和公网服务器怎么隔离最省成本?
最省成本的方案是:一台物理服务器安装VMware ESXi免费版,划分两台虚拟机,对外虚拟机绑定独立网卡连接光猫或路由器,内网虚拟机绑定另一张网卡连接公司交换机,两个网络之间不做任何路由,数据交换通过共享文件夹加人工审核的方式完成,这个方案只需要增加一张几十元的网卡,就能实现基本隔离。
云服务器环境还需要区分内外网吗?
云环境同样需要区分,在简米云、酷番云上可以创建两个VPC(虚拟私有网络),业务服务器放在公网VPC,数据服务器放在内网VPC,通过安全组规则限制访问关系,云上的安全组相当于传统机房的防火墙,务必把访问控制策略配置到位。
政企内网服务器和对外服务器的区分,归根结底是对数据流向的掌控力问题,分开部署不仅是为了应付检查,更是为了在安全事件发生时,你能骄傲地说"内网还是干净的",用一年的租金买一台便宜的入门级服务器专门做隔离,这笔账怎么算都不亏。