服务器遭遇攻击后的第一步处理,先做这件事能止损九成损失
当服务器被攻击的那一刻,你只有十分钟的黄金处置时间,第一步不是查日志、不是找漏洞、更不是急着恢复业务,而是立刻切断服务器的对外网络连接,物理隔离受感染系统,把损失控制在最小范围。
很多站长在服务器被攻击后容易陷入慌乱,本能反应是登录服务器看看哪里出了问题,这个动作本身就会扩大攻击面攻击者可能正在建立后门,而你登录的行为反而给攻击者提供了更多攻击时间,业内专家指出,多数严重数据泄露事件,其损失放大期恰恰发生在管理员发现攻击后的前半小时内。
服务器被攻击后怎么处理才能最大限度止损
首先要理解"止损"这个核心逻辑,服务器被攻击的类型各有不同DDoS流量攻击、勒索病毒、Webshell后门、数据库拖库但所有攻击都有一个共同点:攻击者正在占用你的系统资源,如果不先切断网络,任何处理手段都像是边漏水边修船。
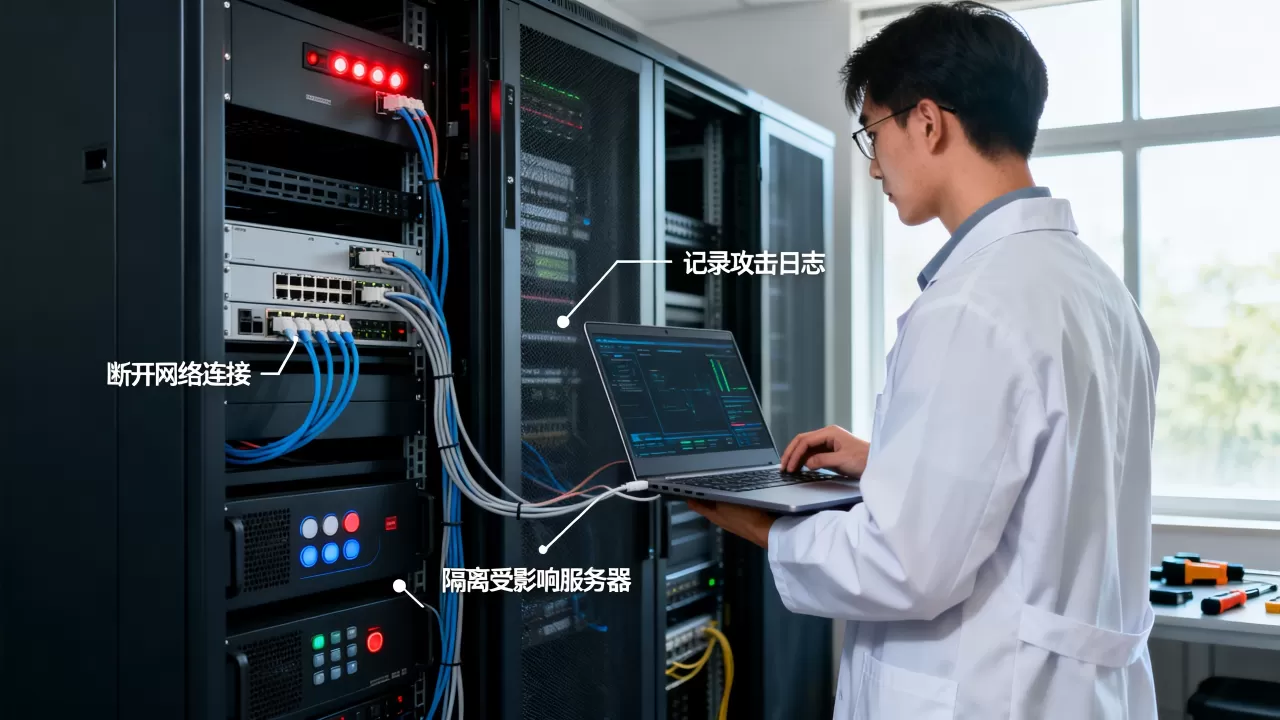
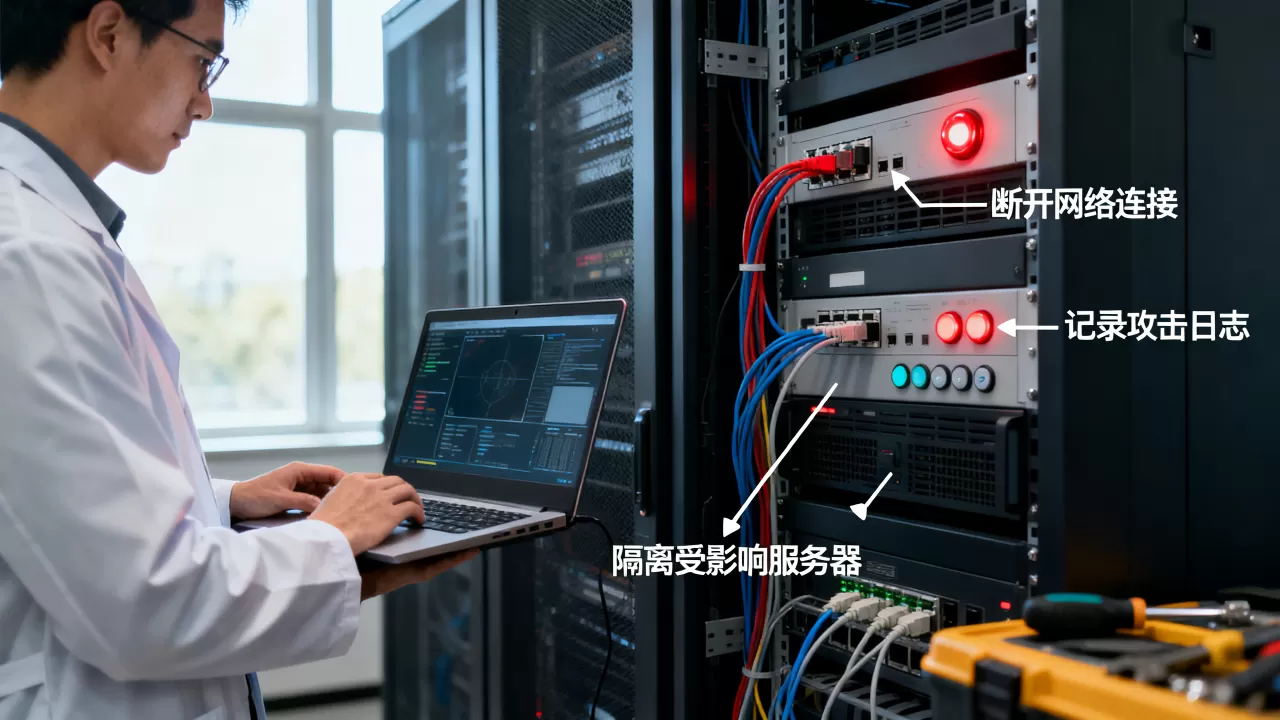
第一步:立即物理断网,解除一切网络连接
这里的"断网"是彻底切断,不是关掉防火墙,不是改个端口号,而是:
- 在云服务器控制台,直接执行"停止实例"操作,相当于拔掉电源线
- 如果是物理机,直接拔掉网线,不优雅但绝对有效
- 如果服务器托管在IDC机房,联系机房值班人员协助断网
- 必须在业务系统层面同步暂停对外服务,在接入层做安全组拒绝全部入站规则
为什么要做到这个程度?因为攻击者可能在你的服务器上安装了rootkit级别的后门程序,这类程序能隐藏进程、篡改命令执行结果,你以为自己在执行ls查看文件,实际返回的是攻击者伪造的目录内容,断开网络之后,攻击者的指挥链路中断,他们无法继续下发指令、无法窃取实时数据,也无法删除日志销毁证据。
第二步:保留现场证据,复制全盘镜像
断网之后先别慌着重启系统,很多人看到服务器卡死就习惯按电源重启,这一步大错特错,内存中的攻击痕迹会被清空,一些in-memory类型的攻击特征就此消失。
正确做法是:
- 使用
dd命令对整个系统盘做镜像备份,命令格式为dd if=/dev/sda of=/mnt/backup.dd - 如果是云服务器,先在控制台创建快照,再从快照创建一块独立数据盘挂载到备用机上分析
- 导出当前内存中的进程列表
ps aux、网络连接状态netstat -ant、登录记录last - 记录当前系统时间戳,确保后续分析的时间轴准确
这些操作不需要多高深的技术水平,但需要在发现攻击时保持冷静按顺序执行,如果临时忘了命令格式,宁可先拔网线再翻文档,也不要边查文档边在线处理。
服务器被攻击如何排查攻击类型并针对性处置
完成隔离和数据保全后,服务器被攻击如何排查就有了清晰的时间窗口,此时攻击者已经无法触碰你的系统,你可以从容地分析攻击路径。
利用系统日志快速定位入侵入口
排查攻击类型,先看三份日志,按优先级排序:
- 认证日志:Linux系统在
/var/log/secure(CentOS)或/var/log/auth.log(Ubuntu),重点排查SSH登录失败记录、异常时间点的成功登录记录 - Web访问日志:Nginx在
/var/log/nginx/access.log,Apache在/var/log/httpd/access_log,搜索包含eval(、base64_decode、.php?参数异常的请求 - 系统审计日志:
/var/log/messages或/var/log/syslog,排查异常的计划任务写入、用户添加记录
一个小技巧:用grep配合awk快速统计攻击来源IP,命令:awk '{print $1}' /var/log/secure | sort | uniq -c | sort -rn | head -20,这条命令能帮你统计出尝试入侵次数最多的前20个IP。
常见攻击类型的分辨与应对方案
对比以下特征,能快速判断你遭遇的攻击类型:
| 攻击类型 | 典型特征 | 恶化速度 | 应对策略 |
|---|---|---|---|
| DDoS流量攻击 | 带宽被打满,IP被大量请求淹没 | 极快,业务秒级瘫痪 | 接入高防IP,启用流量清洗 |
| WebShell后门 | 网站目录出现加密PHP/JSP文件 | 中速,数据逐步泄露 | 删除恶意文件,修复上传漏洞 |
| 勒索病毒加密 | 文件扩展名被修改,出现勒索说明 | 极快,全盘文件批量加密 | 隔离取证后重装系统,从备份恢复 |
| 挖矿木马 | CPU占用100%,网络持续外连矿池 | 中速,算力被持续窃取 | 清除计划任务和恶意进程,封禁矿池地址 |
| 数据库拖库 | 数据库出现异常导出,备份文件被下载 | 极快,核心数据瞬间流失 | 中断数据库服务,检查SQL注入点 |
纵深扫描挖出隐藏后门
表面清理完成后,需要做一次深度安全扫描,重点排查攻击者埋下的持久化后门:
- 检查系统计划任务:
crontab -l与cat /etc/crontab,攻击者常在此写入定时反弹shell脚本 - 检查启动项:
systemctl list-unit-files | grep enabled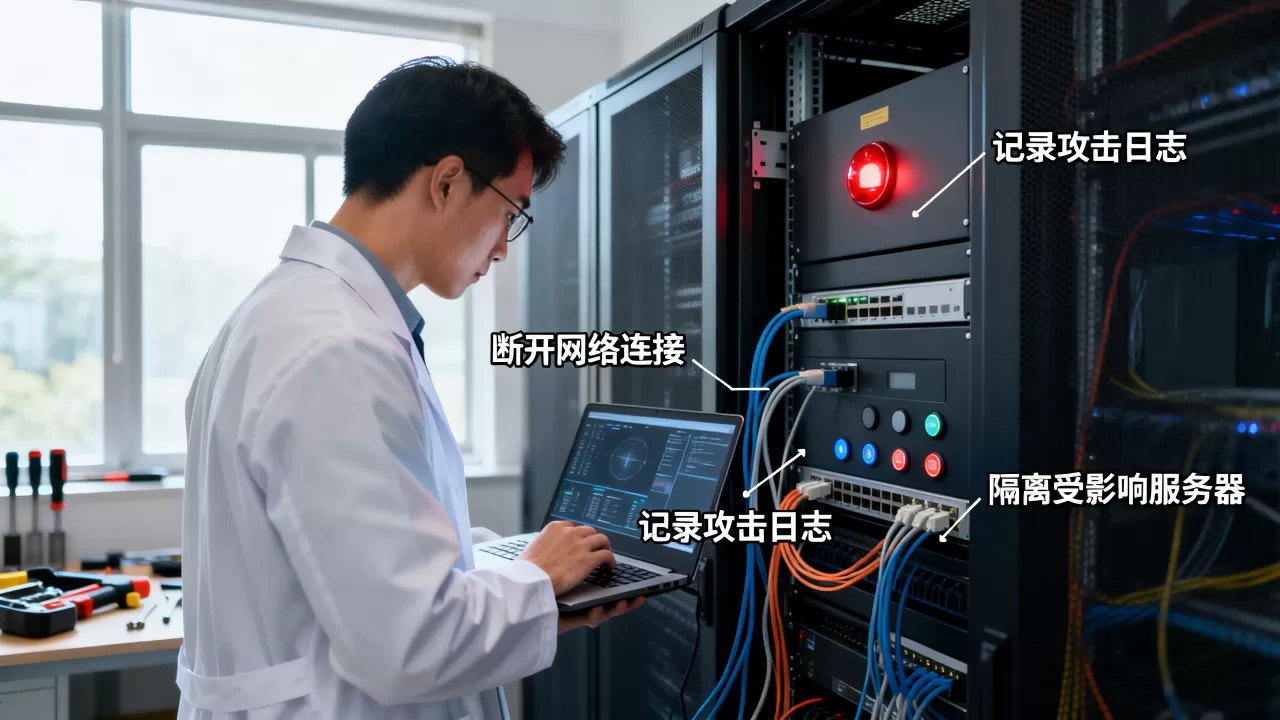
,排查异常的常驻服务
- 检查SSH公钥:
cat ~/.ssh/authorized_keys,攻击者会写入自己的公钥以便随时免密登录 - 检查Web目录下最近24小时内修改过的文件:
find /var/www/html -mtime -1 -type f
中国市场绝大多数Web服务器运行Linux系统,这些命令在主流Linux发行版上都能直接执行,不需要额外安装工具。
服务器被攻击后恢复业务前必须完成的安全加固
清理完攻击痕迹并不代表安全,攻击者可能记录了你的服务器密码、数据库连接信息、后台地址等敏感数据,如果直接恢复业务,很可能在短期内遭受二次攻击。
核心凭据全部重置
必须立即更换,不能只改一个:
- 服务器root账号密码,以及所有用户账号密码
- SSH登录密钥对(公钥和私钥都重新生成)
- 数据库管理密码和业务连接密码
- 网站后台管理员密码
- API密钥和第三方服务的access key
- 云控制台登录密码和MFA验证设备
修补已知安全短板
服务器被攻击后如何恢复不只是重装软件那么简单,根据被入侵的路径做针对性的补强:
- 如果Web程序被通过上传漏洞入侵,需要升级CMS版本并禁用不必要上传功能
- 如果通过弱密码爆破进入服务器,需要启用
fail2ban之类的暴力破解防护工具,同时修改SSH默认端口 - 如果是套件漏洞(如ThinkPHP RCE、Log4j攻击)导致,必须更新框架和依赖库到官方安全版本
- 关闭不需要的服务端口,原则上只保留80、443、22(可改非标端口)等必要端口
数据恢复策略:从备份恢复而非清理后保留现场
关于服务器被攻击后如何恢复的问题,有一个重要的行业共识:如果发现勒索病毒或系统文件被篡改,不要试图在原系统上清理修复,请直接重装系统,从备份中恢复数据。攻击者已经获得了root权限,你就无法保证系统的每一寸都是干净的,很多资深运维人员在处理入侵事件时坚持"不信任原则"凡是接触过攻击者的系统组件,都视为不可信。
创建干净的备份恢复流程:
- 重装操作系统,选择最新的安全版本镜像
- 先安装必要的安全软件再恢复业务数据
- 从离攻击时间点最近的干净备份恢复数据
- 恢复完成后先不开放外网访问,本地全量验证一次数据完整性
- 确认无异常后再逐步开放网络策略
网站被攻击恢复需要多长时间涉及哪些成本
关于网站被攻击恢复需要多长时间,并没有固定答案,根据攻击复杂度和数据量大小,行业经验大致如下:
- 简单挖矿木马清理:2-4小时可恢复
- WebShell后门清理:半天到一天
- 勒索病毒恢复:视备份数据量而定,平均在8-24小时
- 大规模数据泄露处置:可能需要数天甚至数周排查溯源
至于服务器防御攻击一般多少钱这个问题,需要拆开看:
- 自建防护:购买云安全产品(如简米云安骑士、酷番云主机防护),费用从每月几十元到数百元不等
- 高防CDN与高防IP:根据防护峰值计价,DDoS高防包一年费用在数千到数万元级别
- 渗透测试服务:单次专业检测的市场价在几千元到几万元之间
- 应急响应服务:专业安全公司提供的上门处置服务,按次收费,通常是数万元起步
相比攻击导致的业务中断和数据丢失损失,这部分投入是值得的,从一个长期运维角度看,定期做安全巡检,比事发后临时找服务器被攻击找谁处理要划算得多。
服务器被攻击后常见问题解答
服务器被攻击了数据会丢吗
分情况看待,如果遭遇的是DDoS攻击或WebShell后门入侵,原始数据通常不会被删除,丢失的主要是业务数据和用户隐私信息,如果遭遇勒索病毒且没有有效备份,数据可能被完全加密,相当于永久丢失,这也是为什么备份机制是服务器安全的底线,有备份就有退路,没备份就只能看攻击者脸色。
服务器被攻击了找谁处理
优先渠道是你购买云服务的基础服务商,云厂商的安全团队提供工单系统支持,能够在主机层面协助排查流量和镜像数据,对于中大型企业或涉密数据场景,建议联系专业安全服务商做应急响应与溯源分析,他们有更成熟的检测工具和处置流程,个人站长如果预算有限,先在安全社区和运维群体中求助,把系统日志和关键信息整理好,再配合云厂商的免费安全产品做自查。
服务器被攻击报警有用吗
对造成数据泄露或大额经济损失的严重攻击事件,报警是必要的法律程序,报警的意义主要有两点:一是为后续对攻击者追责提供案件编号和受理记录,二是可以要求云厂商配合保留审计日志,不过对于流量攻击或挖矿木马这类低危害事件,执法机构的处理优先级相对靠后,大部分情况下需要依靠自身的技术手段完成处置。
回到最初的问题服务器遭受攻击后的第一步处理是什么,隔离、取证、排查、加固,整个流程都必须建立在第一时间切断网络的基础上,服务器被攻击后怎么处理的答案并不复杂,复杂的只是你在慌乱中能否按步骤行事,一次成功的应急响应,赢在流程纪律,输在人性慌乱,那句话还是值得再说一次:先断网,再思考。