带外管理证书更新,核心思路是:先申请或准备好新的SSL证书,再在BMC/iLO/iDRAC管理界面里导入替换,最后重启管理服务并验证生效,整个过程不中断业务运行。这项操作很多运维朋友平时不太关注,直到浏览器弹出“连接不安全”的红色警告,或者远程管理工具突然无法连接,才意识到证书已经过期,今天这篇就把带外管理证书更新的完整操作步骤拆开揉碎讲清楚。
带外管理证书更新怎么操作?准备工作做扎实
带外管理通道,说白了就是服务器上那块独立的小系统,比如戴尔的iDRAC、惠普的iLO、还有通用的BMC,它拥有一颗独立的处理器和网口,哪怕操作系统蓝屏了、机房断电了,只要网线通着,你就能远程开机、看屏幕、挂载镜像,这套系统自己跑着一个HTTPS服务,自然需要TLS证书来加密通信。
很多环境下,带外管理界面默认用的是自签名证书,浏览器一访问就报不安全,有些运维图省事,直接点了继续访问,能连就行,但等证书真正过期的那一天,你会发现浏览器直接拦截,连“继续访问”的选项都没有了,所以证书更新不是锦上添花,是硬性需求。
证书更新前,你需要确认三件事
动手之前,先检查下面三个基础条件,缺一条都可能功亏一篑:
- 确认当前证书的过期时间:登录带外管理界面,在安全或配置菜单里找证书信息,如果已经过期,抓紧走流程。
- 确认管理固件的版本:老版本的iDRAC或iLO可能不支持某些新的签名算法(比如SHA-256),导致新证书导入后不识别,建议顺手把固件升级到官方最新的稳定版。
- 确认网络、域名与CA签发策略:你是打算跟公司CA系统申请一台内部证书,还是直接从沃通、DigiCert等商业CA买公网证书?内部证书走申请流程一般要一个工作日,外部证书要验证域名和单位资质,耗时更长,要有提前量。
申请新证书:选内部CA还是商业CA
这不是二选一的难题,看你的预算和场景。
| 比较项 | 内部CA(企业自建) | 商业CA(公共信任) |
|---|---|---|
| 成本 | 一次部署,长期免费签发 | 按年续费,单价不高 |
| 客户端信任链 | 所有电脑需下发根证书 | 全平台默认信任 |
| 签发速度 | 秒级到分钟级 | 1-3个工作日 |
| 适用场景 | 公司内网、机房管理网 | 需要外部访问的带外地址 |
行业共识认为,绝大多数企业的带外管理网段根本不对外网开放,这种情况下内部CA完全够用,浏览器里装一次根证书,之后所有机器都免告警,但如果你家的带外管理地址需要出差在外地访问,商业CA更省心。
服务器BMC证书续期完整流程:从导出CSR到验证生效
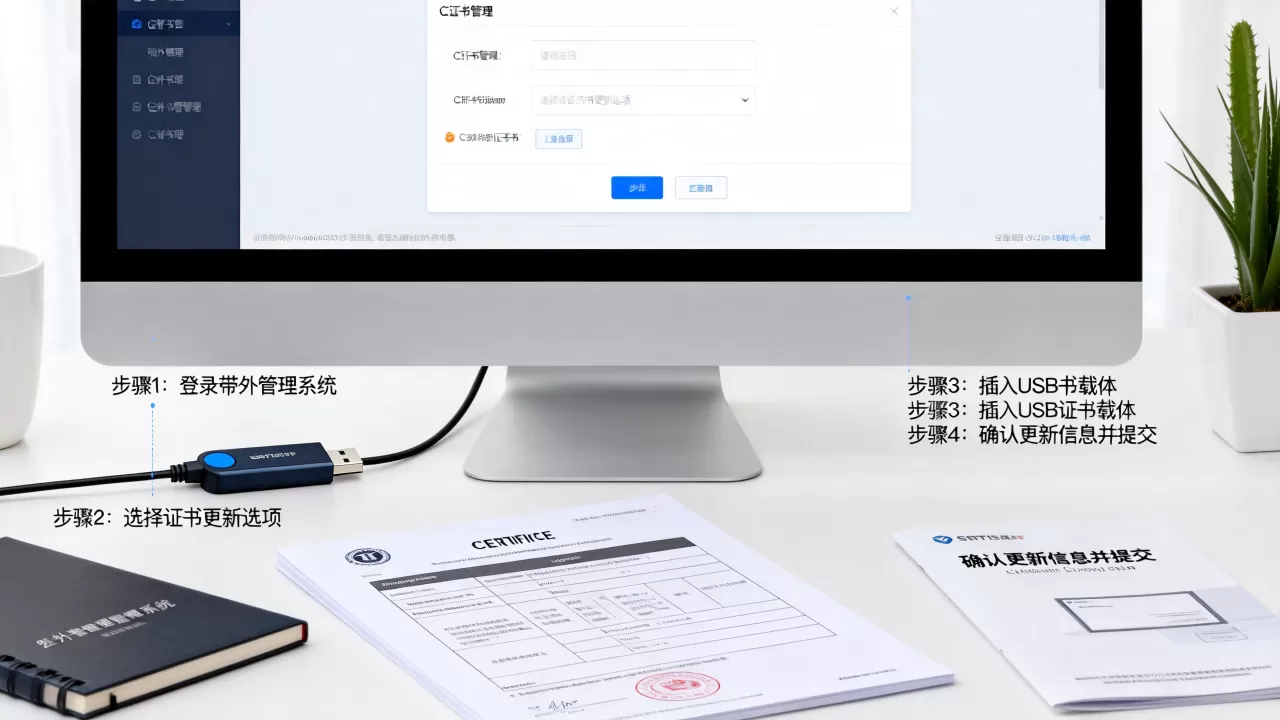
不管你用iDRAC还是iLO,底层逻辑都是一样的:生成密钥对->导出CSR->CA签名->导入新证书->重启服务,下面详细拆解每个环节,以戴尔iDRAC9为例,惠普iLO5和其他BMC界面大同小异。
第一步:登录带外管理控制台并生成CSR
登录iDRAC的Web界面后,依次展开导航菜单:配置 -> 虚拟控制台 -> 证书,点击“生成CSR”按钮,这里有几个字段需要按规范填写:
- 国家/地区:填CN,不要画蛇添足加其他代号。
- 州或省名称:跟公司注册地一致,比如Beijing。
- 所在地点:通常是城市名,或者干脆写机房位置。
- 常用名称:这一步最关键,必须填写你访问带外管理界面时输入的完整主机名,比如
idrac-prod-03.corp.local,如果填错,证书导入后浏览器照样报域名不匹配。
填写完毕点击“生成”,界面会弹出一大段以-----BEGIN CERTIFICATE REQUEST-----开头的文本内容,这就是CSR,全选复制到本地记事本保存成.csr文件。
第二步:将CSR提交给CA机构签署
如果你用的Windows AD CS企业CA,直接在证书服务网页上选“申请证书 -> 高级证书申请”,把CSR内容粘贴进去,证书模板选择“Web服务器”,下载即可,商业CA的话,登录经销商的证书管理后台,把CSR贴进对应订单的补全流程里就行。
拿到CA签发的证书文件(通常是.cer或.pem格式)后,这里有一个细节很多人栽跟头:如果CA同时给了你中间证书链文件,务必一起下载,服务器只导入叶证书而不导入中间证书,就会导致部分客户端验证链条断裂,出现“该证书无法追溯到受信任的根证书颁发机构”的报错。
第三步:导入证书到带外管理系统
回到iDRAC的证书菜单,这时候“导入证书”按钮已经可以点击了,选择刚才下载的证书文件,如果界面里还有“导入CA签名证书”和“导入服务器证书”两个选项,对应关系不要搞错:
- CA签名证书(又叫CA证书链):上传中间证书和根证书。
- 服务器证书:上传你自己那台机器申请的证书。
导入顺序有讲究,先说结论:先传CA链,再传服务器证书,有些老版本固件不提示顺序,你最好直接按这个顺序操作,避免后面验证链报错,导入完成后,系统通常要求重启管理控制器才能生效。
第四步:重启管理服务并验证
点击界面上的“重置iDRAC”或“重引导”按钮,稳妥起见,选“通过重引导iDRAC使得所有更改生效”,这个过程不会影响服务器的操作系统运行,业务进程照常跑,你只会在几分钟内无法管理这台机器的带外界面,物理服务器重启被误以为断网,实际上管理网络IP只回PING不通而已。
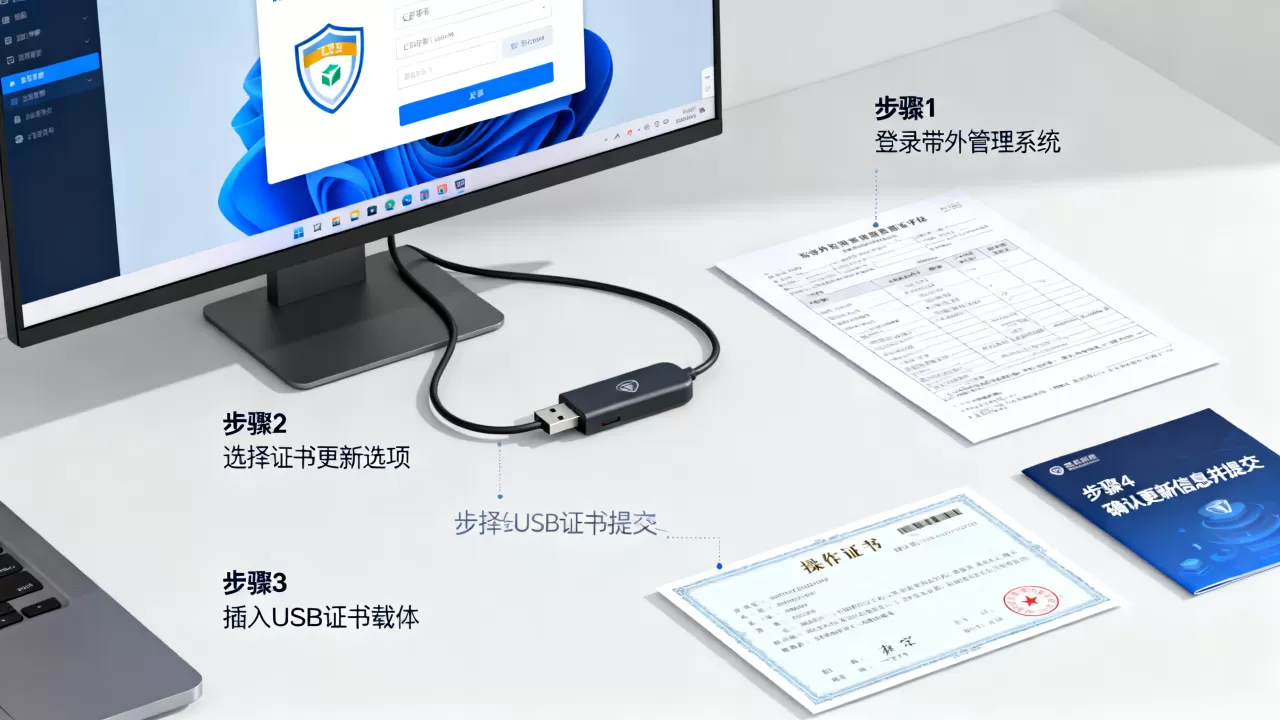
等几分钟后重新登录,先看浏览器地址栏的小锁标识是否正常,然后按F12打开开发者工具,在“Security”标签页里确认证书的颁发对象、有效期、指纹信息,最后用openssl命令行复核一遍,更可靠:
echo | openssl s_client -connect idrac-prod-03.corp.local:443 -servername idrac-prod-03.corp.local 2>/dev/null | openssl x509 -noout -dates -subject -issuer
输出里的notAfter时间对不上,就说明替换没成功,回到第三步复查。
带外证书更新失败常见原因排查
自己动手更新过一次后你就会发现,证书导入本身不复杂,真正烦人的是各种莫名其妙的报错,这里整理几个高频问题,按出现频次排序:
私钥不匹配导致的重启失败
症状:导入证书时提示“私钥不匹配”或“无效证书”。原因:你在iDRAC里生成了A密钥对,结果拿B证书(用另一台机器的CSR签发的)导进来,解决办法是回到第一步,用这台带外管理界面里新生成的CSR重新申请证书,所以导出CSR之后,一定要检查文件内容,尤其是通用的单位名称,别把生产环境的证书跟测试环境混淆。
时间不同步导致证书验证失败
症状:证书明明没过期,浏览器却报“不在有效期内”。原因:BMC的RTC电池老化或NTP配置缺失,系统时间停留在几个月前,业内专家指出,带外管理卡对时间同步的重视程度普遍低于主机操作系统,但这恰恰是证书验证最容易忽略的一环,解决思路是在iDRAC的“设置 -> 网络 -> 配置NTP”里,指向公司内部时间服务器。
证书链不完整引发的信任告警
症状:导入成功,浏览器仍提示“该证书由未知颁发机构签名”。原因:只上传了服务器证书,漏掉了CA的中间证书,打开证书文件,凡是有两段以上-----BEGIN CERTIFICATE-----标记的,说明里面包含了中间证书,合并在一个fullchain.pem文件里上传,问题通常就解决了。
不同厂商带外证书更新的路径差异
虽然流程理念一致,但每个品牌的产品菜单位置不太一样,实操时走错了菜单容易心生疑惑,这里给张对照表,方便你按需快速定位:
| 厂商和产品 | 证书管理功能入口 | 特殊说明 |
|---|---|---|
| 戴尔 iDRAC9 | 配置 -> 虚拟控制台 -> 证书 | 支持生成CSR和导入,操作逻辑清晰 |
| 惠普 iLO5 | 安全 -> 访问设置 -> 证书 | 需要先禁用服务证书才能重新生成CSR |
| 超微BMC/IPMI | 配置 -> LDAAP/IPMI -> 证书 | 界面较老,部分固件仅支持导入而不支持生成CSR,需用OpenSSL自行生成 |
| 浪潮BMC | 安全管理 -> SSL证书 | 国产服务器近两年固件更新频繁,菜单名称可能随版本变化 |
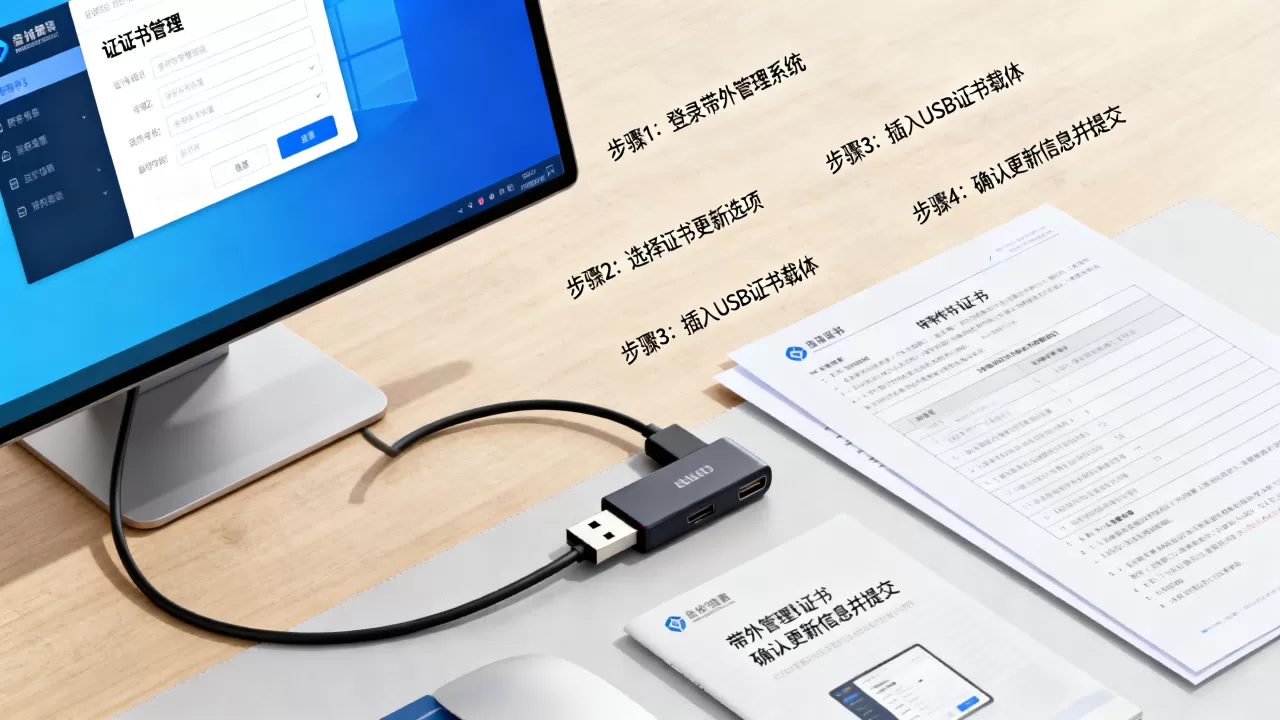
如果你管理的服务器规模较大,带外证书更新怎么操作才能高效批量做?目前多数厂商的管理软件支持批量导入证书,比如OpenManage Enterprise或HPE OneView,先把所有服务器的CSR导出来,统一交给CA批量签署,再把签发好的证书按IP或主机名一一对应批量下发,装完半小时能跑完上百台,比一台台点Web界面效率高得多。
带外管理证书过期了打不开页面还能补救吗
这个问题得分开看,如果你只是浏览器拦截,系统本身没锁死,那可以通过命令行或者RACADM工具绕过证书控件强制推送新证书,戴尔服务器可以装个RACADM工具,执行:
racadm -r <iDRAC IP> -u <用户名> -p <密码> --nocertwarn sslcertdownload -t 1 -f ./newcert.cer
有些设备的带外管理界面只允许HTTPS访问,证书过期后彻底无法登录Web界面,这时候就只剩下一个土办法:串口连接,通过服务器的COM端口使用minicom或SecureCRT登录管理控制器,在里面重置证书配置,所以平时没事的时候,最好把带外管理网口用串口线也接一份,关键时刻救急。
Q&A:证书更新过程中的高频疑问
Q:服务器BMC证书续期会影响正在跑的业务吗?
不受影响,带外管理控制器是独立于主操作系统的SoC芯片,重置iDRAC或iLO就像给日常运行的电脑重装一个管理软件,CPU、内存、磁盘里的主业务进程完全感知不到,也不需要重启物理服务器,唯一需要注意的是,部分虚拟桌面(vConsole/HTML5)会话会中断,重新连接一次即可。
Q:iDRAC证书过期后无法登录管理界面,还有什么办法重置?
如果Web界面进不去,SSH服务可能仍在运行,iDRAC默认启用SSH,端口22,直接通过终端访问并登录账号,执行racadm sslreset命令可以重置为出厂自签证书,恢复访问后再按完整流程申请正式证书,如果SSH也关闭了,只能物理接触服务器,用串口线连接管理口登录,或者短接管理控制器上的跳线清除配置,操作手册里都有说明。
Q:自签名证书和CA签发的证书,在带外管理场景下差距大吗?
功能上完全没区别,加密强度和TLS握手流程都是一样的,自签名证书最大的劣势是每台机器需要单独信任一次,且不受吊销列表管理,对于追求安全合规的等保测评和金融行业审计来说,CA签名证书是必须项,审计报告中明确要求证书由合规CA颁发且证书有效期差额不超过三个月,内部测试环境或临时项目组,自签名证就够了。
带外管理证书更新这件事,难的从来不在于技术动作,而在于把它当成一项周期性维护计划去执行,建议每年在证书到期前一个半月就开始走申请流程,给CA签发和机房间的沟通留足余量,配好NTP同步,建一张证书有效期台账,再也没人会半夜收到“管理界面无法访问”的告警短信。