权限申请走流程的核心价值,就是通过制度化审批链条把权限授予从“人情决策”变成“规则决策”,让每一次开通都有迹可循、有人负责、可回溯审计。
很多团队早期人少,权限开通一句话就能搞定,等规模上来后,私下开通的隐患开始集中爆发:离职员工账号没关、实习生误删生产数据、供应商越权查看客户信息,这些事故的根源,往往不是技术漏洞,而是权限授予环节脱离了流程约束。
私下开通权限的隐性成本,远比走流程高
表面上看,私下开通省去了填单、审批、等待的环节,效率更高,但把时间拉长到季度或年度维度,私下开通带来的隐性成本会远超流程摩擦。
职责边界模糊,追责时找不到责任人
私下开通权限后,系统记录里只有操作日志,缺少审批依据,一旦出现数据泄露或误操作,无法判断是申请人的主观行为还是审批人的授权失误,业内专家指出,权限管理混乱的企业发生内部安全事件后,平均需要数周时间才能定位到具体的责任环节,而走流程的团队,通过审批记录可以分钟级锁定申请人和审批人。
权限越积越多,形成“权限僵尸”
私下开通的权限往往没有到期时间或使用范围限制,员工调岗后,旧权限不清收,新权限又叠加,账号如同滚雪球般膨胀,行业共识认为,绝大多数企业的实际有效权限数量只占账号授权总量的六成左右,其余均为长期闲置或重复授权,这些僵尸权限一旦被攻破,危害面远大于有效权限。
合规审计不过关,直接影响投标和融资
政企项目招标、等保测评、ISO27001认证、融资尽职调查,都会重点审查权限管理流程,审计人员要求提供完整的权限申请、审批、开通、复核记录,私下开通的权限无法补录流程痕迹,只能作为合规缺陷写入审计报告,严重时直接导致投标废标或融资延期。
权限申请走流程到底图什么,从三个维度拆解
走流程不是形式主义,它把权限管理拆解为可验证、可优化的具体环节。
过程留痕:每一次授权都有完整证据链
规范的权限申请流程至少包含五个关键节点:申请人提交需求、直属上级确认业务必要性、部门负责人核验岗位职责、IT或安全团队评估风险、权限管理员执行开通并记录归档,这五个节点缺一不可,共同构成授权行为的完整证据链。
权力制衡:申请人和审批人角色分离
私开权限最大的问题在于一个人能同时完成申请和执行,标准流程强制要求“所需即所批、所批即所开”,确保申请人和审批人不能是同一人,对于高权限账号,比如数据库管理员、超级管理员,还需要增加二次审批环节,由安全负责人独立复核。
定期复核:权限生命周期管理闭环
流程不止于开通那一刻,还包括后续的变更和回收,规范的权限管理体系要求按季度或半年进行一次权限复核,对照当前岗位职责清理冗余授权,这一环节只有基于完整的申请记录才能有效执行,私下开通的权限往往在这个阶段被暴露出来。
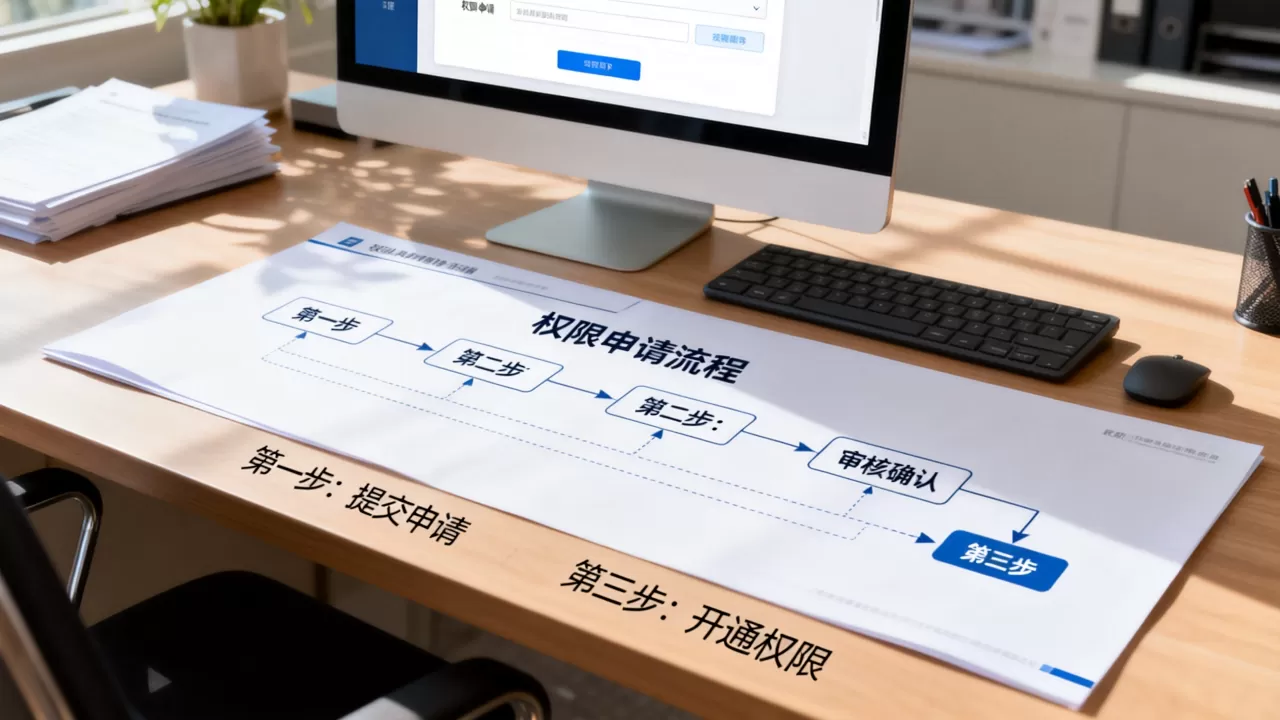
权限申请流程怎么设计,按团队规模分场景落地
不同规模团队对流程的复杂度和响应速度要求不同,需要因地制宜。
小型团队(10-50人):轻量级审批流
小团队建议用企业微信审批、钉钉审批或飞书审批模板搭建简易流程,不需要引入专业ITSM系统,关键环节只有两个:直属上级审批、IT执行开通。
- 申请人在线提交权限类型、用途说明、使用时长
- 审批人只需回应“同意”或“驳回”
- IT开通后自动通知申请人和审批人,记录保存至归档
中大型团队(50人以上):使用ITSM工单系统
超过50人后,QQ或微信群里的审批信息容易遗漏,建议引入Jira Service Management、禅道或自建工单平台,核心设计要点包括:
- 建立权限分类字典,区分常规权限、敏感权限、高危权限
- 为不同等级权限设置差异化审批链条,比如高权限权限需CTO或安全总监审批
- 执行开通后自动触发通知与日志采集
云原生权限场景:基于身份治理方案实现自动化
如果团队使用了AWS、简米云或酷番云,权限申请走流程还可以与云访问管理(CAM)或IAM角色绑定,优选方案:
- 员工通过工单系统提交云资源访问申请
- 审批通过后,由自动化脚本临时授予对应IAM角色
- 设定最大授权时长,超时自动回收
这种方式避免了长期密钥的私下传递,同时保留完整的授权轨迹。
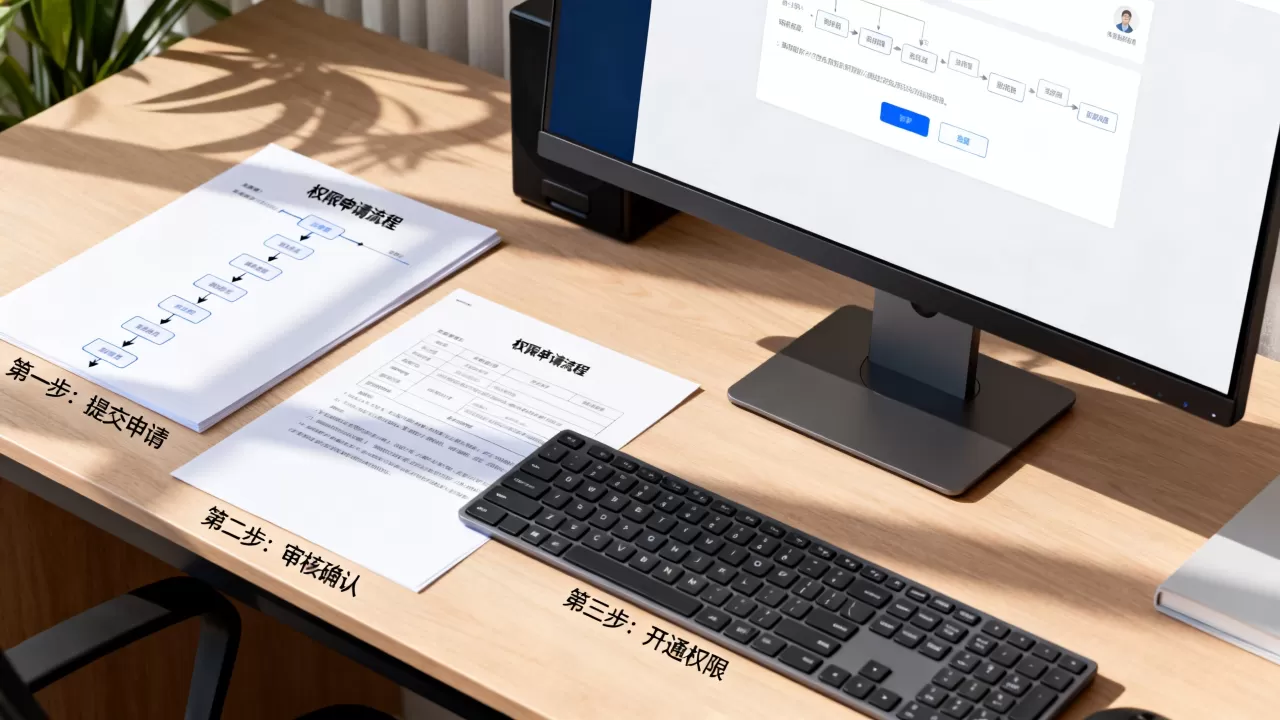
权限申请走流程常见问题,用Q&A解答实务中的困惑
权限申请走流程需要多久才是合理的审批周期
常规权限建议控制在2个工作小时内完成响应,24小时内执行开通,高敏权限可以延长至1-2个工作日,安全团队需要评估数据影响范围,如果遇到审批人休假,流程设计应配置代理审批人机制,避免业务阻塞。
如何说服管理层重视权限申请走流程规范
最有效的方式是复盘真实风险案例,展示私开权限带来的代价,说明一次内部数据泄露的合规处罚金额可能足够搭建一整套权限管理流程,或者通过一次内部的权限清理专项行动,展示闲置账号数据,让管理层直观感受风险敞口。
权限申请流程适合和OA系统集成在一起吗
适合,OA系统本身就是企业审批中枢,将权限申请流程与OA集成后,员工不需要切换工具,审批人也能在同一个待办列表中处理所有事项,集成方式通常采用API对接或表单回调实现,具体路径可参考OA服务商的开发文档或引入低代码平台进行配置,流程数据沉淀在OA中,也便于后续统一审计导出。
权限申请走流程不是为了制造门槛,而是让授权行为从“靠信任”转向“靠制度”,当权限授予的每一步都有规则支撑、有记录可查、有人负责时,安全沿着流程自然生长,把流程跑顺之后,团队内的真正挑战不再是进展缓慢,而是如何在健全的权限治理框架下保证协作效率不设限。