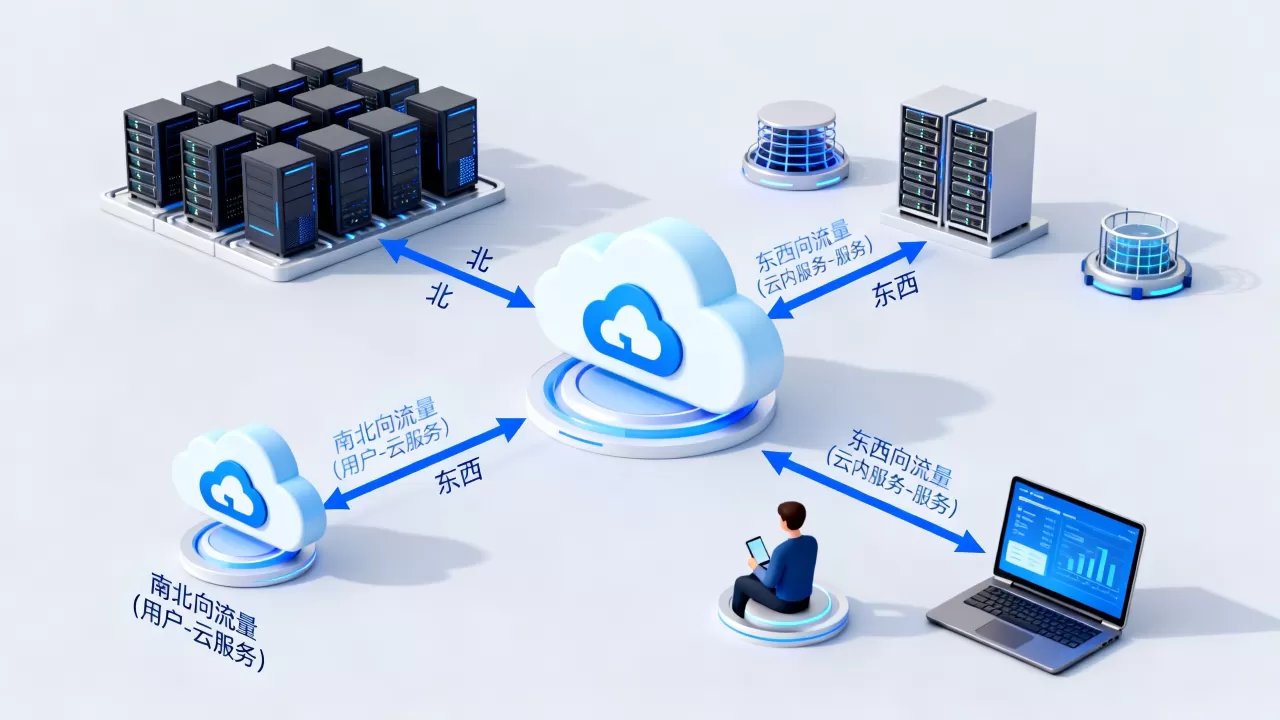
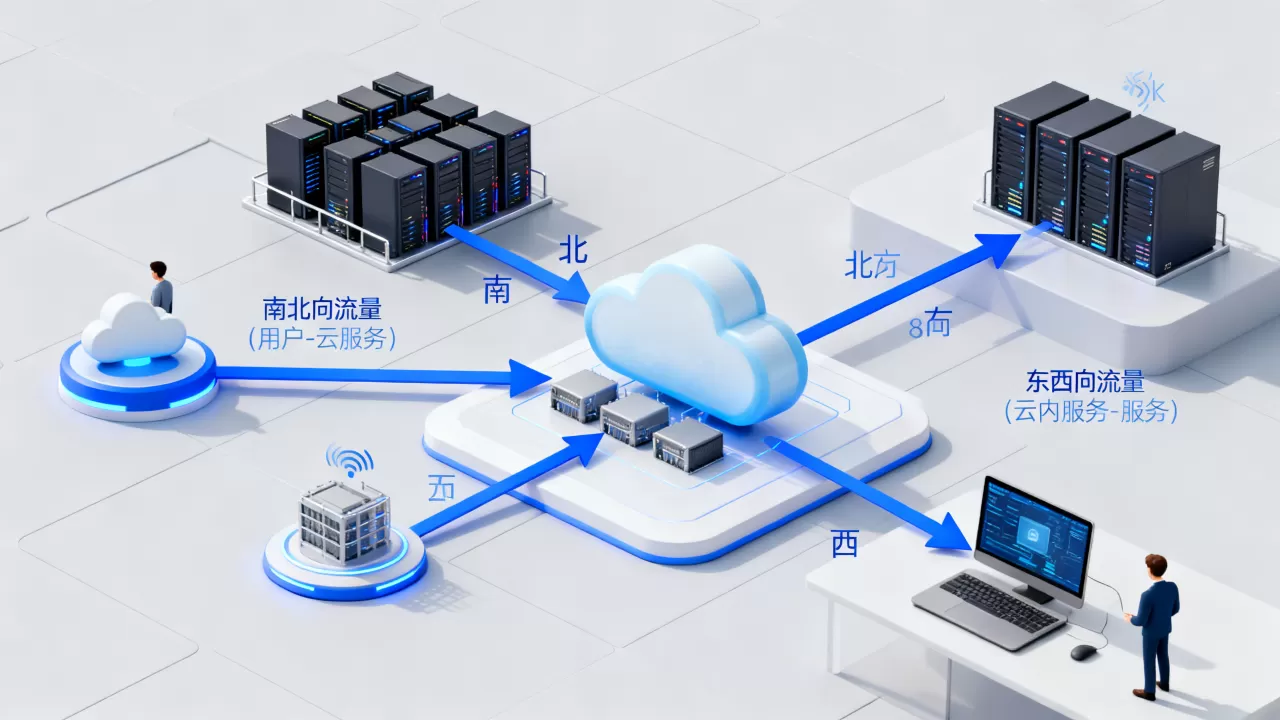
东西向流量是云网络内部服务器、容器、微服务之间的横向通信,南北向流量是外部用户与云服务之间的纵向进出通信;两者区别核心在于是否穿越云边界设备。
东西向流量和南北向流量区别:从一次点外卖说起
你打开外卖App下单,手机发出的请求先经过云上的负载均衡,再进入订单服务,这一段路,就是南北向流量,订单服务要查库存、调支付、通知骑手,这些服务之间跑的数据,就是东西向流量。
- 南北向流量:用户手机 → 云负载均衡 → 订单服务
- 东西向流量:订单服务 → 库存服务、支付服务、骑手服务
用一个表格把区别摊开看:
| 对比维度 | 南北向流量 | 东西向流量 |
|---|---|---|
| 数据走向 | 客户端↔服务器,纵向进出 | 服务器↔服务器,横向互访 |
| 是否穿越边界 | 经过防火墙、负载均衡、NAT网关 | 多数情况下不经过边界设备 |
| 典型协议 | HTTP、HTTPS、TCP | gRPC、内部API、MySQL、Redis |
| 安全重点 | 入侵防护、DDoS、访问控制 | 横向移动、内部威胁、越权调用 |
| 流量规模 | 相对较小 | 在微服务架构中通常占较大比例 |
理解了这个基本区别,很多云网络问题就有了判断依据。
云网络东西向流量是什么意思?拆解内部横向通信
云网络东西向流量,指的是同一个VPC、同一个可用区或同一套云环境内部,服务器、容器、数据库、中间件之间的调用流量,它不经过公网,也不经过传统边界防火墙,大部分时候只在私有网段内流动。
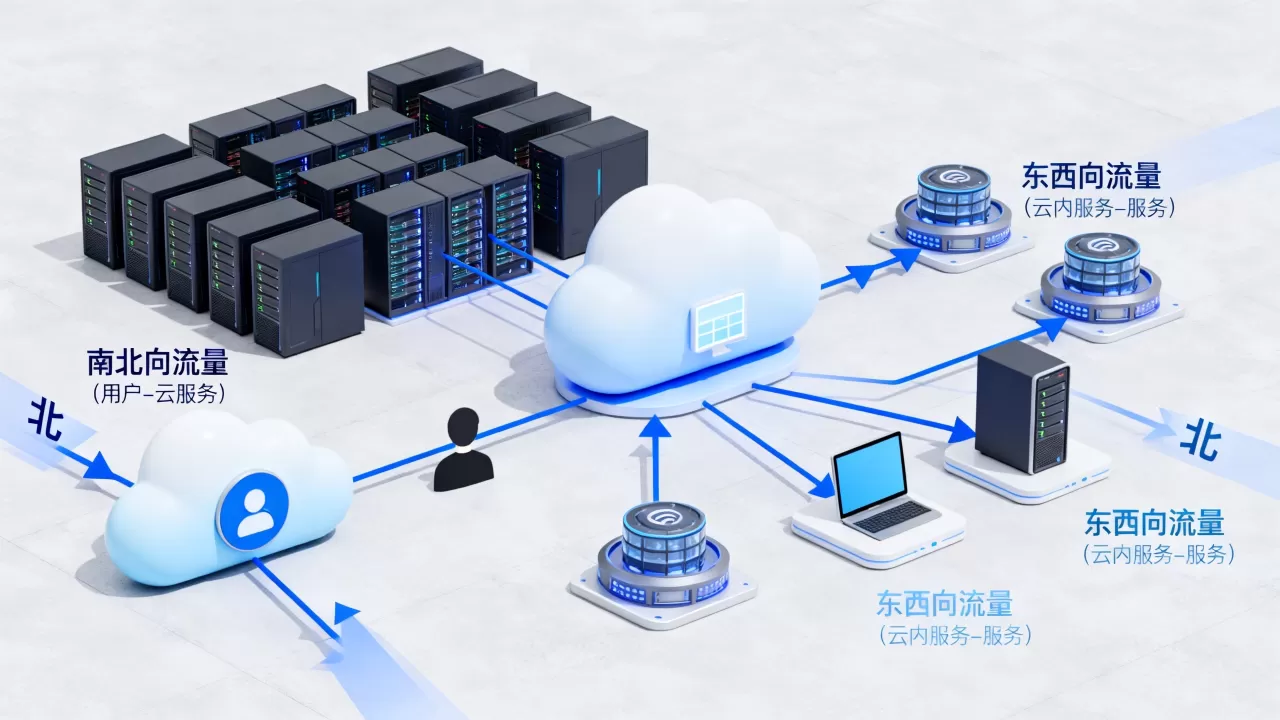
微服务调用链为什么让东西向流量暴增
以前单体应用时代,一个程序内部完成所有逻辑,东西向流量很少,现在的微服务架构把单体拆成几十个、上百个服务,每次用户请求都会触发一串内部调用。
比如一个下单操作,可能依次调用:
- 用户服务:校验登录态
- 商品服务:查询库存
- 价格服务:计算优惠
- 支付服务:创建支付单
- 消息服务:推送通知
这五次内部调用就是五段东西向流量,用户只发了一次请求,背后却产生了大量服务器之间的对话,容器化和Kubernetes普及后,Pod实例动态伸缩,服务之间的调用关系更加复杂,东西向流量规模增长非常明显。
南北向流量和东西向流量怎么区分?看数据包走向
判断一段流量是南北向还是东西向,最简单的方法是看源IP和目标IP。
- 源IP和目标IP都在VPC内网网段内,属于东西向流量。
- 一端是公网IP,另一端是内网IP,属于南北向流量。
- 流量是否经过NAT网关、负载均衡、防火墙等边界设备,也是关键判断点。
用tcpdump抓包快速判断流量方向
在Linux服务器上,可以用tcpdump观察流量走向,假设VPC内网网段是10.0.0.0/8,执行下面这条命令:
tcpdump -i eth0 -n src net 10.0.0.0/8 and dst net 10.0.0.0/8如果抓到的包源IP和目标IP都在10网段,说明是东西向流量,如果一端是公网IP,那就是南北向流量。
云平台上还可以直接查看VPC Flow Logs,进入云控制台,打开VPC管理,开启流日志,按源IP、目标IP、端口过滤,源和目标都是内网IP的记录,基本就是东西向流量。
数据中心东西向流量占比与云服务器东西向流量费用
行业共识认为,在微服务和分布式架构成为主流之后,数据中心内部的东西向流量已经占据总流量的较大比例,南北向流量只是用户访问入口的那一小部分,真正的数据交换大多发生在服务器之间。
云服务器东西向流量费用怎么算?内网流量多数免费
这是一个经常被问到的问题,国内云平台对同一VPC内的内网互访流量,多数情况下不单独收费,比如你在北京地域创建两台云服务器,它们通过内网IP互相传输数据,通常不会产生流量费用。
但有两种情况需要注意:
- 跨可用区访问:同一地域不同可用区之间的内网通信,部分云厂商可能按流量或带宽收费。
- 跨地域访问:北京地域的云服务器访问上海地域的数据库,如果不走公网而走云企业网或对等连接,需要按带宽计费或按流量计费。
所以云服务器东西向流量费用不能一概而论,要看是否跨可用区、跨地域,内网同地域互访多数免费,跨地域内网互通通常会产生费用。
东西向流量安全防护实操:从安全组到Service Mesh
南北向流量有防火墙、WAF、DDoS防护层层把关,东西向流量在内部裸奔,一旦某台服务器被攻破,攻击者可以横向移动,挨个访问数据库和其他服务,做好东西向流量防护,可以从下面几步入手。
- 安全组最小化放行:只允许特定源IP访问数据库端口,比如只允许订单服务所在网段访问MySQL的3306端口。
- 网络ACL:在子网层设置入方向和出方向规则,限制跨子网的非法访问。
- Kubernetes NetworkPolicy:如果使用Kubernetes,可以定义Pod之间的访问策略,下面这条策略默认拒绝所有Pod的入站和出站流量,再按需放行。
kubectl apply -f - <<EOF
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: deny-all
spec:
  podSelector: {}
  policyTypes:
  - Ingress
  - Egress
EOF- Service Mesh:部署Istio或Linkerd,对东西向流量启用mTLS加密和身份认证,每个服务之间的调用都需要证书验证,防止内部伪造请求。
这些措施组合起来,能把东西向流量从“裸奔”变成“受控通行”。
东西向流量和南北向流量常见问题
东西向流量和南北向流量哪个更大?
行业共识认为,在微服务和容器化环境中,东西向流量通常占据总流量的较大比例,南北向流量相对较小,但实际比例取决于业务架构,单体应用的东西向流量占比会低一些。
云服务器东西向流量需要单独付费吗?
多数国内云平台在同一VPC内网通信不收取流量费,跨地域或跨云内网互通可能产生费用,具体以各厂商计费规则为准。
如何监控东西向流量?
可使用云平台VPC Flow Logs、云监控,或部署开源工具如Cilium Hubble、Istio Kiali,通过流日志分析源IP、目标IP、端口与协议,这些工具能实时展示服务之间的调用关系和流量大小。