接入设备在硬防机房第一层流量判断里不是旁观者,而是把异常流量从正常业务流量里“认出来、牵出去、拦下来”的入口哨兵,它靠BGP牵引、镜像采样、ACL策略和源地址核查,在业务服务器前面完成第一道粗过滤。
高防机房第一层流量清洗原理:接入设备怎么变成“前哨站”
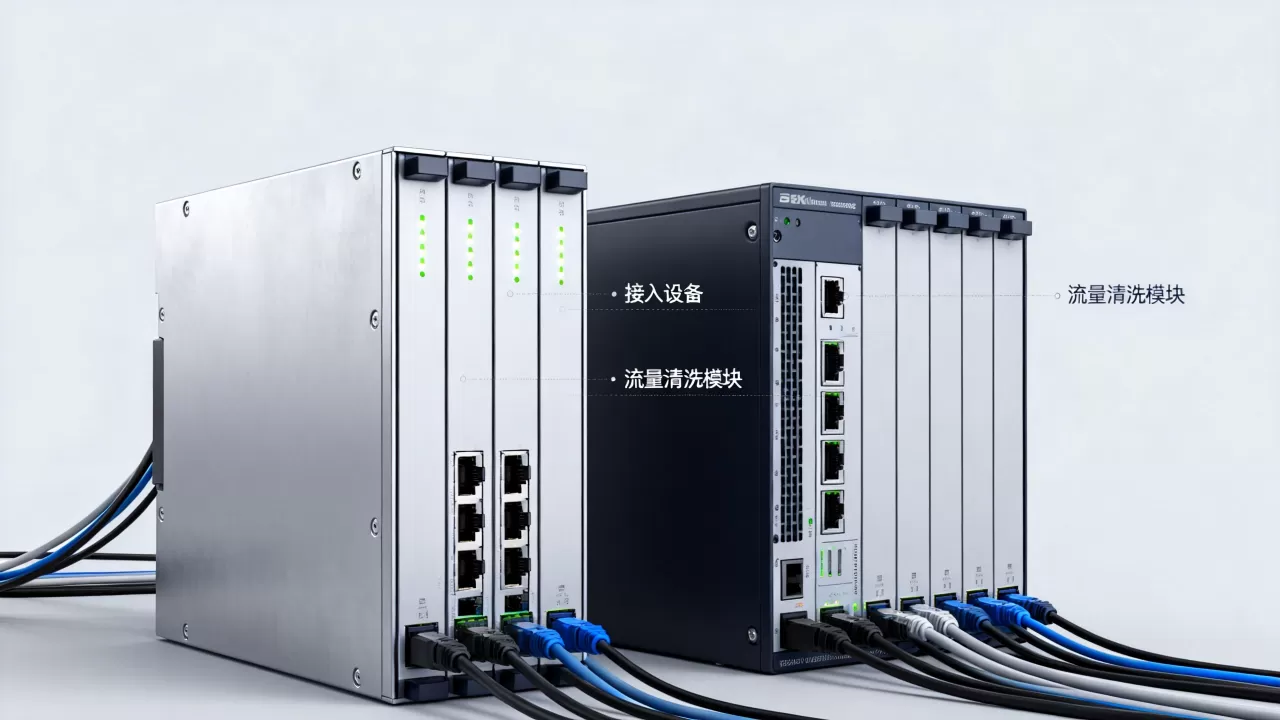
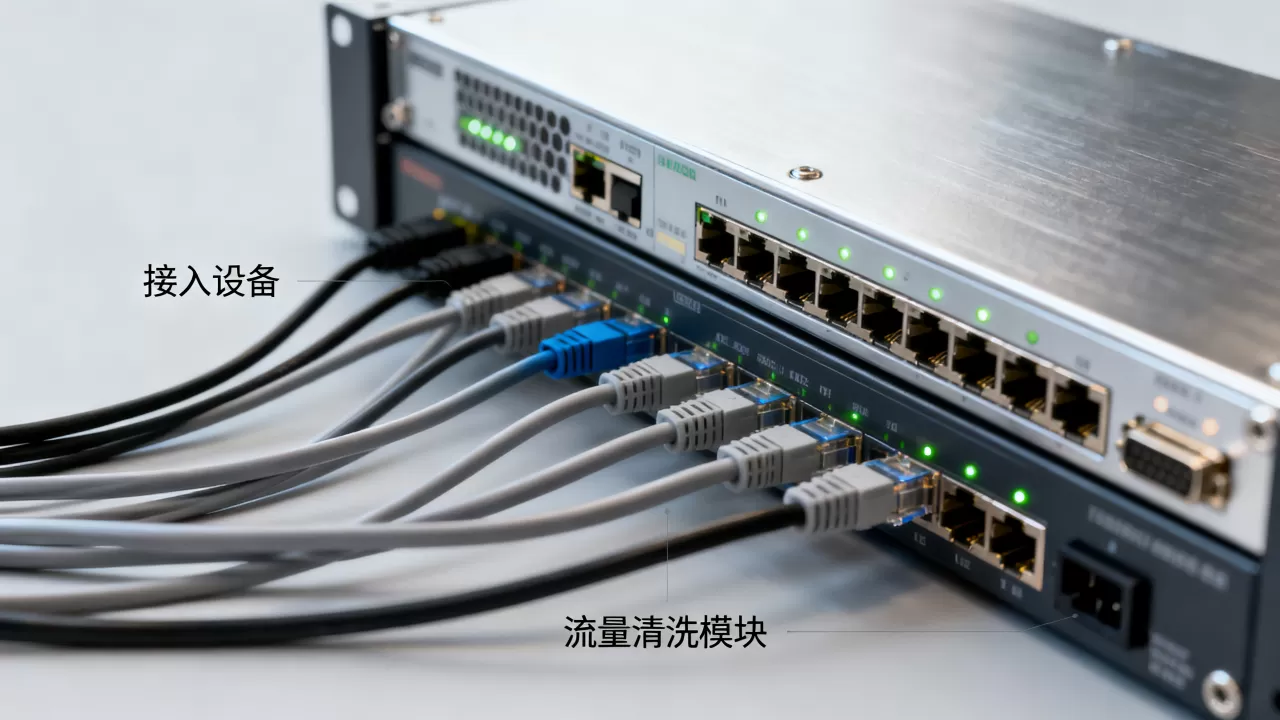
很多运维第一次接触硬防机房,会以为第一层判断是清洗设备独立完成的,清洗设备看到的流量,几乎都是接入层先递过去的,接入交换机、边界路由器、分光器这些设备像机房门口的引导员,先把流量按特征分拣,再把疑似攻击流量单独引到清洗通道。
为什么第一层必须由接入设备参与
攻击流量进机房时,最先经过的是上联路由器和核心交换机,如果这些设备不参与判断,等流量到达服务器网卡再识别,出口带宽已经被耗尽。行业共识认为,靠近入口的粗过滤成本最低,效果也最直接,接入层一次有效的黑洞路由,能在几百毫秒内把攻击流量丢进Null0,保护下游所有设备。
举个例子,某电商平台晚8点大促时,核心交换机5秒内把某个VIP的流量牵引到清洗设备,这个动作不是在服务器上做的,也不是在清洗设备上做的,而是接入交换机看到端口流量突增后触发的,这就是第一层判断的价值。
BGP牵引:把攻击流量请进“清洗通道”
高防机房通常把清洗设备旁挂在核心路由上,正常流量走主路,疑似攻击发生时,接入路由器通过BGP发布更具体的受攻击IP路由,把流量引到清洗设备,清洗完成后再回注正常流量。
实操上,边界路由器可以预先配置一条静态黑洞路由作为应急:
ip route 203.0.113.5 255.255.255.255 Null0
当攻击达到阈值,手动或自动下发这条路由,先把目标IP流量全部丢弃或牵引,对于大型攻击,BGP community配合上游运营商做近源压制,也是在接入层完成的,这个动作不需要清洗设备干预,接入路由器本身就具备判断和执行能力。
镜像采样:交换机把流量“拍照”给清洗设备
不是所有攻击都需要全量清洗,接入交换机可以把可疑端口的流量镜像到分析设备或清洗设备,由后者做深度判断,Cisco设备上常用:
monitor session 1 source interface GigabitEthernet0/1 both
monitor session 1 destination interface GigabitEthernet0/2
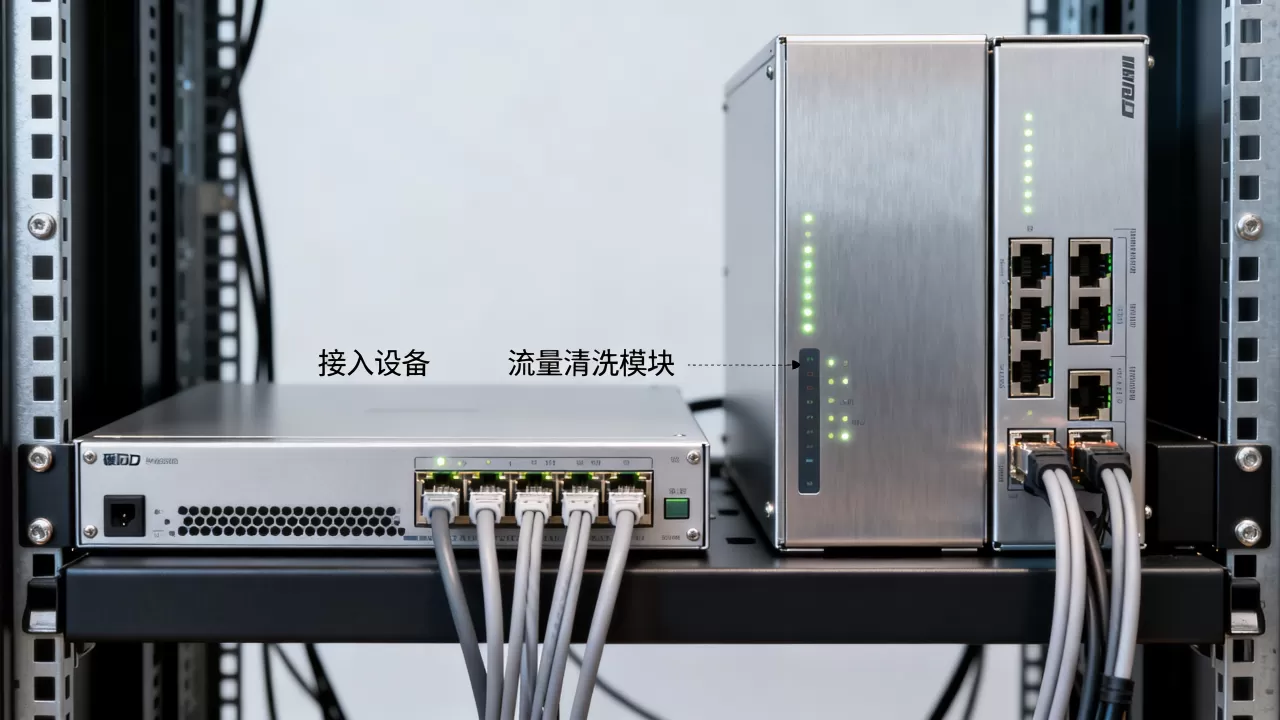
这样清洗设备不串接在网络中,只在旁路观察,判断第一层特征后再决定是否启用牵引,这种方式的好处是接入设备不承担清洗性能压力,只负责把流量复制一份交出去。
硬防机房怎么判断攻击流量:接入设备干的三个判断动作
接入设备不擅长深度包检测,但它在速度和位置上占优势,它的判断往往是粗粒度的、基于统计和协议特征的,下面三个动作是日常场景中最多见的。
基于速率突变的“阈值哨兵”
正常业务的流量曲线通常平稳,就算大促期间也有预兆,攻击一开始,设备端口流量会在几秒内暴增,接入设备配置端口速率阈值告警,超过设定值就触发镜像或牵引,近年来相当一部分反射型攻击,在爆发初期就能被这类阈值策略捕捉。
操作上,可以在交换机端口做流入限速和告警:
storm-control broadcast level 30
storm-control unicast level 70
这里的水位不是精确攻击阈值,而是风暴控制水位,超过后交换机会丢弃过量包,同时上报日志,运维根据日志判断是否需要进一步牵引。
基于协议和包特征的“识别手”
SYN Flood、UDP Flood、DNS反射在包大小、协议类型、源端口上有明显差异,接入设备可以用ACL匹配这些特征,把疑似流量重定向到清洗路径,例如匹配异常DNS响应包:
access-list 101 permit udp any any eq 53
配合策略路由,把命中的流量下一跳指向清洗设备。
DNS反射攻击有个典型特征:大量入站UDP大包,源端口都是53,但源IP不固定,接入设备看到这种流量形态,不需要深度解析就能判断出异常,ACL虽然不能精确识别所有攻击,但作为第一层粗筛,能快速分流一部分明显异常流量。
基于源地址和连接状态的“溯源眼”
许多DDoS攻击使用伪造源IP,接入设备开启反向路径转发uRPF,能直接丢弃源地址不可达的流量,Cisco上启用:
ip verify unicast source reachable-via rx
在小流量攻击里,TCP连接跟踪也能识别半开连接,阻断未完成三次握手的SYN包,这相当于在入口核对流量“身份”,把来历不明的流量挡在外面。
这三个动作不是割裂的,实际场景里,接入设备通常先靠速率突变发现异常,再用ACL匹配协议特征,最后用源地址核查丢掉伪造流量,一层层筛下来,真正进入清洗设备的流量已经少了很多。
高防机房接入价格对比:不同判断方式的开销和效果
接入设备参与流量判断的方式不同,部署成本和误判风险也不一样,很多企业在咨询硬防机房托管时,会问为什么带流量检测能力的接入比普通BGP托管贵,下面表格对比三种常见方式。
| 判断方式 | 适用规模 | 误判风险 | 成本区间 |
|---|---|---|---|
| 端口镜像+旁路清洗 | 中小流量网站 | 中 | 中 |
| BGP牵引+串联清洗 | 大流量游戏/金融 | 低 | 高 |
| ACL+黑洞路由应急 | 突发小规模攻击 | 高 | 低 |
北京高防机房托管场景下的接入配置差异
以北京高防机房为例,多数机房会在接入交换机预置NetFlow采样,配合清洗设备分析,上海机房则更偏向BGP牵引,因为跨网流量大,地域差异不影响第一层判断原理,但配置侧重点会有不同。
企业选择高防机房时,要问清楚接入层是否支持sFlow、NetFlow,是否提供BGP community牵引能力,这些直接影响后续判断效率,一些高防机房把第一层判断和清洗设备打包售卖,按防护峰值计费,接入层检测作为基础能力包含在内,普通托管只提供带宽和机柜,两类服务在攻击发生时切换清洗的速度差别很大。
实操:接入设备参与第一层流量判断的配置清单
如果你正在规划接入设备参与硬防机房流量判断,可以按下面清单走,每一步都有明确操作路径。
确认清洗设备位置和回注路由
清洗设备可以旁挂、串联或混合部署,先确认清洗后的正常流量如何回到主路由,避免形成环路,常见做法是清洗设备通过独立VLAN回注到核心交换机。
配置ACL和策略路由
在核心交换机上创建匹配攻击特征的ACL,并设置策略路由指定下一跳为清洗设备,这里要注意ACL顺序,先放行管理流量和关键业务IP,再做攻击匹配,顺序错误会把正常管理流量也牵走。
开启sFlow或NetFlow采样
在接入交换机上开启流采样,导出到清洗中心的分析模块,用于建立正常流量基线,没有基线,第一层判断很容易误杀,采样比例可以从较低值开始,观察设备CPU负载后再逐步调高。
配置BGP牵引或黑洞路由
接入路由器配置到清洗设备的路由策略,攻击发生时通过BGP community或静态路由把受攻击IP牵引过去,测试时可以用一个测试IP反复演练,确认牵引路径和回注路径都正常,每次演练后检查ARP表和路由表,确保没有残留的黑洞路由。
接入设备判断流量的局限和边界
接入设备看的是整体流量特征,它分不清复杂的应用层攻击,也分不清正常突发和CC攻击,如果把所有判断都压在接入层,误杀率会上升,正确做法是接入设备做第一层粗筛,清洗设备做第二层精洗,业务层再做应用识别,三层分工,才能让硬防机房真正扛住攻击。
业内专家指出,接入层粗筛无法识别慢速CC攻击,这类攻击每个请求都像正常用户,接入层只能放行给后端分析,接入设备的价值在于用最低代价挡住明显异常的大流量,而不是替代所有防御手段。
接入设备在高防机房的第一层流量判断里,扮演的是“入口哨兵”的角色,它靠速率、协议、源地址三个粗粒度特征,用BGP牵引、镜像采样和ACL策略把异常流量挡在业务前面,真正干净的流量,才配进入后面的清洗和回注环节。
关于硬防机房第一层流量判断的常见问题
接入设备没有清洗功能,怎么参与硬防机房第一层流量判断?
接入设备靠的不是清洗,而是牵引、镜像和策略路由,它把疑似流量导流给旁挂或串联的清洗设备,自己只做识别和搬运,一台普通三层交换机配合sFlow采样,就能完成第一层判断的大部分工作。
高防机房接入价格对比中,为什么带流量判断能力的接入比普通托管贵?
带流量判断的接入通常要增加分光器、采样模块、策略路由许可和BGP session容量,设备成本高,运维复杂度也高,高防机房接入价格对比中,具备第一层判断能力的方案多数包含在防御服务包内,按防护峰值计费,不同防护档位对应不同接入能力,普通托管不包含这些前置检测环节。
硬防机房接入设备流量判断误杀正常用户怎么办?
接入设备配置白名单,把核心客户IP、支付回调IP、CDN回源IP提前放行,同时把速率阈值设得比正常高峰略高,留出波动空间,攻击结束后,检查被牵引的IP是否已正常回注,手动清除临时黑洞路由。